Erst Asos, dann H&M, jetzt TFG London: Innerhalb einer Woche haben mehrere britische Modehändler Cyberangriffe eingeräumt. Die Serie reiht sich in eine zweijährige Kette von Vorfällen ein, die Konzerne wie Marks & Spencer, Co-op und Jaguar Land Rover teils monatelang lahmlegte. Sicherheitsexperten sprechen von einem "brutalen Weckruf" – und sehen den Einzelhandel strukturell schlecht aufgestellt.
Ein Angriff, drei Marken: Was bei TFG London bekannt ist
Am Sonntag, dem 11. Oktober 2026, stellte die britische Tochtergesellschaft der südafrikanischen Foschini Group (TFG) einen "Cybersecurity-Incident" fest [1] [3]. Betroffen sind nach Unternehmensangaben die IT-Systeme der Modemarken Phase Eight, Hobbs und Whistles [1] [2]. Die übrigen britischen Marken des Konzerns, Inside Story und White Stuff, seien nicht betroffen, ebenso wenig die Geschäfte in Afrika und Australien, die auf getrennten Systemen liefen [3] [4].
Die Läden blieben geöffnet, doch mehrere IT-Systeme seien weiterhin nicht verfügbar, teilte TFG London mit [3]. Vorsorglich wurden alle Online-Bestellungen ausgesetzt [3]. Bestellungen, die am oder nach dem 11. Oktober eingegangen sind, können sich verzögern; Rücksendungen sind derzeit nur in den Filialen möglich [1] [3]. Das Unternehmen bat Kunden um Entschuldigung und erklärte, es gebe "keinen Grund anzunehmen, dass Zahlungsinformationen gefährdet sind" [1] [2] [7]. Ob personenbezogene Daten abgeflossen sind, ist offen – die Untersuchung mit externen Sicherheitsspezialisten läuft, der Vorfall wurde den zuständigen britischen Behörden gemeldet [3] [4].
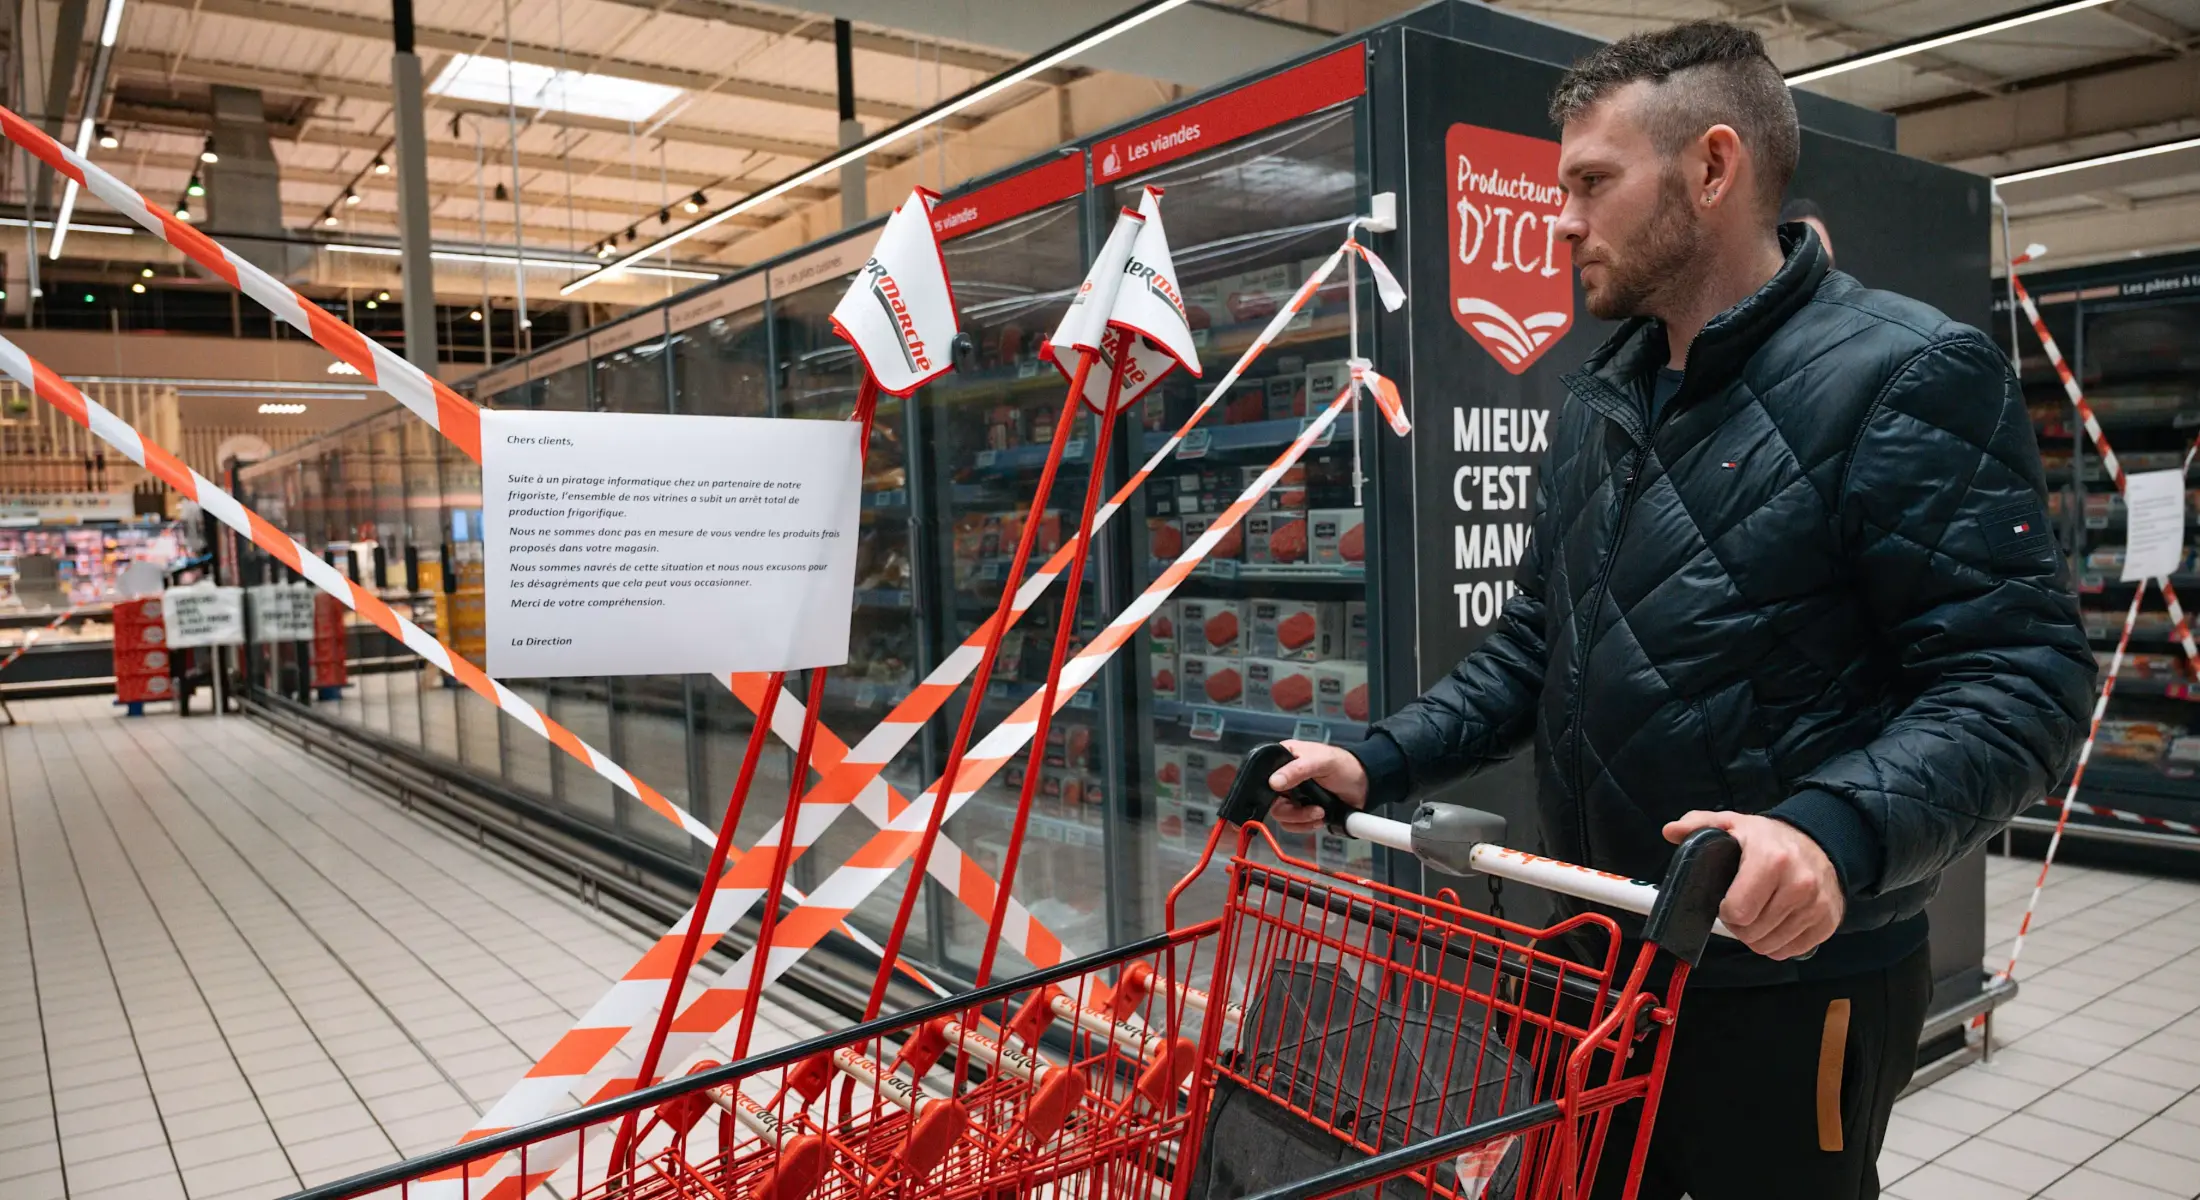
Lesen Sie auchCyberangriff auf Kühltechnik: Hacker tauen Hunderte französische Supermärkte ab→
TFG London ist seit 2015 im britischen Markt aktiv, beschäftigt mehr als 3.000 Mitarbeiter und ist in Großbritannien, Europa, Amerika und Asien tätig [1].
Asos, H&M und die Spur zu ShinyHunters
Der Vorfall ist der zweite binnen einer Woche. Bereits zuvor hatte der Online-Modehändler Asos eingeräumt, dass eine "unbefugte Partei" Zugriff auf personenbezogene Daten erlangt hatte, darunter Namen und Kontaktdaten [1] [5]. Bekannt wurde der Angriff auf ungewöhnliche Weise: Kunden erhielten eine Push-Benachrichtigung auf ihr Smartphone, die faktisch als Lösegeldforderung fungierte [2]. Später stellte sich heraus, dass die Angreifer umfangreichere Daten erbeutet hatten als zunächst dargestellt – laut Guardian Namen, Adressen und aktuelle Suchverläufe von Millionen Kunden [3]. Asos hatte zunächst den Datenanbieter Snowflake als möglichen Ausgangspunkt genannt; Snowflake erklärte, der Vorfall sei nicht auf eine Schwachstelle seiner Plattform zurückzuführen [1] [5].
Parallel untersucht die schwedische Modekette H&M Hinweise auf einen Angriff der Gruppe ShinyHunters [2] [4]. Ein Sprecher sagte, man prüfe die im Netz kursierenden Behauptungen, habe bislang aber "keine Anzeichen dafür gefunden, dass unsere Datenumgebung kompromittiert wurde" [2] [4]. ShinyHunters war zuvor unter anderem mit Angriffen auf das FBI, Rockstar Games und Ticketmaster in Verbindung gebracht worden [2].
Ein Muster über zwei Jahre
Die aktuelle Serie ist kein Ausreißer. Der britische Einzelhandel wird seit zwei Jahren wiederholt Ziel von Angriffen [5] [6]. Die schwersten Fälle:
-
Marks & Spencer: Der Angriff über das Osterwochenende 2025 zwang den Konzern, den Online-Verkauf rund sechs Wochen auszusetzen; Regale blieben leer, weil die Logistik gestört war. Der Vorsteuergewinn fiel im Geschäftsjahr bis Ende März um 23,8 Prozent auf 671,4 Millionen Pfund [5] [6]. Als Urheber gilt die Gruppe Scattered Spider [5].
-
Co-op: Im Mai 2025 legten "hochgradig sophistizierte" Angreifer die IT-Systeme teilweise lahm; in einigen Filialen war keine Kartenzahlung möglich. Für das Halbjahr bis Juli wies die Genossenschaft einen operativen Verlust von 32 Millionen Pfund aus [5] [6].
-
Jaguar Land Rover: Nach dem Angriff vom September 2025 stand die Produktion in den britischen Werken fünf Wochen still. Der Konzern verbuchte rund 200 Millionen Pfund Zusatzkosten, der Umsatz im Quartal bis September brach um mehr als eine Milliarde Pfund – rund 24 Prozent – auf 4,9 Milliarden Pfund ein [5] [6]. ShinyHunters, Scattered Spider und Lapsus reklamierten die Tat für sich [5].
-
Harrods: Der Luxuskaufhaus-Konzern war 2025 zwei Angriffen ausgesetzt und schränkte vorsorglich den Internetzugang ein; der finanzielle Schaden blieb nach Konzernangaben begrenzt [5] [6].
Hinzu kommen Fälle außerhalb des Handels: Die Manchester Airport Group meldete im August 2026, dass Daten von rund 8,7 Millionen Kunden abgegriffen wurden; ein Lösegeld wurde nicht gezahlt [5] [6]. Der Gesundheitssoftware-Anbieter Craneware und die walisische Polizei von Dyfed-Powys meldeten ebenfalls Vorfälle [5]. In Frankreich zwangen Angreifer im Oktober 2026 die Temperatur von Kühlregalen mehrerer hundert Supermärkte über Nacht auf bis zu 50 Grad Celsius [3].
Wie Sicherheitsexperten die Lage einschätzen
Die Einschätzungen der Branche fallen deutlich aus. Susannah Streeter, Chef-Anlagestrategin beim Vermögensberater Wealth Club, sagte, die Unternehmensabwehr wirke "gefährlich dünn" angesichts der Angriffswelle; die Serie müsse ein "brutaler Weckruf" sein [5] [6]. Charlotte Wilson von Check Point verglich die Häufung mit Bussen: "Man wartet auf einen, und plötzlich kommen drei auf einmal." Die Branche habe "ernste Fragen zu beantworten, wie exponiert ihre Systeme geworden sind" [2].
Beverley Griffiths von der Bucks New University sieht darin ein "klares Zeichen, dass große Marken fest im Visier von Cyberangreifern stehen". Keine Organisation sei immun; der eigentliche Test sei, "wie schnell ein Unternehmen einen Vorfall erkennt, reagiert und sich erholt, während es seine Kunden informiert" [2]. Marijus Briedis, Technikchef beim Sicherheitsanbieter NordVPN, verweist auf die Struktur des Sektors: Händler seien attraktive Ziele, weil sie wertvolle Kundendaten hielten und auf ein weit verzweigtes Netz aus Zahlungssystemen, Lieferanten und Technologiedienstleistern angewiesen seien. "Jede Verbindung ist ein potenzieller Schwachpunkt" [3]. Jackie Wadhwa von Digital Envoy warnt vor "zunehmend sophistizierten, KI-gestützten Angriffen" [1].
Regulatorik, Erpressung und offene Fragen
Auffällig ist das Muster der Erpressung: In mehreren Fällen geht es nicht nur um Datendiebstahl, sondern um Lösegeldforderungen – bei Asos wurde das Benachrichtigungssystem der App faktisch zur Erpressernachricht umfunktioniert [2]. Bei den Flughäfen wurde ein Lösegeld gefordert, aber nicht gezahlt [5].
Für betroffene Unternehmen ist der regulatorische Rahmen eng: In Großbritannien verpflichtet die Datenschutzgesetzgebung (UK GDPR) Unternehmen, meldepflichtige Vorfälle binnen 72 Stunden an die Aufsichtsbehörde ICO zu melden. TFG London erklärte, den Vorfall den zuständigen Behörden gemeldet zu haben [3] [4]. Ob und in welchem Umfang Kundendaten betroffen sind, dürfte über Nachmeldungen und mögliche Bußgelder entscheiden.
Offen bleibt, ob die jüngsten Fälle zusammenhängen. Check Point zufolge ist es zu früh, um zu sagen, wie der Angriff auf TFG London erfolgte oder ob er mit anderen Vorfällen zusammenhängt [2]. Auch TFG London machte keine Angaben zur Angriffsmethode oder zu möglichen Tätern [4].
Ausblick
Die Serie zeigt ein strukturelles Problem: Der Einzelhandel ist digital stark vernetzt, aber die Sicherheitsarchitektur hält mit der Angriffsgeschwindigkeit nicht Schritt. Solange Kundendaten, Zahlungsströme und Lieferketten über zahlreiche Dienstleister laufen, bleibt die Angriffsfläche groß. Für die betroffenen Marken entscheidet sich der Reputationsschaden weniger am Angriff selbst als an der Frage, wie transparent und schnell sie aufklären. Branchenbeobachter erwarten weitere Fälle – die Frage ist nicht, ob, sondern wann.