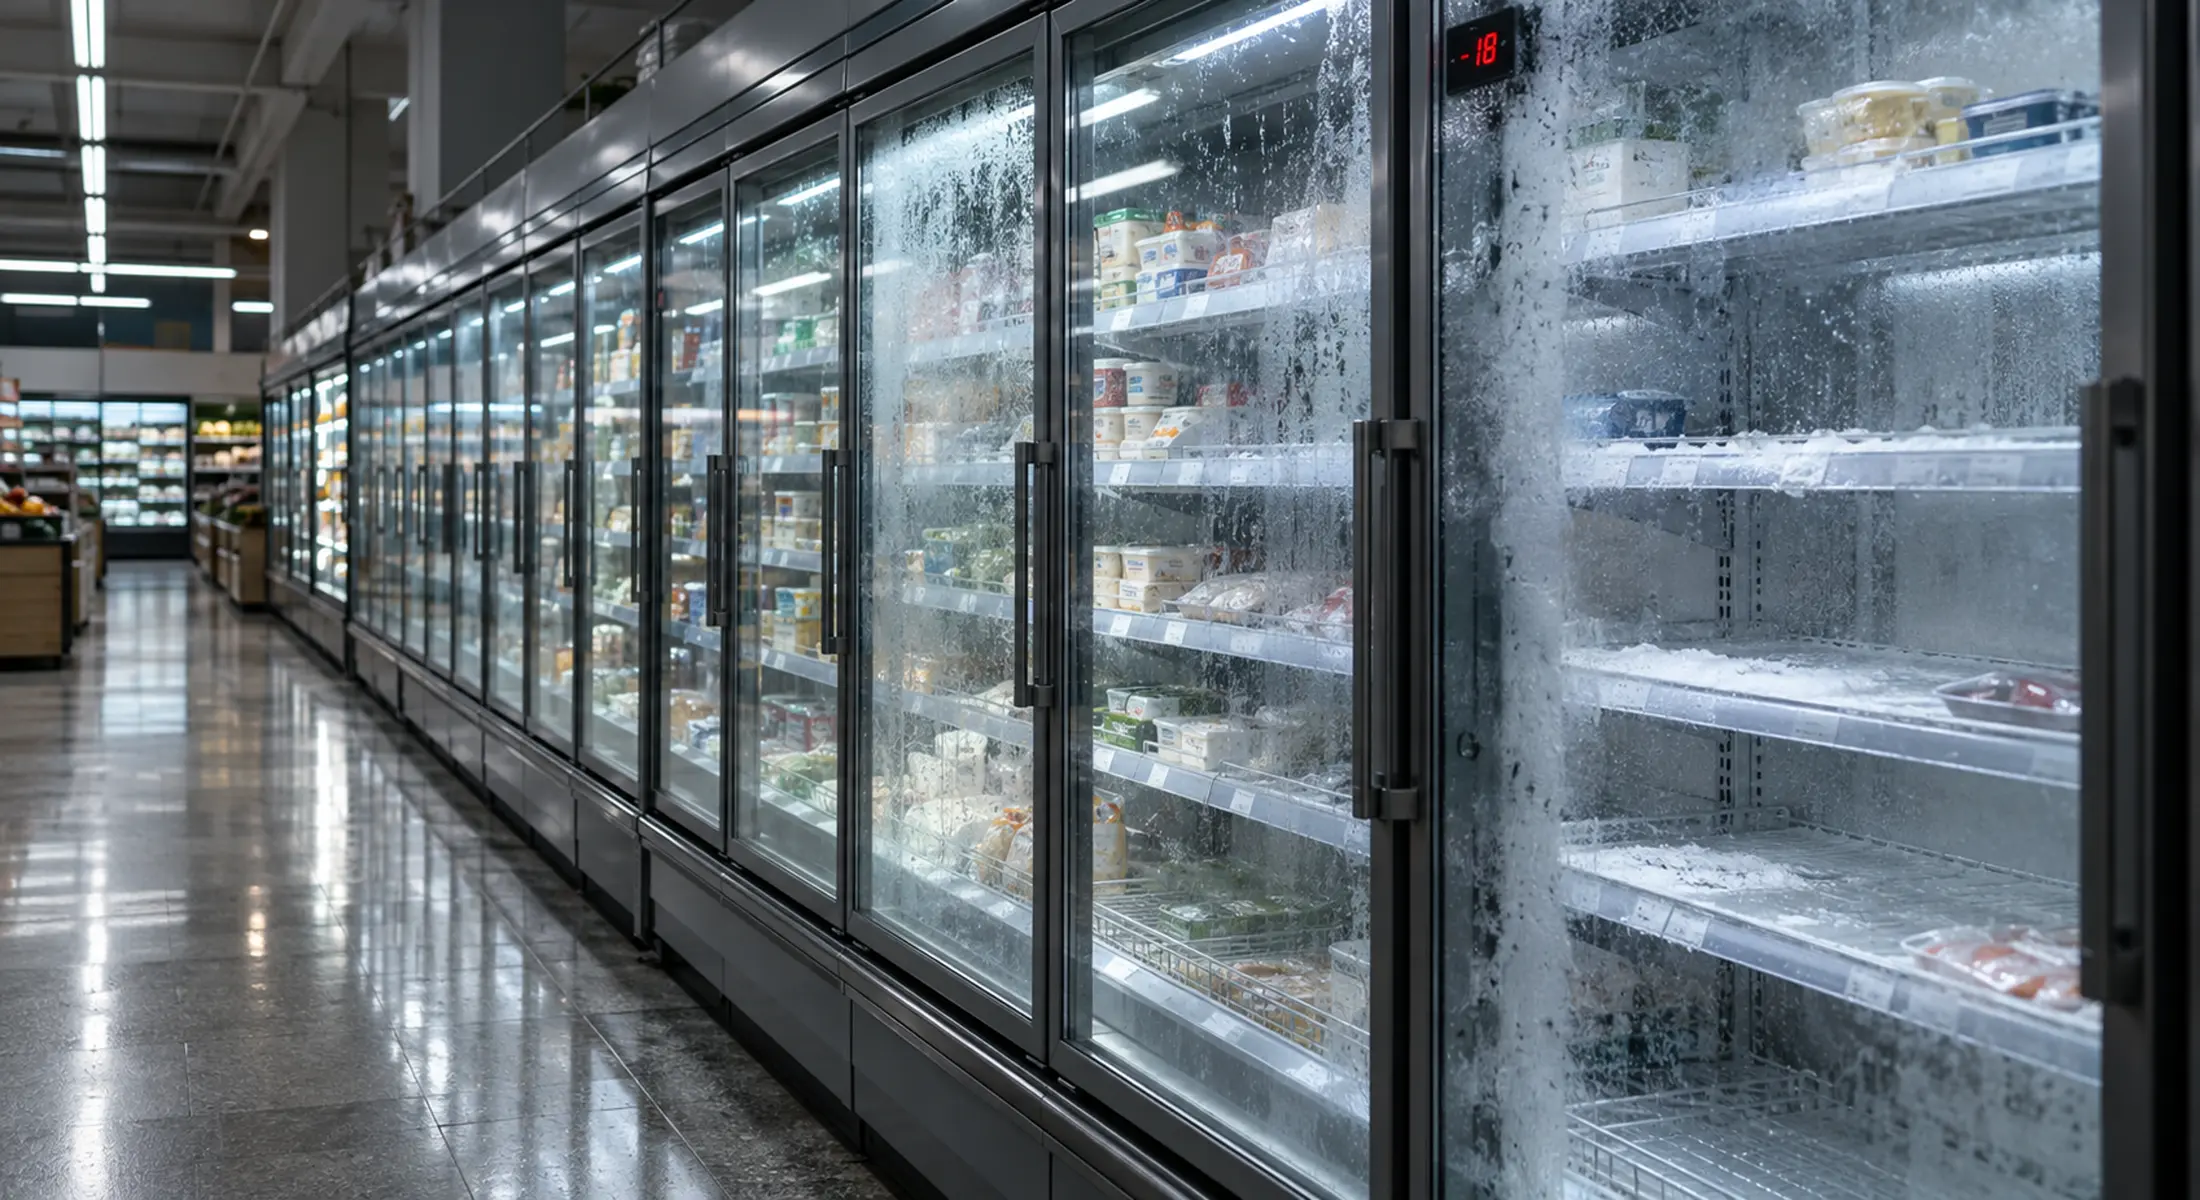
Ein groß angelegter Cyberangriff hat in der Nacht zum Montag die Kühlanlagen in mehreren hundert französischen Supermärkten lahmgelegt. Unbekannte Angreifer manipulierten aus der Ferne die Steuerung von Kälteanlagen des dänischen Herstellers Danfoss und ließen die Temperaturen auf bis zu 50 Grad Celsius steigen. Tonnenweise Frisch- und Tiefkühlware musste vernichtet werden, der Schaden geht nach ersten Schätzungen in die Millionen. Die Pariser Staatsanwaltschaft ermittelt, die französische Cybersicherheitsbehörde ANSSI ist eingeschaltet.
Ein Angriff in der Nacht, verdorbene Ware am Morgen
In der Nacht zum Montag haben unbekannte Angreifer die Kühl- und Gefrieranlagen in mehreren hundert französischen Supermärkten manipuliert. Nach Angaben der betroffenen Handelsketten lösten die Täter aus der Ferne das Abtauen der Anlagen aus und stellten die Temperatur stundenlang auf bis zu 50 Grad Celsius [1] [2]. Am Morgen mussten die Märkte ihre gesamte Frisch- und Tiefkühlware vernichten.
Betroffen sind nach übereinstimmenden Berichten mehrere große Ketten. Die Supermarktkette Intermarché (Gruppe Les Mousquetaires) bestätigte bis zu 200 betroffene Filialen, nach Informationen von France Inter sogar 200 bis 300 [1] [4]. Die Coopérative U (Système U) meldete knapp 100 Geschäfte [1] [4]. Carrefour gab an, 80 seiner Supermärkte seien betroffen [2]. Bei Monoprix sind laut franceinfo rund fünf Prozent der Filialen betroffen, auch E.Leclerc bestätigte Auswirkungen auf seine Kühltechnik [4].
Geräte anzugreifen, die für die Konservierung frischer Produkte und die Lebensmittelversorgung der französischen Bevölkerung unverzichtbar sind, ist äußerst schwerwiegend und beispiellos.
So kommentierte Dominique Schelcher, Vorstandschef der Coopérative U, den Vorfall auf der Plattform X [2]. Ein Sprecher von Intermarché sprach von einem „in diesem Ausmaß beispiellosen Angriff" [2].
Wie der Angriff technisch ablief
Ziel der Attacke waren nach Angaben mehrerer Beteiligter die vernetzten Kälteanlagen-Steuerungen des dänischen Herstellers Danfoss [1] [2] [4]. Diese Systeme verwalten zentral die Temperaturprofile, Abtauzyklen und Alarmfunktionen ganzer Filialen und sind für die Fernwartung über eine Weboberfläche ausgelegt.
Der Hersteller bestätigte „Vorfälle in Frankreich, die eine begrenzte Anzahl von Kälteanlagen-Managementsystemen betreffen" [2]. Bei der Mehrheit der betroffenen Geräte handele es sich um veraltete Produkte der Baureihen AK-SM800 und AK-SC355, „die das Ende ihres Lebenszyklus erreicht haben und keine Software- oder Sicherheitsupdates mehr erhalten" [4]. Danfoss erklärte, man empfehle Kunden seit Langem, unterstützte Systeme mit aktueller Firmware zu betreiben und veraltete Anlagen auf Lösungen der nächsten Generation umzustellen [2] [4].
Bereits im August 2026 hatten Sicherheitsforscher des Unternehmens Claroty mehrere Schwachstellen in der Steuerungsplattform Danfoss AK-SM 800A veröffentlicht [5]. Dazu zählten eine versteckte Authentifizierungsfunktion („Code of the Day"), mit der sich der normale Anmeldeprozess umgehen ließ (CVE-2025-41450, CVSS 8,2), eine Befehlsinjektion, die Ferncodeausführung ermöglichte (CVE-2025-41451, CVSS 7,6), sowie eine Konfigurationsinjektion, die einen Denial-of-Service auslösen konnte (CVE-2025-41452, CVSS 5,4) [5]. Die Forscher fanden zudem Tausende direkt aus dem Internet erreichbare Management-Oberflächen; eine Censys-Suche ergab 2.765 exponierte Geräte [5]. Danfoss schloss die Lücken mit der Firmware-Version R4.3.1 [5].
Ob die Angreifer tatsächlich eine dieser Schwachstellen genutzt haben, ist bislang nicht bestätigt. Die französische Cybersicherheitsbehörde ANSSI teilte mit, sie habe „eine Schwachstelle in einer Software eines dänischen Unternehmens identifiziert" und den Hersteller kontaktiert [4].
Der Schaden geht in die Millionen
Konkrete Gesamtzahlen liegen noch nicht vor. Eine mit dem Fall vertraute Quelle sagte France Inter, die Verluste könnten sich auf mehrere Millionen Euro summieren [4]. Intermarché verwies darauf, dass das Ausmaß der Schäden laut Medienberichten mehrere Millionen Euro betragen könnte, und warnte, derartige Vorfälle seien nicht durch Versicherungen abgedeckt [1]. „Einer der Knackpunkte" werde die Haftungsfrage sein, hieß es von der Kette [2].
Die betroffenen Märkte mussten eine feste Prozedur einhalten: Kühlbecken leeren, ein Gerichtsvollzieherprotokoll erstellen lassen und die Ware entsorgen [4]. Die Kühlkette lässt sich nicht rückgängig machen – Ware, die einmal außerhalb des zulässigen Temperaturbereichs gelagert wurde, darf nicht mehr verkauft werden. Intermarché beklagte entsprechend die „Lebensmittelverschwendung" und die finanziellen Verluste, ohne konkrete Zahlen zu nennen [2].
Ermittlungen und politische Reaktion
Die Pariser Staatsanwaltschaft sprach von einem „groß angelegten Cyberangriff auf die vernetzten Kühlsysteme mehrerer großer Lebensmittelmärkte im ganzen Land" [1] [2]. Den Ermittlern zufolge brachen in einigen betroffenen Supermärkten infolge der Attacke Brände aus [1] [2]. Eine auf Cyberkriminalität spezialisierte Einheit übernahm die Ermittlungen [1]. Hinweise auf die Täter gibt es bislang nicht [3].
Premierminister Sébastien Lecornu verfolge den Fall persönlich und habe die ANSSI angewiesen, sich des Themas anzunehmen [2] [4]. Die Behörde versuche zudem, weitere betroffene französische Unternehmen ausfindig zu machen, „um diese zu warnen und zu beraten, bevor sich das Problem weiter ausbreitet" [2].
Auswirkungen in Belgien und den Niederlanden
Auch außerhalb Frankreichs gibt es IT-Störungen im Einzelhandel. Der niederländisch-belgische Handelskonzern Ahold Delhaize, Betreiber der größten Supermarktkette der Niederlande (Albert Heijn) und viertgrößter Lebensmittelhändler in den USA, meldete ein „Sicherheitsproblem" in seinem Netzwerk und schaltete vorsorglich mehrere Systeme ab [2]. Kunden berichteten von Störungen bei Webseiten, Apps und Kundendienst; in Belgien konnten zeitweise keine neuen Online-Bestellungen aufgegeben werden. Auch die US-Websites der Marken Stop & Shop, Giant, Hannaford und Food Lion waren vorübergehend nicht erreichbar [2].
Einen Zusammenhang mit dem Angriff auf die französischen Supermärkte sieht Ahold Delhaize nach eigenen Angaben nicht [2]. Ob die Vorfälle tatsächlich unabhängig sind, dürfte erst nach Abschluss der Untersuchungen feststehen.
Einordnung: Wenn die Kühlkette zur Angriffsfläche wird
Der Fall markiert eine Zäsur für den Einzelhandel. Kälteanlagen galten lange als reine Betriebstechnik, abgeschottet von der klassischen IT und damit außerhalb des Zuständigkeitsbereichs von IT-Sicherheitsteams. Dass sich Abtauzyklen und Temperaturprofile über eine Weboberfläche steuern lassen, macht sie jedoch zu angreifbaren cyber-physischen Systemen: Ein Angriff muss keine Daten stehlen, um massiven wirtschaftlichen Schaden anzurichten.
Die Kombination aus jahrelang nicht gepatchten Steuerungen, direkt aus dem Internet erreichbaren Management-Oberflächen und einer zentralen Abhängigkeit von wenigen Herstellern schafft ein Risiko, das weit über einzelne Filialen hinausreicht. Fachleute verweisen seit Jahren auf genau diese Konstellation; die Claroty-Analyse lieferte dafür den technischen Beleg [5].
Regulatorisch rückt der Vorfall in den Fokus der EU-Richtlinie NIS2, die auch Teile der Lebensmittelwirtschaft als kritische Sektoren einstuft und Betreiber zu Risikomanagement und Meldepflichten verpflichtet. Ob die betroffenen Ketten diese Pflichten erfüllt haben, ist offen. Klar ist: Für den Handel wird die Frage, wie gut Betriebstechnik segmentiert, gepatcht und überwacht ist, von einem IT-Thema zu einem Geschäftsrisiko. Die französischen Ermittlungen dürften dabei auch für Betreiber in Deutschland und den übrigen EU-Staaten zum Referenzfall werden.