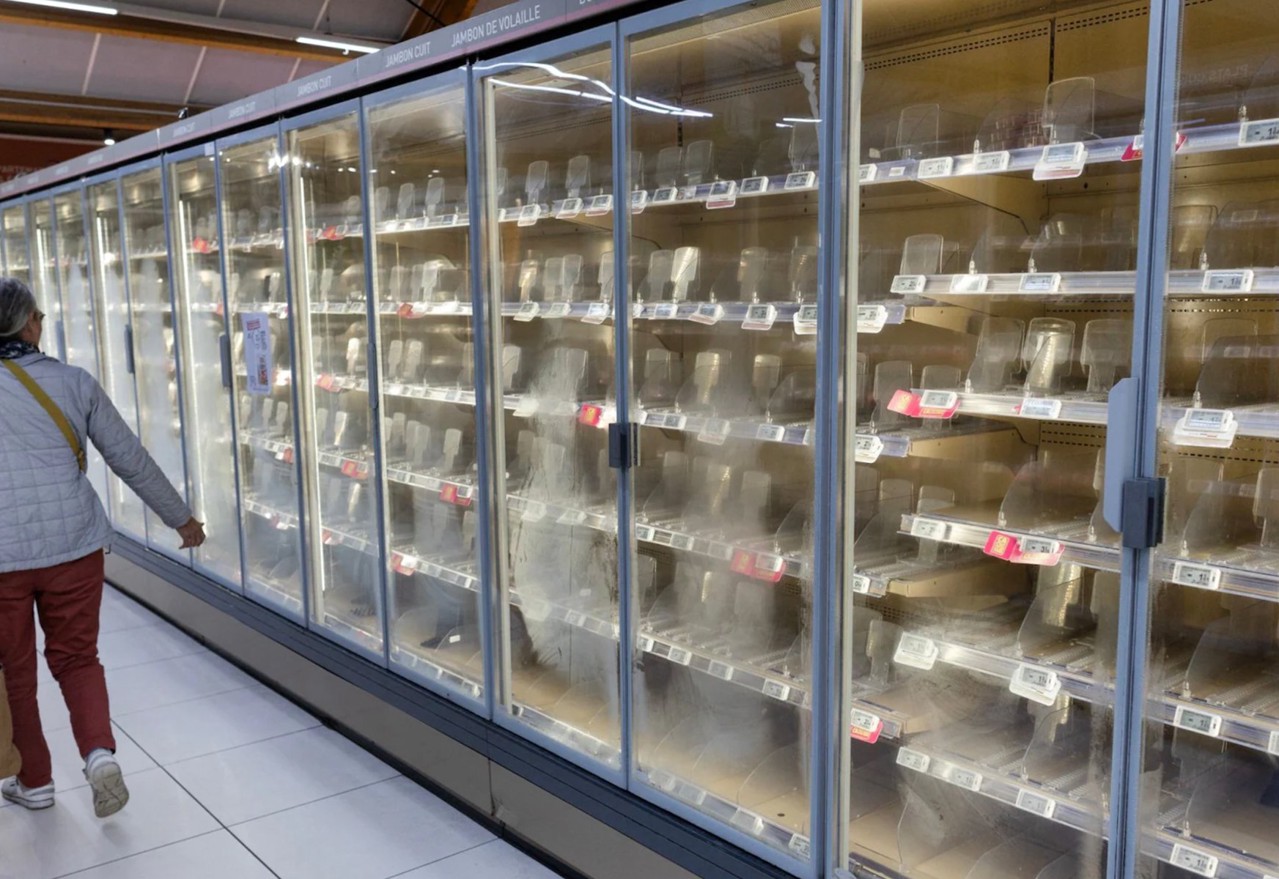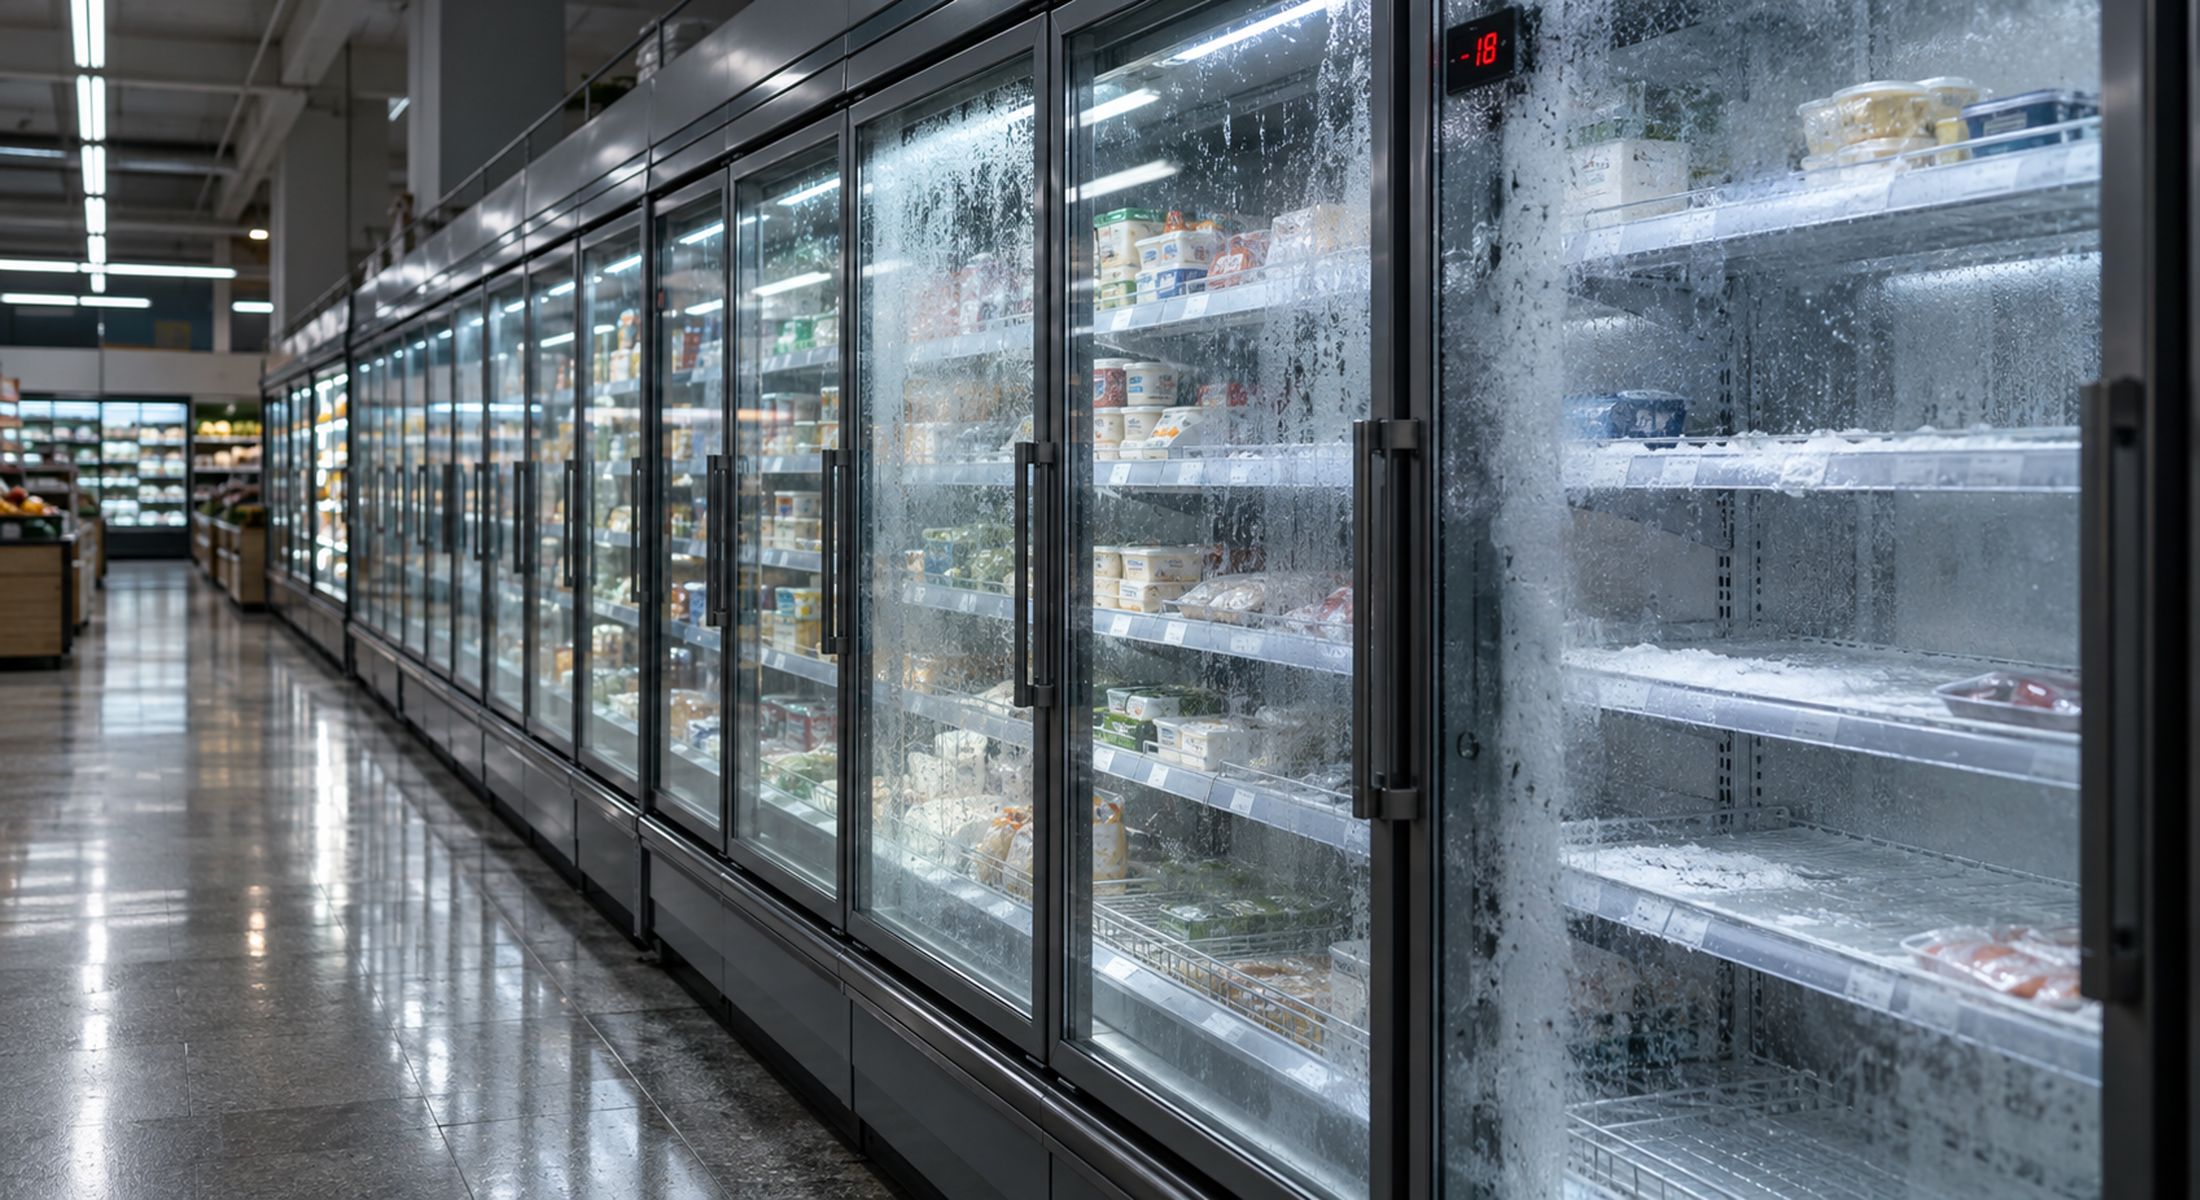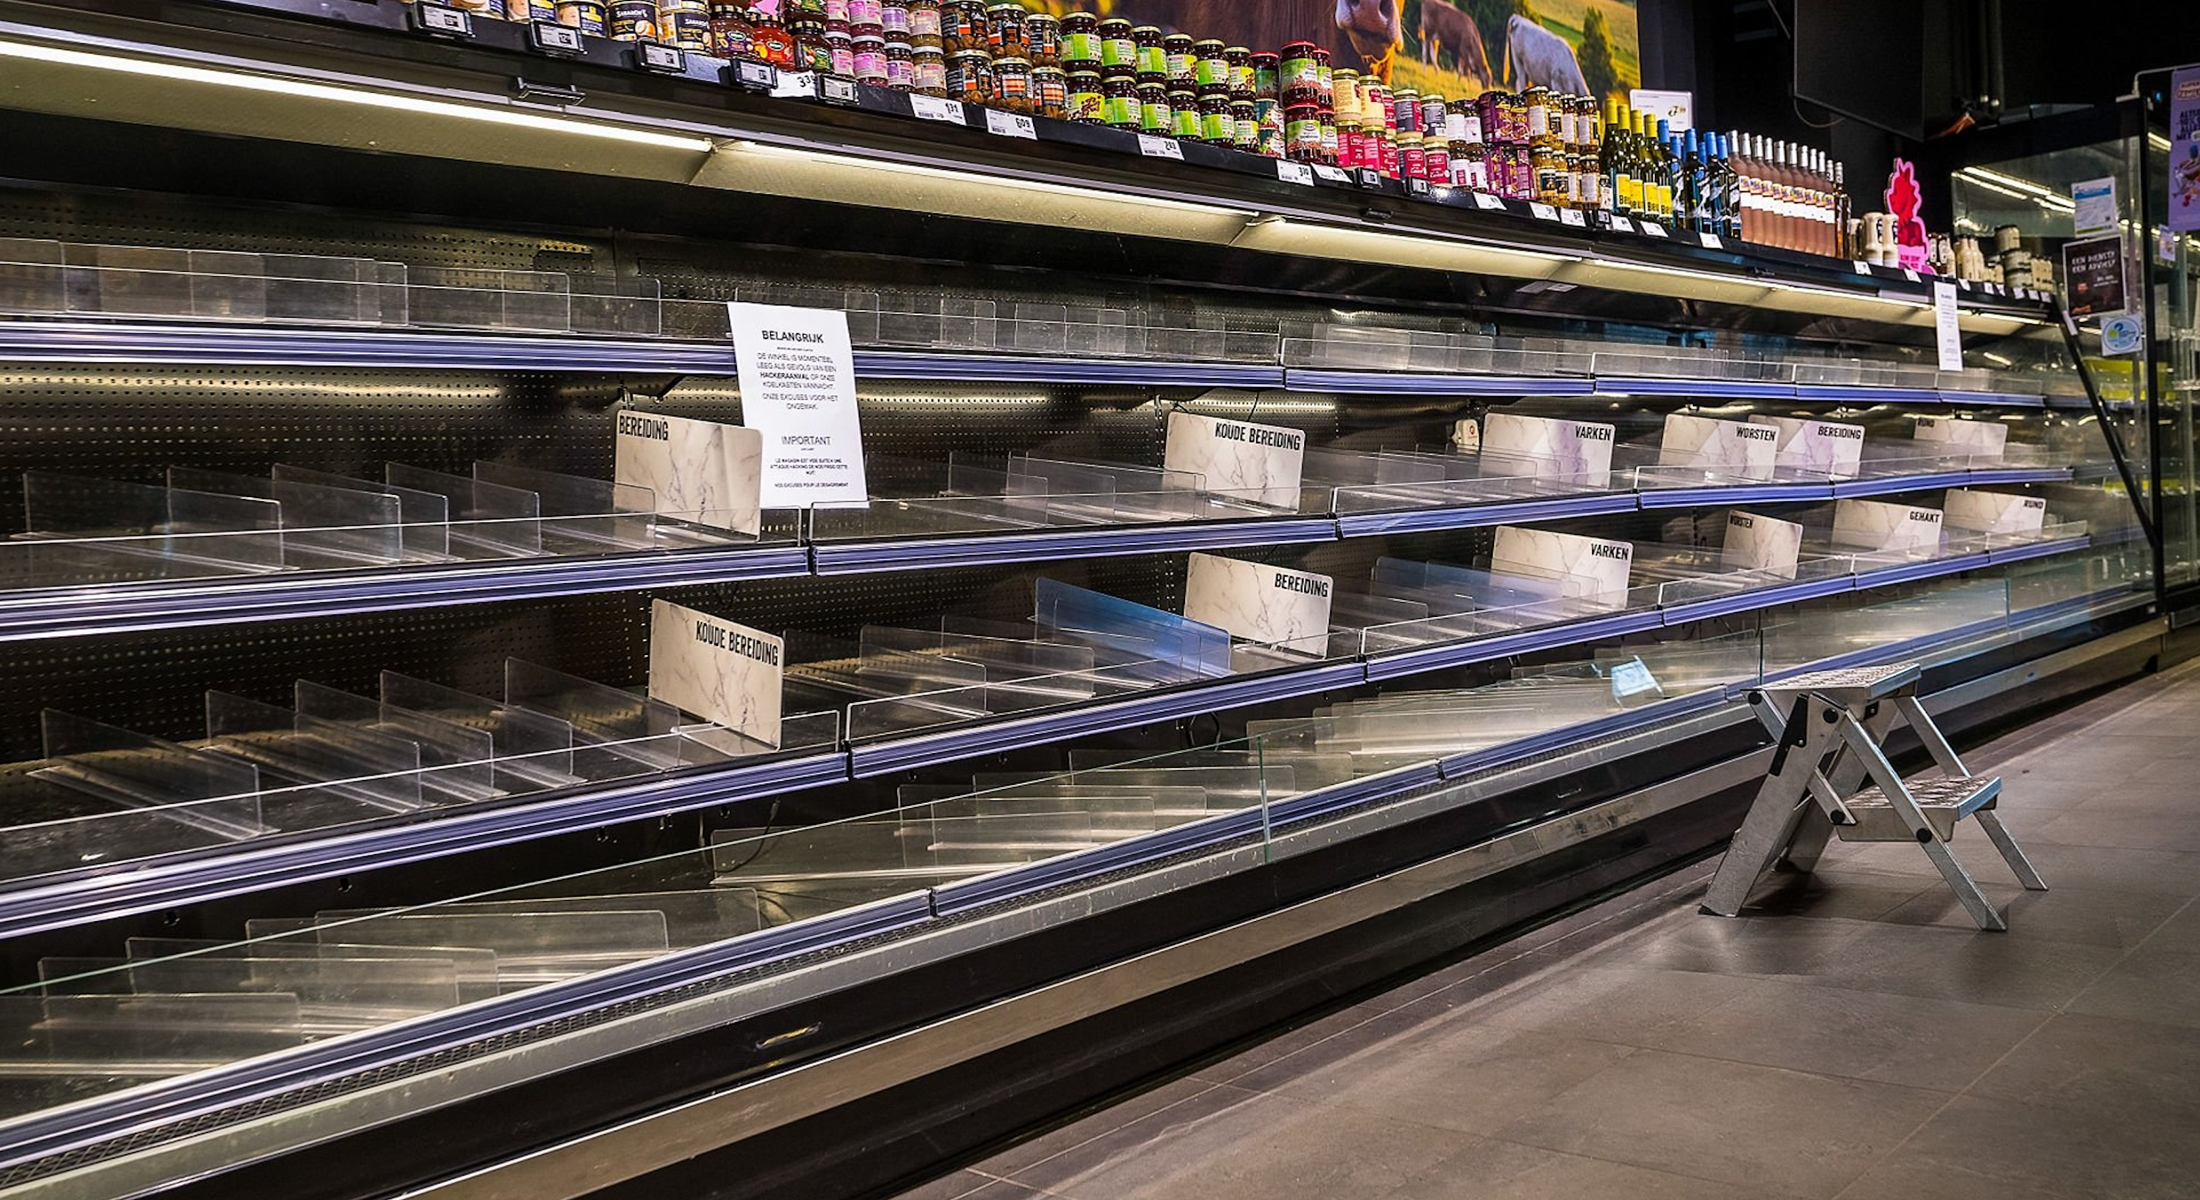
In der Nacht zum Montag sind in Supermärkten mehrerer EU-Länder Kühlschränke und Tiefkühltruhen warm geworden – nach demselben Muster wie bei der Angriffsserie auf Frankreich Mitte Oktober. Betroffen sind in Belgien rund 40 Delhaize-Filialen, mindestens 15 Carrefour-Märkte und fünf Spar-Geschäfte, außerdem Störungen in Luxemburg und Schweden. Die Angreifer verschlüsselten keine Daten, sondern setzten die Kältesteuerungen aus der Ferne in den Abtaumodus. Die belgische Staatsanwaltschaft hat Ermittlungen aufgenommen.
Abtauen statt kühlen: Der Angriff erfolgte wieder remote
Es war kein verschlüsselter Server und kein erpresster Datensatz. Was sich in der Nacht zum Montag in Supermärkten mehrerer europäischer Länder abspielte, betraf ein System, das nur eine Aufgabe hat: Kühltheken kalt zu halten. Nach Angaben des belgischen Kühltechnik-Dienstleisters Sabcobel wurden die Anlagen aus der Ferne in den Abtaumodus versetzt 2. „Wir haben heute Nacht ab 1.00 Uhr damit begonnen, Techniker zu mobilisieren, um die Situation unter Kontrolle zu bringen“, sagte Sabcobel-Chef Stephan Moelans der Nachrichtenagentur Belga 2 4.
Für solche Eingriffe braucht es keine aufwendige Schadsoftware. Wer einmal Zugriff auf die Steuerung eines Kühlverbunds hat, kann deren reguläre Funktionen nutzen: Temperaturen verändern, Abtauvorgänge auslösen, Alarme abschalten. Nach Einschätzung des Cybersicherheitsunternehmens Forescout können solche Eingriffe wie alltägliche Routine aussehen 6. In Belgien hat die Staatsanwaltschaft strafrechtliche Ermittlungen aufgenommen 3. Zu den Angriffen hat sich bislang keine Gruppe bekannt, Lösegeldforderungen wurden nach bisherigem Stand nicht bekannt 3 5.
50 Grad als Sollwert, 10 bis 18 Grad als Messwert
Durch viele Berichte ging die Zahl 50 Grad. Sie beschreibt in der Regel den Sollwert, auf den eine Steuerung gestellt wurde – nicht die tatsächlich gemessene Temperatur. Eine ICA-Kvantum-Filiale im südschwedischen Sjöbo schrieb auf Facebook, Kühl- und Gefrierschränke seien gehackt und die Temperatur auf bis zu 50 Grad Celsius gestellt worden; die ICA-Gruppe bestätigte einen Hackerangriff nicht 2 4. In Niederbayern wurden die Kühlanlagen einer Edeka-Filiale nach Angaben des Betreibers auf „50 Grad Heizen“ umgestellt 5.
Gemessen wurden je nach Filiale sehr unterschiedliche Werte. Die Verkaufsleiterin einer ICA-Filiale in Stockholm sagte der Nachrichtenagentur Reuters, alle Gefrierschränke hätten zehn Grad erreicht 3. In der Metzgerei von Luc De Laet im belgischen Hove stieg die Temperatur in den Kühlschränken nach Angaben des Inhabers auf bis zu 18 Grad 3. Belga und belgische Medien berichteten zudem von Anlagen, in denen zeitweise deutlich höhere Werte gemessen worden sein sollen – bis hin zu 70 Grad 6. Solche Extremwerte sind bislang Einzelmeldungen aus einzelnen Filialen, keine belastbaren Gesamtzahlen.
„Alles ist verdorben“
Die Folgen waren in allen betroffenen Ländern ähnlich. „Es gab einen Cyberangriff, und alle unsere Gefrierschränke erreichten zehn Grad“, sagte Engla Ingwall, Verkaufsleiterin einer ICA-Filiale in Stockholm. „Alles ist verdorben“ 3. In Belgien mussten die Läden nach Angaben von Euronews Waren im Wert von rund 100.000 Euro wegwerfen 6. Die Metzgereikette De Laet en Van Haver bezifferte ihren Verlust auf Fleischwaren im Wert von rund 15.000 Euro; Inhaber Luc De Laet sprach von einem „sehr beängstigenden“ Vorfall 3.
In Irland nahmen 13 Supermärkte gekühlte und gefrorene Lebensmittel vorsorglich aus dem Verkauf 3 4. Die schwedische Kette Coop teilte mit, sechs ihrer rund 800 Standorte hätten Probleme mit Kühl- und Gefrierschränken gehabt und deshalb Lebensmittel wegwerfen müssen 5. In der betroffenen Edeka-Filiale im niederbayerischen Reisbach holte Foodsharing nach Angaben des Betreibers noch ab, was zu retten war; der Großteil der Ware wurde entsorgt 5.
Sieben EU-Länder und eine bayerische Filiale
Land
Betroffene Ketten
Gemeldeter Umfang
Belgien
Delhaize, Carrefour, Spar, De Laet en Van Haver, Ikea Mons
rund 40 Delhaize-Filialen, mindestens 15 Carrefour, 5 Spar
Luxemburg
Delhaize (Ahold Delhaize), Colruyt
keine Angaben zum Umfang
Schweden
ICA, Coop
„begrenzte Zahl“ bei ICA, 6 Coop-Standorte
Irland
mehrere Ketten
13 Supermärkte
Niederlande
kleinere Geschäfte
mindestens 17
Estland
ein Supermarkt
ein Fall
Finnland
kleinere Geschäfte
wenige
Deutschland
Edeka Reisbach (Niederbayern)
eine Filiale
Die Zahlen sind nicht deckungsgleich, weil unterschiedlich gezählt wird. Sabcobel sprach von rund 20 betroffenen Kühleinheiten, die das Unternehmen selbst betreut; Delhaize meldete einen „IT-Vorfall“ in rund 40 Filialen 2 4. Der eine zählt Anlagen, der andere Geschäfte. Carrefour bestätigte gegenüber der Nachrichtenagentur AFP rund 15 Filialen in Belgien 5. Für Luxemburg liegen bislang keine Zahlen vor; dort verzeichneten nach Angaben des Spiegels unter anderem die Handelskonzerne Ahold Delhaize und Colruyt Störungen 3. In den Niederlanden bezifferte Danfoss die Zahl der betroffenen kleineren Geschäfte auf mindestens 17 4. In Estland bestätigten ein Supermarkt und das zuständige Kühltechnikunternehmen den Vorfall 3.
Kein Bekenntnis, allerdings ein bekanntes Muster
Vorausgegangen war der Angriff am 12. Oktober in Frankreich. Dort legten Angreifer die Kühlanlagen in zahlreichen Filialen der Ketten Intermarché und Coopérative U lahm; sämtliche gekühlte und gefrorene Ware musste vernichtet werden, die Staatsanwaltschaft sprach von einem großangelegten Cyberangriff auf die vernetzten Kühlsysteme mehrerer großer Lebensmittelmärkte 5. Auch damals wurden die Abtauvorgänge aus der Ferne ausgelöst, nach Angaben der Polizei kam es zu Lebensmittelverderb und Bränden 1 5. Die Angaben zum Ausmaß schwanken zwischen rund 150 Filialen und mehreren Hundert; in einzelnen Berichten ist von bis zu 700 Geschäften die Rede 2 4.
Verbindungslinien gibt es: Die betroffenen Anlagen stammten damals wie heute mindestens teilweise vom dänischen Hersteller Danfoss, der bestätigte, dass die aktuellen Vorfälle seine Produkte betreffen 4. In Estland verschafften sich Angreifer Zugriff auf den Steuercomputer eines älteren Danfoss-Kühlsystems, dessen Software nicht aktualisiert worden war 3 4. Ob hinter beiden Serien dieselben Akteure stehen, ist damit aber nicht belegt. Die belgische Staatsanwaltschaft ermittelt; eine Zuordnung gibt es bislang nicht 3.
Auffällig ist das Fehlen einer finanziellen Forderung. Tom Hegel vom Cybersicherheitsunternehmen SentinelOne sagte Reuters, solche Attacken dienten üblicherweise der Erpressung, politischen Zielen oder staatlichen Operationen; das Ausbleiben von Lösegeldforderungen deute in Richtung Sabotage. „Der Einzelhandel ist ein leichtes Ziel, da Handelsketten über eine enorme Anzahl an Kühlsteuerungen, Gebäudemanagementsystemen, Türzugangskontrollen und Kassensystemen verfügen“, sagte Hegel. „Die Gewinnspannen im Lebensmittelhandel sind gering, und die Waren verderben innerhalb weniger Stunden“ 3. Pontus Johnson vom Zentrum für Cyberabwehr der Königlich Technischen Hochschule in Stockholm hält finanzielle Motive für unwahrscheinlich und verweist auf mögliche prorussische Gruppen, die Störaktionen gegen westliche Staaten führen 1.
Die EU-Kommission reagierte am Montag. „Diese Vorfälle zeigen, dass Cyberangriffe Dienstleistungen stören, Unternehmen beeinträchtigen und sich direkt auf den Alltag der Bürger auswirken können“, sagte ein Sprecher 3. Agrarkommissar Christophe Hansen sprach von einem gezielten Versuch, die Lebensmittelversorgung der EU zu stören und das Vertrauen der Verbraucher zu untergraben; die Lebensmittelsicherheit sei derzeit aber nicht gefährdet 1 3.
Warum die Warnungen vom Oktober scheinbar nichts gebracht haben
Die technische Schwachstelle ist seit Jahren dokumentiert. Eine im Oktober veröffentlichte Untersuchung von Forescout zählte über die Suchmaschine Shodan 12.976 öffentlich erreichbare Kühlmanagement-Dienste auf 6.017 Internetadressen in 99 Staaten – 7.075 davon entfielen auf Copeland- und Dixell-XWEB-Systeme, 4.697 auf Danfoss StoreView 6. Bei 80 Prozent der Danfoss-Dienste lief eine Firmware, die älter war als die Version, die bekannte Sicherheitslücken schließt; ein verbreiteter Danfoss-Controller wird seit Mai 2021 nicht mehr mit Sicherheitsupdates versorgt 6. Die Zahl beschreibt erreichbare Systeme, nicht gehackte.
Die Vernetzung hat einen betriebswirtschaftlichen Grund. Danfoss zufolge senkt die Fernüberwachung unnötige Technikerbesuche um 15 bis 30 Prozent, und die automatische Temperaturprotokollierung ersetzt manuelle Kontrollen mehrfach täglich 6. Nach der französischen Serie hatte Danfoss im August Updates für neuere Geräte veröffentlicht und Kunden geraten, ältere Geräte vom Netz zu trennen; auch das deutsche Bundesamt für Sicherheit in der Informationstechnik (BSI) hatte den Handel aufgefordert, die Anlagen zu prüfen 3. Das BSI empfiehlt, direkten Internetzugriff auf Steuerungssysteme zu unterbinden sowie VPN und mehrfaktorgeschützte Zugänge zu nutzen 5. Warum das nicht überall geschah, ist nun Gegenstand der Ermittlungen und der internen Aufarbeitung bei den betroffenen Ketten 3.
Regulatorisch fällt der Lebensmittelhandel in den Sektor Ernährung, den die NIS-2-Richtlinie als kritisch einstuft; Betreiber oberhalb der Größenschwellen müssen Risikomanagement betreiben und Vorfälle melden. Für die betroffenen Konzerne – Ahold Delhaize mit Delhaize, Carrefour, Colruyt, ICA und Coop – sind die Verlustbeträge gemessen am Konzernumsatz überschaubar. Größer dürfte der Aufwand für Nachrüstung, Absicherung der Fernzugänge und die Prüfung von Haftungsfragen sein. Wenn Kältesteuerungen als Teil kritischer Infrastruktur gelten, wird der Fernzugriff auf sie zum Compliance-Thema.
Ob die Betreiber ihre Steuerungen tatsächlich vom offenen Internet nehmen, dürfte sich in den kommenden Wochen zeigen. Die belgische Staatsanwaltschaft ermittelt unterdessen weiter 3.
Ähnliche Artikel