Wo Deutschland
angreifbar ist.Und was
daraus folgt.
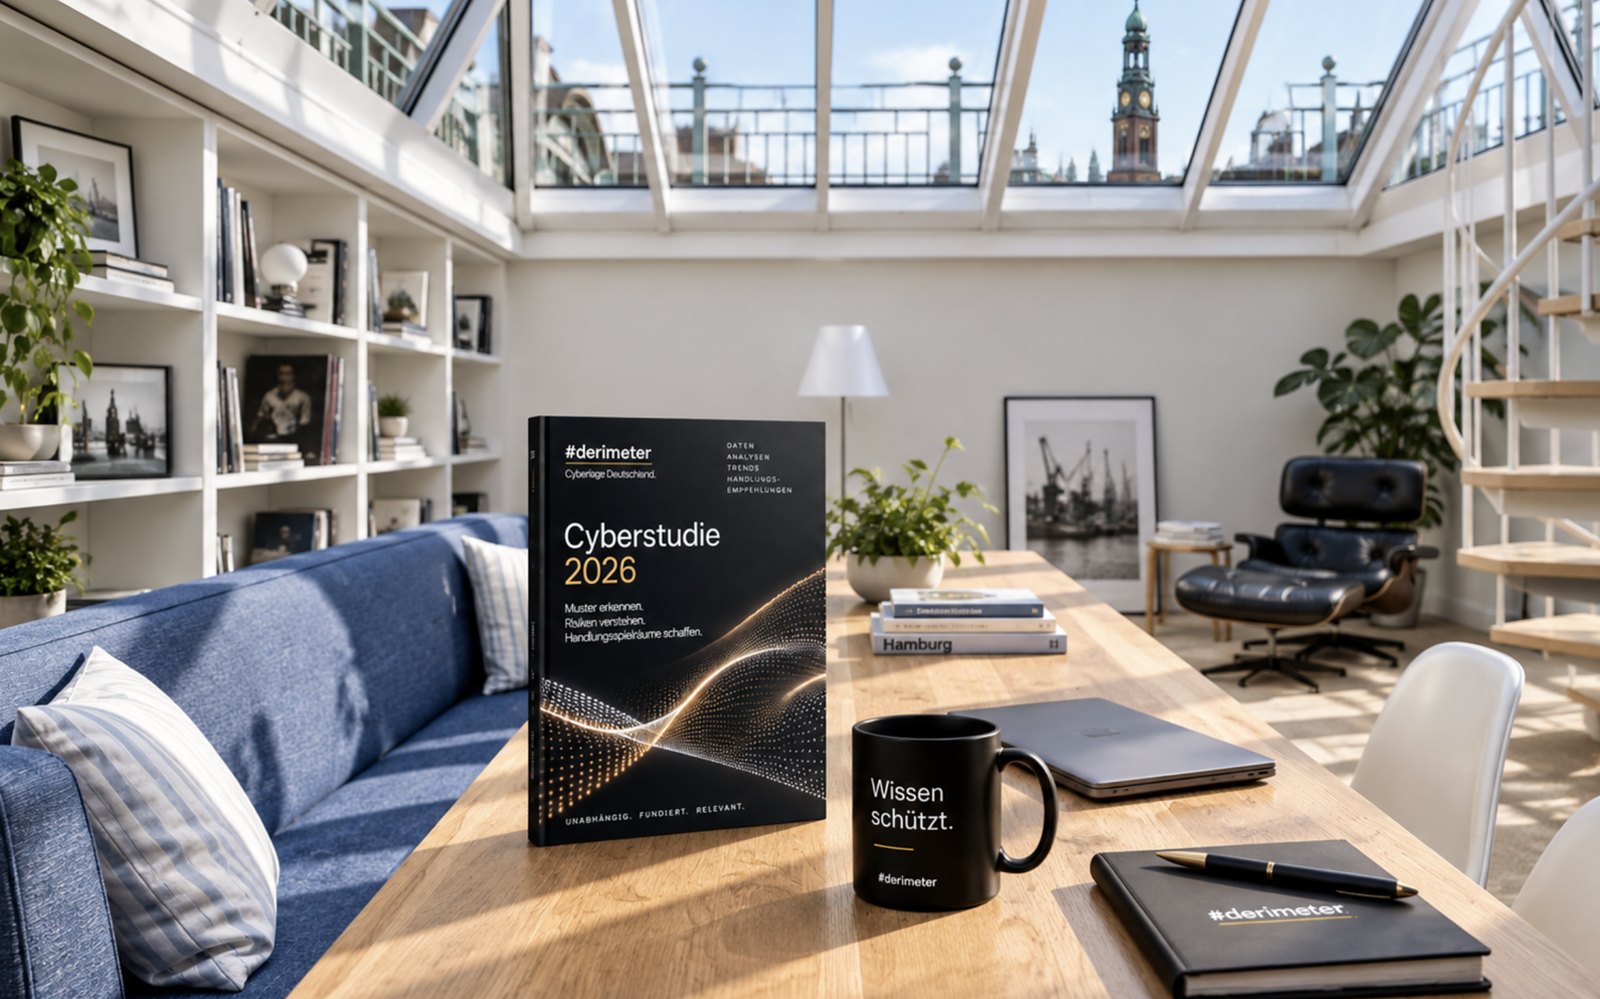
Jeder Hersteller veröffentlicht eine Studie, und jede kommt zum selben Ergebnis: Man braucht mehr von dem, was er verkauft. Die CyberStudie von derimeter beginnt woanders — bei den Vorfällen, die in Deutschland tatsächlich passiert sind. Wer angegriffen wurde, wie, über welche Technik, in welcher Branche. Aus diesen Mustern leiten wir ab, was zu tun ist. Nicht, was zu kaufen ist.
Warum diese Studie anders ist
Vier Unterschiede, die den Unterschied machen — links, wie es üblich ist, rechts, wie wir es machen.
Vorfälle statt Umfragen
Deutschland statt Welt
Kunden statt Hersteller
Handlung statt Alarm
Was wir untersuchen
Drei Fragen, jedes Jahr neu gestellt: Welche Angriffe treffen Deutschland, welche Branchen trifft es, und über welche Technik kommen die Angreifer hinein. Die Zahlen unten sind exemplarische Darstellungen aus dem Aufbau der Studie — die echten Werte kommen aus dem Lagebuch des jeweiligen Jahres.
Welche Angriffe eintreten
Welche Branchen betroffen sind
Welche Technologien kritisch sind
Woran Sicherheitsprogramme scheitern
Verknüpft mit dem Lagebuch
Jede Zahl in der Studie führt zu den Fällen, aus denen sie entstanden ist. In der Online-Fassung ist jede Branche, jede Angriffsart und jede Technologie mit den Einträgen im Lagebuch verlinkt — so lässt sich prüfen, was wir behaupten. Ein exemplarischer Ausschnitt:
Beispieleinträge zur Illustration des Aufbaus. Im Lagebuch stehen nur Organisationen, über die derimeter berichtet hat.
Prioritäten, die aus den Daten folgen
Die Studie endet nicht mit der Lage, sondern mit einer Rangfolge: Welche Maßnahmen hätten die meisten Vorfälle des Jahres verhindert oder verkürzt. Das ist die Liste, mit der Geschäftsführung und IT ins nächste Budgetgespräch gehen können.
Was zuerst zu tun ist
Das Budget-Paradox
Die Studie zeigt, was der Vorfall gekostet hat — und was die Prävention gekostet hätte. Meist liegt dazwischen eine Null.
Wir wollten keine Studie, die bestätigt, was ohnehin jeder behauptet. Sondern eine, die zeigt, was tatsächlich passiert.
Herausgeber derimeter
Die CyberStudie erscheint in Kürze. Wir sagen Ihnen Bescheid, wenn es so weit ist.
Zwei Ausgaben
Die CyberStudie erscheint in zwei Fassungen, die sich ergänzen: gedruckt für den Schreibtisch der Geschäftsführung, online für die Arbeit der IT.
Die Ausgabe zum Lesen
- Die Lage des Jahres in Zahlen
- Die zehn Vorfälle, aus denen man am meisten lernt
- Branchen, Angriffe, Technologien — auf je einer Doppelseite
- Die Prioritätenliste für die nächsten zwölf Monate
- Checkliste für die Geschäftsführung
Die Ausgabe zum Arbeiten
- Alle Auswertungen mit Filtern nach Branche, Größe, Region
- Jede Zahl verlinkt ins Lagebuch
- Methodik, Definitionen, Rohdaten zum Download
- Technologie-Profile: was wirkt, was nicht, laut Kunden
- Hersteller- und Anbieterverzeichnis mit Bewertungen
Das Hersteller- und Anbieterverzeichnis
Wer die Lage kennt, will wissen, wer helfen kann. Deshalb schließt die CyberStudie mit einem Verzeichnis der Hersteller und Dienstleister, die in Deutschland aktiv sind — geordnet nach den Technologien und Leistungen, die die Studie als kritisch ausweist, und ergänzt um die Bewertungen ihrer Kunden aus dem derimeter Bewertungssystem.
Nach Technologie
Identität, E-Mail, Fernzugang, Cloud, Backup, OT — wer was anbietet, sortiert nach den Einstiegspunkten der Studie.
Nach Leistung
Beratung, Incident Response, Managed Security, Awareness, Recht — wer hilft, bevor und nachdem es passiert ist.
Mit Bewertung
Kundenurteile aus dem Bewertungssystem; Siegel- und Award-Träger sind markiert.
Notwendige Cookies sorgen dafür, dass Anmeldung und Einstellungen funktionieren. Mit Ihrer Einwilligung nutzen wir zusätzlich Cookies für Reichweitenmessung und für Werbung, die zu Ihren Themen passt — Werbung finanziert derimeter. Sie können Ihre Auswahl jederzeit ändern. Details in der Datenschutzerklärung.
deri_theme
deri_trust
deri_consent
_clck, _clsk
bis 13 Monate
_gcl_*
mtc_id, mtc_sid, mautic_device_id
bis 2 Jahre