In der Berner Gemeinde Köniz ist eine Metzgerei Opfer eines Cyberangriffs auf ihre Kühl- und Tiefkühlanlagen geworden. Im Tiefkühler fand der Inhaber Temperaturen von 50 bis 70 Grad vor, das Fleisch glich Gekochtem. Es ist der erste öffentlich bekannt gewordene Fall dieser Art in der Schweiz. Die Kantonspolizei Bern ermittelt, und auch der Detailhändler Volg meldet verstellte Parameter an Kühlregalen in drei Filialen.
Ein Tiefkühlraum, den niemand ohne Mundschutz betreten konnte
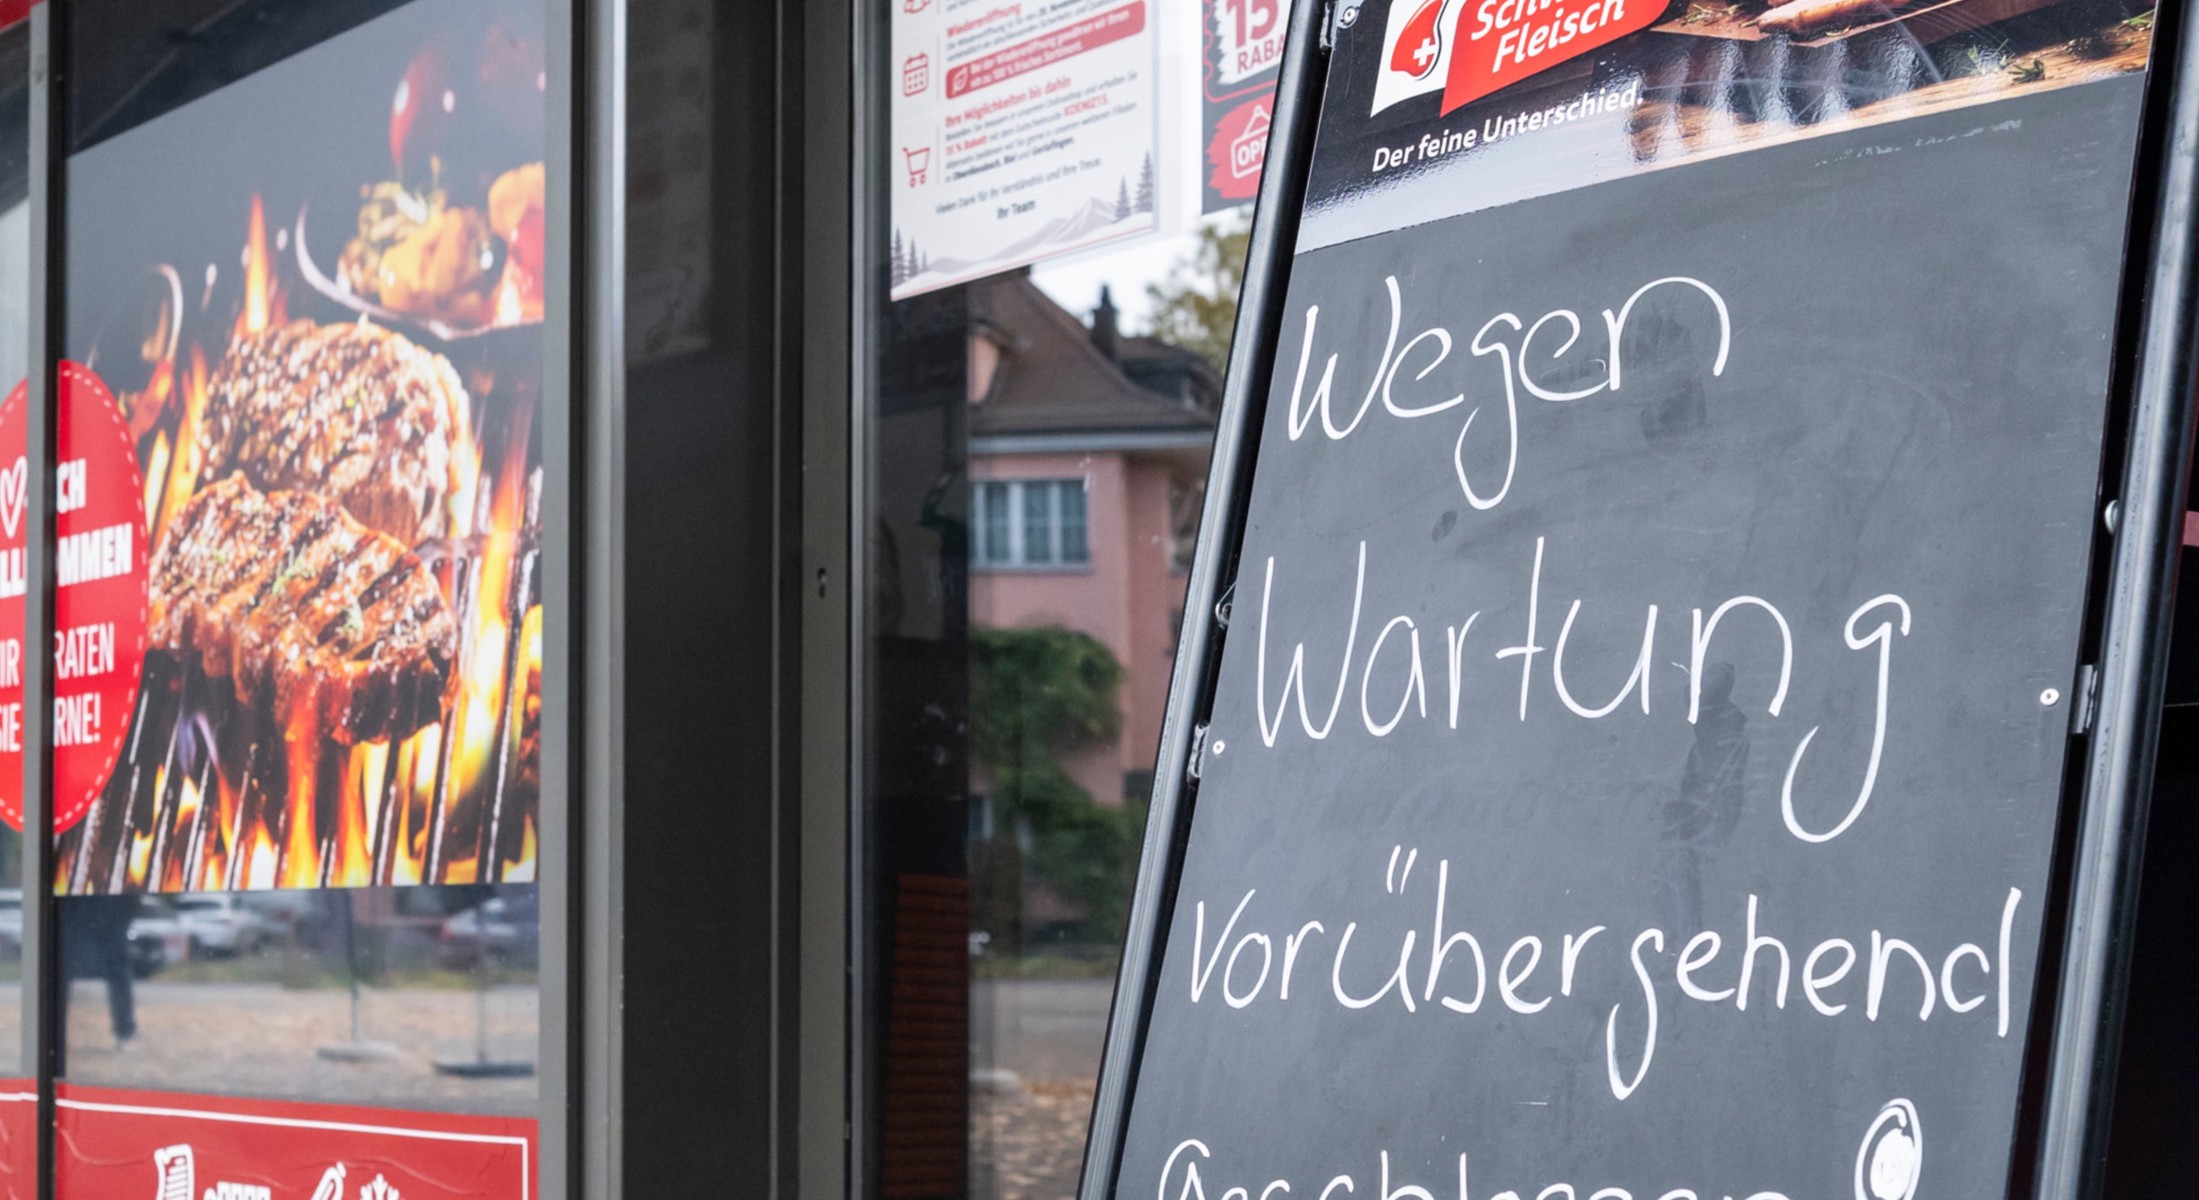
Am Donnerstag informierte «Lüthi's Fleischwaren» auf ihrer Website und mit einem Flyer über den Vorfall. „Durch einen gezielten Cyberangriff wurde die elektronische Steuerung unserer Kühl- und Tiefkühlanlagen manipuliert“, heißt es dort; die Manipulation habe zu erheblichen Temperaturabweichungen geführt 1 2. Der Inhaber sagte einem Korrespondenten von SRF, im Tiefkühler habe die Temperatur 50 bis 70 Grad betragen. Das Fleisch darin sei wie gekocht gewesen, die Preisschilder geschmolzen; der Raum habe nur mit Mundschutz betreten werden können 1.
Betroffen ist die Filiale in Köniz-Liebefeld, einer Agglomerationsgemeinde südlich von Bern. Die Kantonspolizei Bern sei am Montag „kurz über den Sachverhalt informiert worden“, sagte ein Sprecher der Nachrichtenagentur Keystone-SDA; eine Anzeige sei bislang nicht eingegangen 2 3. Die Polizei habe die Ermittlungen aufgenommen und werde die Firma kontaktieren 3.
Der Einstiegsweg ist öffentlich nicht geklärt
Der Fall ist technisch anschlussfähig an eine Serie, die seit Mitte Oktober durch Europa läuft. Kühl- und Gefrieranlagen in Läden sind heute regelmäßig mit dem Internet verbunden – nicht aus Nachlässigkeit, sondern weil sich damit Kosten senken lassen. Die Kühlung ist in vielen Märkten der größte Stromverbraucher; zentrale Steuerungen vergleichen Verbrauchswerte über alle Filialen hinweg, melden Störungen rund um die Uhr an eine Überwachungszentrale und protokollieren Temperaturen automatisch, was Betriebe als Nachweis für die Einhaltung der Kühlkette benötigen 4. Der dänische Hersteller Danfoss gibt an, mit Fernwartung ließen sich bis zu 30 Prozent der Technikereinsätze vermeiden 4.
Genau diese Fernsteuerbarkeit wurde zum Einfallstor. In den europäischen Fällen schalteten die Angreifer Anlagen aus der Ferne in den Abtaumodus 4. In Estland gelangten sie über den Steuercomputer eines älteren Kühlsystems ins Netz, dessen Software nie aktualisiert worden war. Sicherheitslücken in Danfoss-Steuerungen waren Fachmedien seit Längerem bekannt, Updates existierten, wurden aber offenbar nicht überall installiert; zum Teil waren die Geräte direkt aus dem Internet erreichbar 4.
Für Köniz ist offen, über welchen Weg die Angreifer in die Steuerung gelangten. Das Unternehmen macht dazu keine Angaben, die Polizei hat bislang keine technische Einschätzung abgegeben. Damit fehlt die Information, die für die Einordnung entscheidend wäre: ob derselbe veraltete Steuerungstyp betroffen ist wie in Frankreich und Belgien oder ein anderer Zugang.
Die Kühlkette war längst unterbrochen
Wann genau der Angriff bemerkt wurde, ist nicht öffentlich; die Kantonspolizei wurde am Montag informiert 2 3. Für den Tiefkühlbereich spielte der Zeitpunkt keine Rolle mehr: Bei 50 bis 70 Grad war die Kühlkette unwiderruflich gerissen, die Ware unbrauchbar.
Das Unternehmen trennte die Anlagen vom Netzwerk, „um mögliche Risiken für die Lebensmittelsicherheit auszuschließen“, und schloss die Filiale 1 2. Sämtliche Prozesse und Anlagen würden nun geprüft, hieß es auf der Website. Am 20. November soll der Betrieb wieder öffnen – vorausgesetzt, die Anlagen kühlen dann zuverlässig 2.
Die Schadenshöhe bezifferte das Unternehmen auf Anfrage nicht 3. Angekündigt wurde für die Wiedereröffnung ein „100 Prozent frisches Sortiment“ 3, was darauf schließen lässt, dass die gesamte Ware ersetzt wird. Ob ausschließlich der Tiefkühlbereich manipuliert war und in welchem Umfang Lebensmittel vernichtet werden mussten, teilte die Metzgerei nicht mit. Fest steht nur: Zwischen dem Vorfall und der geplanten Wiedereröffnung liegt die Filiale gut zweieinhalb Wochen still.
Polizei, Meldepflicht und die Blutreserven
Bemerkenswert ist, dass bis Donnerstag keine Strafanzeige vorlag, obwohl die Polizei den Sachverhalt kannte. Die Ermittlungen laufen; ob sie zu einem Ergebnis führen, hängt auch davon ab, ob sich der Zugriffsweg rekonstruieren lässt.
In der Schweiz müssen seit Frühling 2025 alle Angriffe auf kritische Infrastruktur dem Bundesamt für Cybersicherheit gemeldet werden. Nach Einschätzung der SRF-Digitalredaktion fallen darunter auch Angriffe auf Kühlanlagen, sofern diese für das Funktionieren der Wirtschaft und die Lebensgrundlagen der Bevölkerung essenziell sind 6. Ob im Fall Köniz eine solche Meldung erfolgt ist, lässt sich den öffentlichen Angaben nicht entnehmen. Der Bund äußerte sich bis Redaktionsschluss nicht.
Die Schweizer Blutspendedienste sind bislang verschont geblieben. Angriffe auf Blutspende-Einrichtungen in der Schweiz seien keine bekannt, teilte die Blutspende SRK Schweiz AG auf Anfrage mit; die regionalen Dienste überwachten Cyberbedrohungen kontinuierlich. Mögliche absichtliche oder unbeabsichtigte Temperaturveränderungen in Blutlagern seien in den Bewilligungs- und Kontrollverfahren berücksichtigt 1 2.
Volg, Coop und zwei Krisensitzungen in Brüssel
Der Fall blieb am Donnerstag nicht der einzige in der Schweiz. Der Detailhändler Volg, eine Tochter der Fenaco, meldete Probleme in drei Verkaufsstellen: Dort seien einzelne Parameter in den Kühlanlagen verstellt worden. Die notwendigen Maßnahmen seien ergriffen, die Situation sei unter Kontrolle; die Sicherheitsvorkehrungen seien „nochmals verstärkt“ worden. Zu technischen Details, externen Dienstleistern und zur Schadenshöhe machte das Unternehmen „aus Sicherheitsgründen“ keine Angaben 1 2. Coop registrierte laut eigenen Angaben ebenfalls Angriffsversuche, diese seien aber nicht erfolgreich gewesen 3.
In Europa hat das Ausmaß inzwischen politische Ebene erreicht. Die EU-Kommission berief zwei Krisentreffen ein. EU-Agrarkommissar Christophe Hansen sprach von einem „bewussten Versuch, unsere Lebensmittelkette zu unterbrechen und das Vertrauen der Verbraucher in sie zu untergraben“; das wiederholte Auftreten sei „zutiefst besorgniserregend“. Die Lebensmittelsicherheit in Europa sei derzeit nicht gefährdet 2 4.
Die Zahlen der Serie: In Belgien traf es rund 60 Filialen von Delhaize, Carrefour und Spar, in Irland mussten 13 Supermärkte gekühlte Ware aus den Regalen nehmen, in Frankreich Hunderte Läden 4. In Bayern manipulierte ein Angriff die Kühlhäuser einer Metzgerei im Landkreis Neustadt an der Waldnaab auf bis zu 150 Grad; es entstand ein Schaden im fünfstelligen Bereich, die Polizei Regensburg ermittelt wegen des Verdachts der Datenveränderung, Computersabotage und Sachbeschädigung 5. In Frankreich wurden drei Kühlanlagen des Blutspendedienstes EFS nach Angaben des Senders BFM von minus 30 auf 110 Grad umprogrammiert. EFS-Leiter Frédéric Pacoud sagte, die Sicherheit der Produkte sei nicht beeinträchtigt worden; ohne die schnelle Entdeckung hätten für Patienten bestimmte Blutkonserven verloren gehen können 5.
Warum Fachleute einen Präzedenzfall sehen
Für die Schweiz ist der Könizer Fall der erste öffentlich gewordene seiner Art – und er trifft keinen Großkonzern mit eigener IT-Abteilung, sondern einen Handwerksbetrieb. Dass die Kühlung eines Ladens über eine Fernwartungsschnittstelle erreichbar ist, ist Branchenstandard; Betreiber sind auf Hersteller, Kältebauer und IT-Dienstleister angewiesen, ohne deren Konfiguration selbst überprüfen zu können.
Der Karlsruher IT-Sicherheitsexperte Christoph Fischer sieht die Hersteller in der Pflicht. Dass Steuerungen mit unveränderten Werkseinstellungen und Standardpasswörtern ausgeliefert und betrieben werden, sei ein gravierendes Versäumnis. Betreiber hätten längst Updates erhalten müssen, die eine zwingende Änderung solcher Standardzugänge vorschreiben; Systeme müssten so konfiguriert sein, dass bereits bei der ersten Inbetriebnahme individuelle Passwörter vergeben werden 5. Fischer warnt davor, das Problem auf den Lebensmitteleinzelhandel zu begrenzen: Vernetzte Steuerungstechnik stecke auch in Photovoltaikanlagen, Wärmepumpen und zunehmend in privaten Haushaltsgeräten 5.
Der SRF-Digitalredaktor Reto Widmer verweist auf ein Motiv, das die Fälle von gewöhnlicher Cyberkriminalität unterscheidet: Erpressungsforderungen sind bislang keine bekannt, weshalb einiges dafür spreche, dass staatliche Akteure dahinterstehen, denen es darum geht, Chaos zu stiften und die Bevölkerung zu verunsichern 6. Mit Blick auf die europäischen Betroffenen äußert er scharfe Kritik: Es grenze an Fahrlässigkeit, bekannte Lücken nicht geschlossen zu haben, obwohl nach den Angriffen auf französische Supermärkte drei Wochen Zeit dafür gewesen wäre 6.
Der Fall hat eine regulatorische Dimension, die über die Schweiz hinausreicht. Europäische Cybersicherheitsbehörden, darunter das deutsche Bundesamt für Sicherheit in der Informationstechnik, forderten Betreiber auf, Steuerungsgeräte vom öffentlichen Netz zu trennen und Fernwartung nur noch über abgesicherte, verschlüsselte Verbindungen mit Zwei-Faktor-Authentifizierung zuzulassen 5. Ob die Schweiz nachzieht und ob der Könizer Fall als Angriff auf kritische Infrastruktur eingestuft wird, ist offen. Bis dahin bleibt auch die entscheidende technische Frage unbeantwortet – und mit ihr, ob weitere Schweizer Betriebe mit derselben Steuerungsgeneration betroffen sein könnten.