In der Nacht zum 2. November sind Unbekannte in die Fernsteuerung der Kälteanlagen einer Metzgerei im Landkreis Neustadt an der Waldnaab eingedrungen und haben die Temperaturvorgaben mehrerer Kühlhäuser auf bis zu 150 Grad gesetzt. Der Schaden liegt nach Polizeiangaben im fünfstelligen Eurobereich. Der Fall ist der bislang erste bekannt gewordene Angriff der europaweiten Serie auf Kühltechnik, der einen Handwerksbetrieb trifft – und er führt mitten in die Sicherheitslücken vernetzter Gebäudetechnik.
Hacker verursachen fünfstelligen Schaden
Unbekannte sind in der Nacht zum 2. November in die Fernsteuerungs- und Überwachungssysteme der Kälteanlagen einer Metzgerei im Landkreis Neustadt an der Waldnaab eingedrungen. Nach Angaben des Polizeipräsidiums Oberpfalz veränderten sie die Temperatureinstellungen mehrerer Kühlhäuser auf bis zu 150 Grad 1 2 5. Am Montagmittag ging die Anzeige bei der Kriminalpolizei ein; die Kriminalpolizeiinspektion Weiden ermittelt seither wegen des Verdachts der Datenveränderung, der Computersabotage und der Sachbeschädigung 1 5.
Die Angabe 150 Grad bezieht sich auf die Sollwerte der Regelung, nicht zwingend auf die tatsächlich erreichte Raumtemperatur – dazu macht die Polizei keine Angaben. Entscheidend ist der Effekt: Fällt die Kühlung aus, erwärmt sich ein isolierter Kühlraum binnen kurzer Zeit auf Werte, bei denen Fleisch- und Wurstwaren nicht mehr verkehrsfähig sind.
Ein noch größerer Schaden sei verhindert worden, weil die Manipulation rechtzeitig bemerkt wurde. Der IT-Verantwortliche des Betriebs war nach Polizeiangaben bereits vor Ort und brachte die Anlagen wieder unter Kontrolle 1 6. Der Betrieb wird von den Behörden nicht namentlich genannt.
Wie die Täter an die Kältetechnik kamen
Zur konkreten Eintrittspforte macht die Polizei bislang keine Angaben. Das Muster der Serie ist jedoch dokumentiert: Die Täter nutzen nach Einschätzung des Bundesamts für Sicherheit in der Informationstechnik (BSI) Steuerungssysteme, die über das Internet erreichbar sind 3. „Insbesondere der direkte Zugriff auf diese Systeme aus dem Internet sollte unterbunden werden“, heißt es in einer am 3. November aktualisierten Warnung der Behörde 3.
Die Schwachstelle sitzt weniger in den Kühlaggregaten selbst als in der Regeltechnik, die sie steuert. Nach bisherigen Erkenntnissen stammt sie in den meisten Fällen von Danfoss oder Copeland; Sicherheitsforscher verweisen darauf, dass die Software dieser Steuerungen häufig veraltet ist und keine Sicherheitsupdates mehr erhält 4. In Belgien setzte ein Kühltechnik-Dienstleister die betroffenen Anlagen nach eigenen Angaben aus der Ferne in den Abtaumodus 1.
Auch die Zugangsdaten spielen eine Rolle. Der Karlsruher IT-Sicherheitsexperte Christoph Fischer sieht die Hersteller in der Pflicht: Dass Steuerungsanlagen mit unveränderten Werkseinstellungen und Standardpasswörtern ausgeliefert und betrieben würden, sei ein gravierendes Versäumnis. Hersteller müssten die Konfiguration so gestalten, dass bei der ersten Inbetriebnahme zwingend individuelle Passwörter vergeben werden 2.
Fünfstelliger Schaden, unklare Warenverluste
Die Polizei beziffert den Schaden auf einen „fünfstelligen Eurobereich“ 2 5. Der Bayerische Rundfunk berichtet unter Berufung auf die Ermittlungen von „mehreren zehntausend Euro“ 1 – beides ist vereinbar: Die Summe liegt zwischen 10.000 und 99.999 Euro.
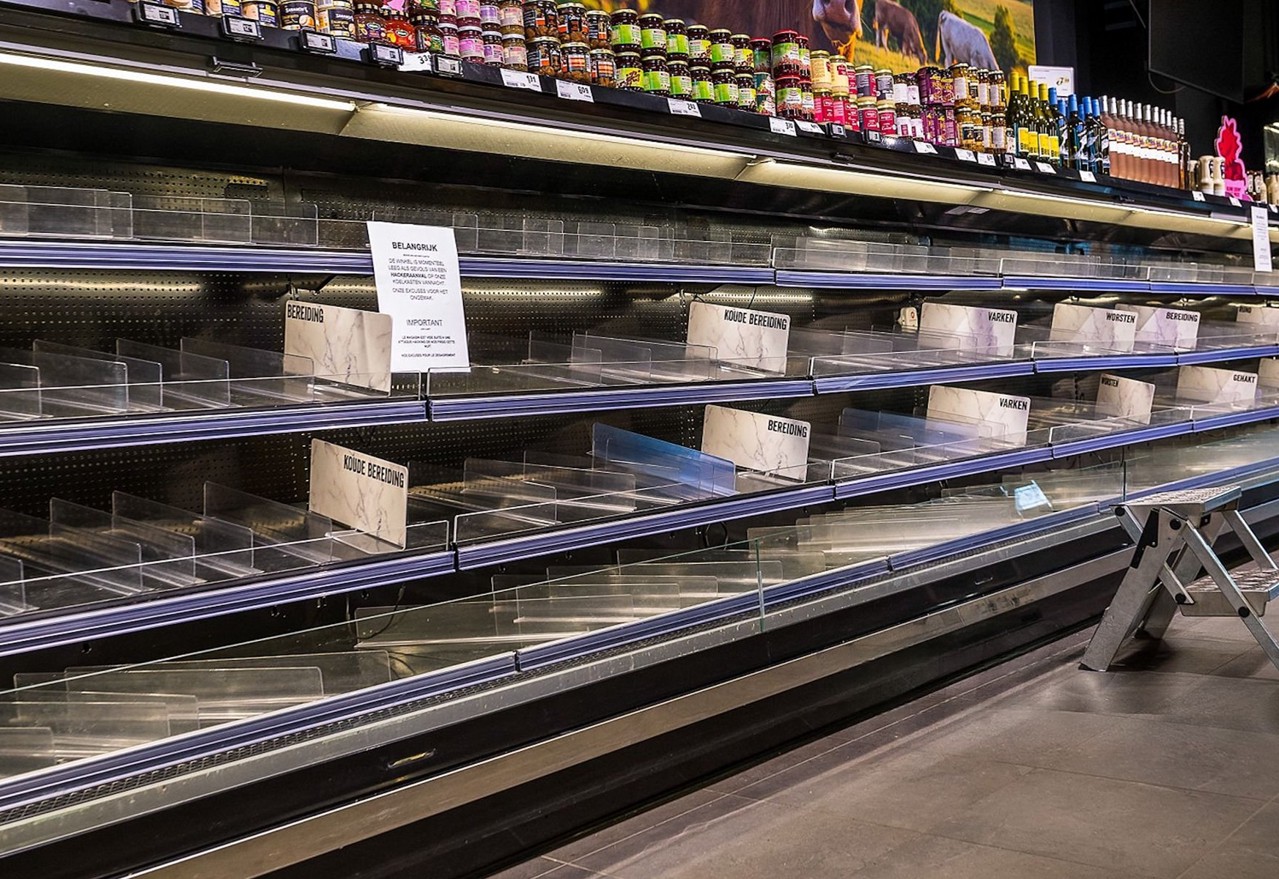
Offen ist, wie hoch der Anteil der vernichteten Ware ist. Wie viele Fleisch- und Wurstwaren entsorgt werden mussten und um welche Produkte es sich handelte, teilt die Polizei nicht mit. In der breiteren Serie sind die Größenordnungen dagegen bekannt: Nach den Angriffen auf Hunderte französische Supermärkte mussten nach Medienberichten tonnenweise Lebensmittel vernichtet werden 6. Aus einem Edeka-Markt im niederbayerischen Reisbach wurde ein Container mit verdorbenen Lebensmitteln bekannt, nachdem die Regelung dort auf 50 Grad gestellt worden war 4.
Dass der Schaden in der Oberpfalz im fünfstelligen Bereich blieb, führt die Polizei auf die schnelle Entdeckung zurück 1. Ob in der Summe auch Umsatzausfälle durch den Stillstand der Kühlkette enthalten sind, ist unklar. Für einen Handwerksbetrieb ist das der Unterschied zwischen einem ärgerlichen und einem existenzbedrohenden Vorgang.
Die Angriffe kennen keine Landesgrenzen
Mitte Oktober hatten Angriffe auf die Tiefkühlsysteme hunderter französischer Supermärkte begonnen; betroffen waren nach Branchenangaben veraltete Kühlanlagen eines dänischen Herstellers 2. In der Nacht zum 2. November wurden vergleichbare Manipulationen aus Belgien, Schweden, Irland, Luxemburg, Estland, Finnland und den Niederlanden gemeldet 1 2. In Frankreich traf es diesmal den Blutspendedienst: Kühlschränke für Blutkonserven seien von minus 30 auf 110 Grad umprogrammiert worden, berichtete der Sender BFM; der Dienst bestätigte den Angriff auf drei Anlagen eines Dienstleisters. „Die Sicherheit der Produkte wurde nicht beeinträchtigt“, sagte dessen Leiter Frédéric Pacoud 2.
Für Deutschland gab das BSI zunächst Entwarnung bei der Versorgungssicherheit; bekannt seien Vorfälle in einzelnen Supermärkten in Deutschland und zahlreichen weiteren europäischen Ländern 3. Der Sprecher des Handelsverbands HBE, Bernd Ohlmann, sagte dem Bayerischen Rundfunk, das Ausmaß hierzulande sei mit Frankreich nicht vergleichbar, räumte aber ein: „Der Einschlag ist nähergekommen.“ Zugleich zeigte er sich zuversichtlich: „Wir werden keine französischen Verhältnisse bekommen.“ 4
Was Betriebe jetzt prüfen sollten
BSI-Präsidentin Claudia Plattner hatte bereits Mitte Oktober gewarnt: „Derartige Einfallstore laden regelrecht zu Sabotage ein. Wir fordern die Betreiber solcher Anlagen eindringlich auf, ihre Systeme sicher zu betreiben!“ 3
Konkret empfiehlt das BSI, den direkten Internetzugriff auf Steuerungssysteme zu unterbinden, Fernzugänge ausschließlich über VPN und mit Mehrfaktor-Authentifizierung zuzulassen, Systeme aktuell zu halten, Updates kurzfristig einzuspielen und zu prüfen, welche Geräte überhaupt aus dem Internet erreichbar sind 3. Die Kriminalpolizei nennt ergänzend starke, individuelle Passwörter, regelmäßige Wartung, getrennt vom Netzwerk aufbewahrte Backups, Phishing-Schulungen und ein Notfallkonzept mit hinterlegten Ansprechpartnern 1 5.
Fischer warnt davor, das Problem allein auf den Lebensmittelhandel zu beziehen: Vernetzte Technik finde sich von Photovoltaikanlagen bis zu Wärmepumpen, auch private Haushaltsgeräte seien zunehmend unnötig vernetzt 2. Auf europäischer Ebene soll der Cyber Resilience Act Hersteller zu sichereren Grundeinstellungen und zu Updates verpflichten; seine zentralen Pflichten greifen ab Dezember 2027. Ob die Standards für digitale Gebäude- und Logistiktechnik darüber hinaus gesetzlich strenger reguliert werden, wird nach Angaben aus der Bundesregierung geprüft 2.
Ermittlungen ohne heiße Spur
Die Kripo Weiden hat die Auswertung übernommen; zu Tätern, Herkunft und Vorgehen macht die Polizei keine Angaben 1 5. Ob der Fall mit den europäischen Attacken zusammenhängt, ist nach Polizeiangaben offen; die Behörde verweist auf Medienberichte über vergleichbare Fälle in Belgien, Schweden, Irland, Estland und den Benelux-Staaten 5. Der Bayerische Rundfunk meldet dagegen, der Angriff stehe „möglicherweise“ im Zusammenhang mit weiteren Cyberangriffen auf Kühl- und Tiefkühlsysteme in Europa 1.
Offen ist auch, ob die Täter gezielt diese Metzgerei ausgewählt haben oder ob sie automatisiert nach erreichbaren Steuerungen suchten. Für Betriebe mit Kälte- oder Gebäudetechnik ist das die praktisch relevante Frage: Ob ihre Anlagen aus dem Internet ansprechbar sind, lässt sich in wenigen Minuten prüfen – und gegebenenfalls sofort abschalten 3.
Ähnliche Artikel