Der Einstiegspunkt war ein Webserver, der Zeitpunkt die Nacht auf den 18. Oktober: Gegen drei Uhr früh schlugen bei Loxone in Kollerschlag die Alarmsysteme an. Eine Gruppe namens "Samurai" will 201,6 Gigabyte Daten kopiert haben und droht mit deren Veröffentlichung bis Donnerstag. Die Steuerungen in den Häusern der Kunden laufen weiter – die interne IT des Unternehmens lag tagelang still.
Alarm um drei Uhr nachts
In der Nacht von Samstag auf Sonntag, gegen drei Uhr früh, schlugen bei Loxone in Kollerschlag die Alarmsysteme an 1. Wer am Sonntagmorgen loxone.com aufrief, fand statt des gewohnten Auftritts eine Botschaft der mutmaßlichen Erpresser: "Wir haben eure Daten" 2. Am Montag informierte das Unternehmen seine Mitarbeiterinnen und Mitarbeiter in einer Betriebsversammlung, die Website blieb offline 3.
Der Einstiegspunkt war nach Darstellung des Unternehmens ein Webserver. "Wir wissen, dass der Angriff über einen unserer Webserver gekommen ist", sagte Geschäftsführer Florian Wöss dem ORF 3. Einen Tag später präzisierte er gegenüber der "Kronen Zeitung": "Wir wissen ganz genau, wie der Angreifer in unser System gelangt ist" – der Weg sei mit externen IT-Forensikern untersucht und bestätigt worden 4. Öffentlich beschreiben will Loxone ihn nicht, "aus Sicherheitsgründen" 5.
Lesen Sie auchSungrow-Lücke: Zugriff auf 250.000 deutsche Solaranlagen→
Das Ausmaß ist in den Unternehmens-Updates dokumentiert: Das interne CRM-System und die Datenbank der Website seien "korrumpiert", die Datenbanken von den Angreifern verschlüsselt worden 6 5. Loxone gelang es nach eigenen Angaben, die verschlüsselten Datenbanken "zu Analysezwecken" wieder zu entschlüsseln 5.
Was betroffen ist – und was nicht
Kern der betroffenen Systeme sind das CRM mit Kontaktdaten der Partnerbetriebe – vor allem Elektroinstallationsunternehmen – sowie das Bewerbermanagement 6. Hinzu kamen Support-Anfragen, das Partnerportal, das auf einem betroffenen Server gehostet war, und die Middleware zwischen den Systemen 5.
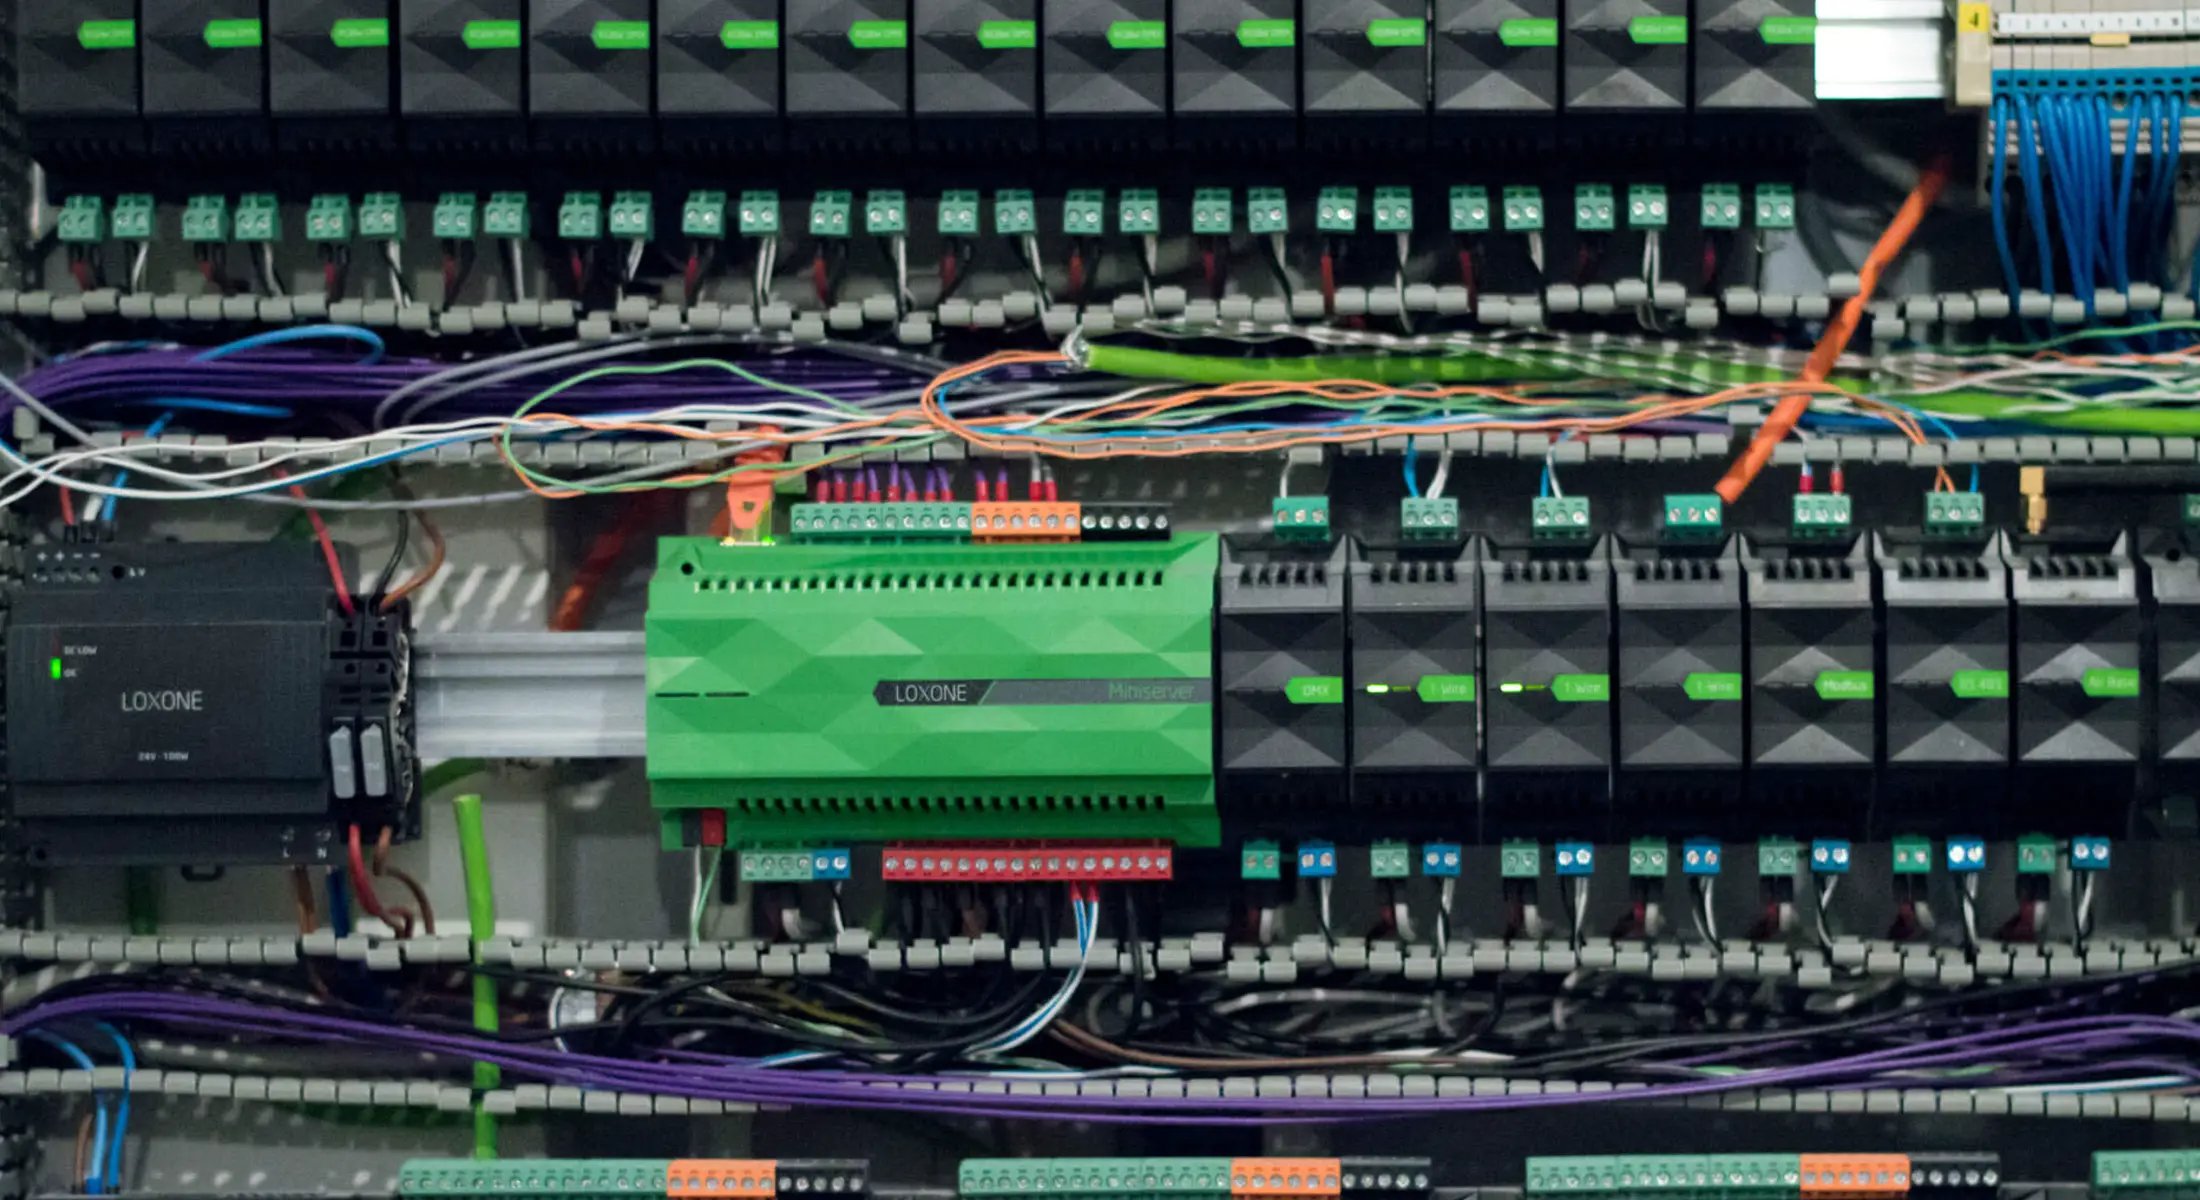
Nicht betroffen sind nach Unternehmensangaben die Miniserver, also die Steuerzentralen in den Gebäuden, ebenso der Fernzugriffsdienst Remote Connect und die Cloud-Plattform Exosphere 5. Auch Loxone.com-Konten und Passwörter sowie Kreditkarten- und Zahlungsdaten seien nicht kompromittiert 5. Die gesamte Codebasis sei überprüft worden und nicht kompromittiert; Software mit Loxone-Signatur stamme von Loxone 5.
Der Grund für die Entwarnung liegt in der Architektur: Die Miniserver arbeiten lokal, benötigen für ihren Betrieb weder Internet noch Zugriff auf Loxone-Server, und die Zugangsdaten liegen ausschließlich beim Betreiber 3 4. Der Fernzugriff läuft über einen Vermittlungsdienst, nicht über eine zentrale Zugangsdatenbank 4. Wer nur Seriennummern erbeutet, kommt damit allein nicht in ein Gebäude.
Genau hier liegt aber der heikelste Punkt. Die Erpresser behaupten, in ihrem Datensatz befinde sich ein Register mit mehr als 300.000 Miniserver-Seriennummern 6 2. Loxone hat nach eigenen Angaben inzwischen "betroffene Systeme, Datenbestände und Kommunikationsverläufe gezielt darauf überprüft, ob uns Kund:innen oder Partner:innen in der Vergangenheit Zugangsdaten zu Kundeninstallationen im Klartext übermittelt haben" – relevante Partner seien proaktiv informiert und Sicherheitsmaßnahmen eingeleitet worden 5. Das ist bemerkenswert offen: Es räumt die Möglichkeit ein, dass Zugangsdaten in Support- oder Partnerkommunikation unverschlüsselt herumlagen.
Uneinigkeit gibt es bei einem Detail. In den Screenshots der Angreifer tauchen Confluence-Daten und ein Bezug zum Loxone-Wiki auf. Loxone erklärte gegenüber heise online, das Wiki werde nicht vom Unternehmen betrieben, Confluence setze man nicht ein – es handle sich um ein Community-Projekt 6.
Support, Logistik, Fertigung
Für Kunden und Installateure war vor allem der Geschäftsbetrieb spürbar. Am Sonntagabend war der technische Support wieder per E-Mail erreichbar, die Remote-Videofunktion der Intercom und Loxone Radio liefen wieder; Bestellungen sollten per E-Mail eingehen, bei der Lieferung bat das Unternehmen um Geduld 5. Am Montag lief die Logistik am Hauptsitz wieder an 5, am Mittwoch dann auch die Logistikstandorte in den USA, Großbritannien und der Schweiz – "die weltweite Auslieferung unserer Produkte" sei wieder in Betrieb 5.
Website, Webshop und Partnerportal sind technisch wiederhergestellt und haben interne wie externe Penetrationstests bestanden. Öffentlich freigeschaltet sind sie aber noch nicht: Loxone will zuvor ein Sicherheitsupdate einspielen, weil die PHP-Community am 20. Oktober zwei kritische Lücken gemeldet hat 5.
Zur Fertigung selbst macht das Unternehmen keine Angaben; Hinweise auf einen Produktionsstillstand gibt es nicht. Die Höhe des Schadens ließ sich zunächst nicht beziffern 3. Wöss rechnete am Montag mit Normalbetrieb "im Laufe der Woche" 4 – am Mittwoch meldete Loxone, die Mitarbeiter hätten "den regulären Betrieb bereits wieder aufgenommen", das 25-köpfige Krisenteam bleibe aber rund um die Uhr im Einsatz 5.
Erpresser, Frist, Behörden
Hinter dem Angriff soll eine Gruppe namens "Samurai" stehen 3. Sie behauptet, 201,6 Gigabyte Daten kopiert und verschlüsselt zu haben, darunter Kundendaten, Support-Anfragen, Personalunterlagen und besagtes Miniserver-Register 2. Über einen verschlüsselten Messenger soll Loxone Kontakt aufnehmen und über ein Lösegeld verhandeln; für Donnerstag, den 22. Oktober, drohen die Täter mit der Veröffentlichung 2. Ob die Daten in diesem Umfang tatsächlich abgeflossen sind, ist unbestätigt 2. Zu einer Lösegeldforderung wollte sich Loxone auf Anfrage nicht äußern 6.
Über die Gruppe ist wenig bekannt – ob dahinter neue oder bereits bekannte Akteure stehen, ist offen 2. Loxone hat nach eigenen Angaben "die zuständigen Behörden informiert" 5, nennt sie aber nicht. Betroffene Personen sollen direkt per E-Mail verständigt werden 5.
Ein Vergleich aus derselben Region zeigt, wie lange solche Fälle nachwirken. Die Arbeiterkammer Oberösterreich war am 10. August angegriffen worden; die Angreifer erlangten Zugriff auf Daten von Mitgliedern, wie viele der rund 670.000 Mitglieder betroffen sind, ist bis heute unklar 7 8. Erst mehr als zwei Monate später, an diesem Mittwoch, kehrten die letzten der über 500 Mitarbeiter zu ihren regulären Geräten zurück. Die Hacker hatten von sich aus Kontakt aufgenommen; auf Anraten der Ermittler reagierte die AK nicht. Die Staatsanwaltschaft Linz ermittelt wegen Datenbeschädigung und versuchter Nötigung 8.
Einordnung
Der Fall zeigt eine Verschiebung, die für die Branche typisch ist. Angegriffen werden nicht die Gebäude, sondern das Ökosystem dahinter: Installateurnetze, Support-Postfächer, Geräteregister. Wer Zugang zu diesen Daten hat, kann glaubwürdig drohen – und in einem zweiten Schritt gezielt Installateure oder Endkunden mit Phishing angehen. Loxone warnt bereits, das Unternehmen frage "niemals per E-Mail, Telefon, SMS oder Social Media nach Passwörtern" 5.
Zugleich fällt auf, wie sehr Loxone von einer alten Architekturentscheidung profitiert. Weil die Steuerung lokal läuft, blieb der Angriff auf die Unternehmens-IT begrenzt. Die offene Flanke war die gewöhnliche Büro-IT: ein Webserver, ein CRM, ein Bewerberportal.
Die Kommunikation des Unternehmens war für österreichische Verhältnisse ungewöhnlich dicht: tägliche Updates, ein FAQ-Bereich, konkrete Angaben zu betroffenen Systemen. Sie war aber auch selektiv – zum Angriffsweg, zur Lösegeldforderung und zum genauen Datenumfang schweigt Loxone. Bei einem Unternehmen, das mehr als 80 Prozent seines Geschäfts im Export macht und dessen Installateure als Multiplikatoren wirken, ist der Reputationsschaden mindestens so relevant wie der Sachschaden 4.
Regulatorisch fällt der Fall in eine Phase schärferer Pflichten: Seit dem 11. September 2026 gelten im Rahmen des EU Cyber Resilience Act erstmals Meldepflichten für Hersteller von Produkten mit digitalen Elementen. Ob und welche Pflichten im konkreten Fall greifen, ist offen – die zuständigen Behörden äußern sich nicht.
Entscheidend ist nun der Donnerstag. Erscheinen die Daten, wird aus einem IT-Vorfall ein Datenschutzfall mit unklarem Umfang. Erscheinen sie nicht, bleibt die Frage, ob Loxone zahlt – und ob die Gruppe ihre Behauptung belegen kann. Für die rund 350.000 Installationen weltweit 9 ändert das vorerst nichts: Ihre Steuerungen laufen weiter. Für die Installateure, deren Kontaktdaten in den kopierten CRM-Beständen liegen, beginnt dagegen die unangenehme Phase.
Ähnliche Artikel