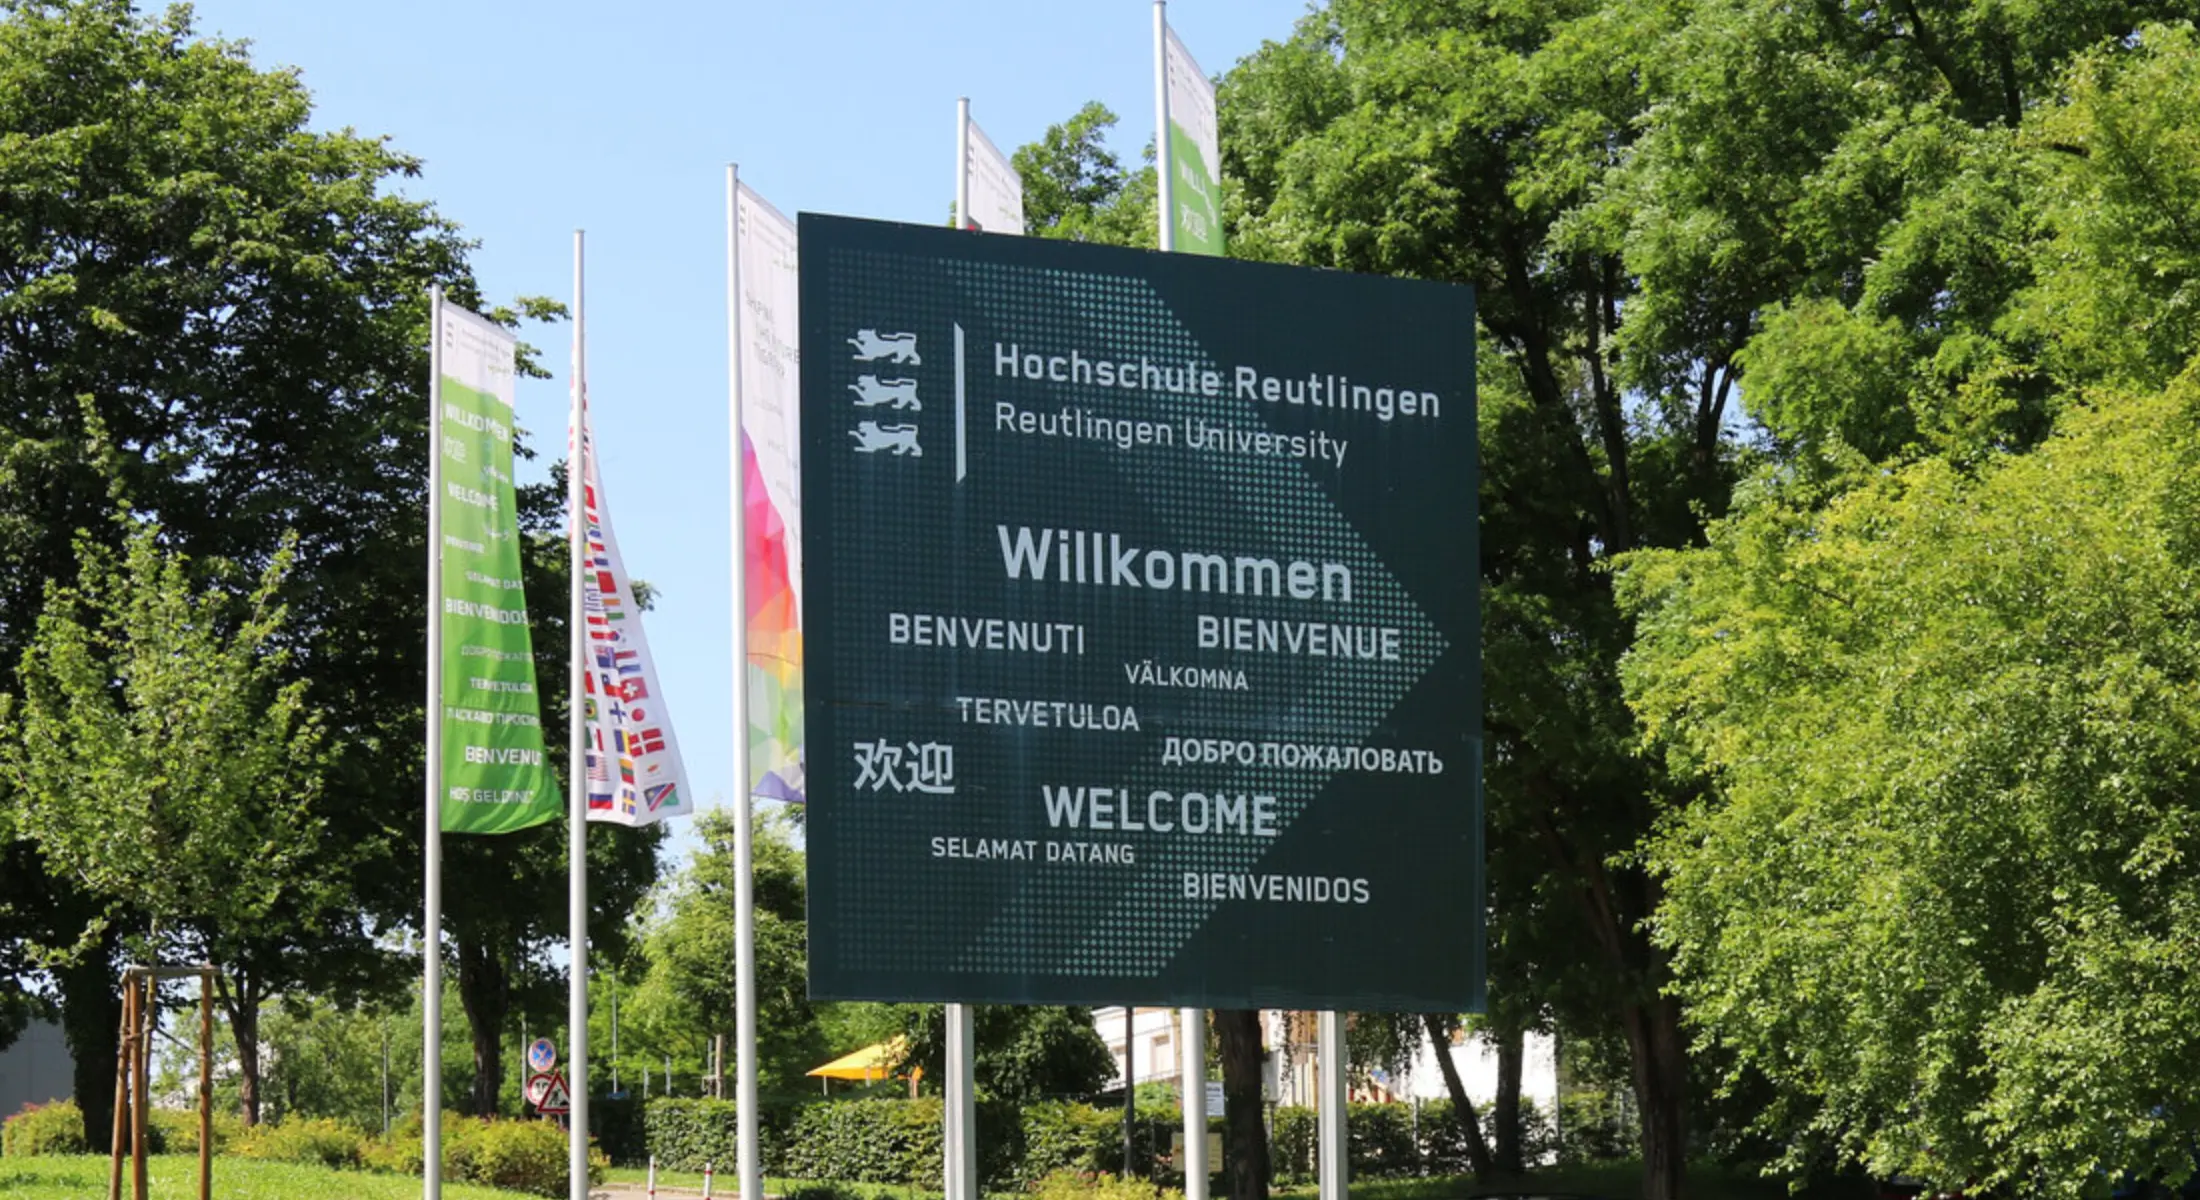
Ein Cyberangriff hat das Hochschulservicezentrum Baden-Württemberg (HSZ-BW) in Reutlingen lahmgelegt. Die Ermittler der Generalstaatsanwaltschaft Karlsruhe gehen von einem Ransomware-Angriff aus und rechnen mit Lösegeld-Forderungen. Betroffen sind zentrale IT-Dienste für mehrere Hochschulen im Südwesten – an der Hochschule Reutlingen sind einzelne Systeme und Verwaltungsdienste nicht erreichbar.
Was über den Angriff bekannt ist
Die IT-Abteilung des Hochschulservicezentrums Baden-Württemberg (HSZ-BW) hat den Angriff am Mittwochabend festgestellt [2]. Das Zentrum mit Sitz auf dem Campus der Hochschule Reutlingen betreibt die technischen Systeme und Anwendungen mehrerer Hochschulen im Südwesten [2]. Nach eigenen Angaben wurden unverzüglich alle notwendigen Maßnahmen ergriffen, um die Folgen einzudämmen: Alle Systeme wurden offline genommen, die Internetverbindung getrennt und die Telefonanlage deaktiviert [2].
Zuerst hatte der "Staatsanzeiger" über den Vorfall berichtet [2]. Polizei und Cybersicherheitsagentur Baden-Württemberg wurden noch am selben Abend informiert; ein Krisenstab des HSZ-BW arbeitet seit Donnerstagmorgen an der Aufarbeitung [3]. Die Ermittlungen hat das Polizeipräsidium Reutlingen in Zusammenarbeit mit der Generalstaatsanwaltschaft Karlsruhe, Abteilung Cybercrime, übernommen [3]. Das Wissenschaftsministerium machte auf Anfrage keine Angaben, um die Ermittlungen nicht zu gefährden [2] [3].
Ransomware-Verdacht: Kontaktaufnahme ins Darknet
Nach Einschätzung der Generalstaatsanwaltschaft Karlsruhe könnte es sich um einen sogenannten Ransomware-Angriff handeln [1]. Bei dieser Angriffsform verschlüsseln Täter Daten auf einem IT-System und stellen eine Entschlüsselung erst gegen Zahlung eines Lösegeldes in Aussicht [1]. "Es kommt oft zur Aufforderung, sich im Darknet zu treffen und über Lösegeld zu sprechen", sagte ein Sprecher der Behörde dem SWR [1].
Lesen Sie auchCyberangriff auf Hochschulservicezentrum BW: Berater für IT-Sicherheit offline→
Im aktuellen Fall gibt es laut dem Sprecher die Aufforderung, mit der Hacker-Gruppe in Kontakt zu treten. Dahinter könnte die Absicht stehen, Lösegeld zu erpressen [1]. Ob auf solche Forderungen eingegangen wird, müssen die Geschädigten selbst entscheiden – in diesem Fall das HSZ-BW [1]. Ob bereits Daten abgeflossen sind, dazu machte die Generalstaatsanwaltschaft mit Verweis auf die laufenden Ermittlungen keine Angaben [1].
Was das HSZ-BW ist und wen es betrifft
Das HSZ-BW ist nach eigenen Angaben eine gemeinsame Einrichtung der Hochschule Reutlingen und der Pädagogischen Hochschule Ludwigsburg [2]. Rund 70 Mitarbeitende betreuen und beraten Hochschulen sowie Kunst- und Kultureinrichtungen, schwerpunktmäßig in den Bereichen Campus-Management, Ressourcen-Management, Informationssicherheit und Datenschutz [2].
Der Verbund umfasst Hochschulen für angewandte Wissenschaften, Pädagogische Hochschulen, Kunst- und Musikhochschulen, die Duale Hochschule Baden-Württemberg sowie Kunst- und Kultureinrichtungen im Land [3]. Damit trifft ein Ausfall der zentralen IT nicht nur eine einzelne Einrichtung, sondern potenziell eine ganze Reihe von Hochschulstandorten.
Auswirkungen auf Studierende und Verwaltung
Die Folgen sind bislang nur teilweise bekannt. Derzeit sind an der Hochschule Reutlingen einzelne IT-Systeme und Verwaltungsdienste nicht erreichbar [1]. Studierende können zum Beispiel nicht wie gewohnt auf ihre Vorlesungspläne zugreifen [1]. Angaben zum vollen Umfang oder zu möglichen weiteren Folgen machte das HSZ-BW zunächst nicht [2] [3].
Der Leiter des HSZ-BW, Peter Väterlein, begründete das Vorgehen mit dem Schutz der Daten: "Weil uns die Sicherheit und Vertraulichkeit der Daten wichtig ist, haben wir alle Verbindungen nach außen blockiert, sodass die weitere Ausbreitung von eventuellen Angriffen verhindert werden kann" [1]. Das vollständige Abschalten nach außen ist ein Standardverfahren, um eine Ausbreitung im Netz zu unterbinden – es legt aber zugleich den Betrieb lahm.
Wie die Behörden reagieren
Die Ermittlungen laufen auf mehreren Ebenen. Neben dem Polizeipräsidium Reutlingen und der Cybercrime-Abteilung der Generalstaatsanwaltschaft Karlsruhe ist die Cybersicherheitsagentur Baden-Württemberg eingebunden [2] [3]. Der Krisenstab des HSZ-BW arbeitet nach eigenen Angaben kontinuierlich an der Aufarbeitung [3]. Die betroffenen Einrichtungen sollen bei wesentlichen Entwicklungen umgehend informiert werden [2].
Zur Einordnung der Lösegeld-Frage verwies die Generalstaatsanwaltschaft auf Zahlen des Bundeskriminalamts: Allein im vergangenen Jahr flossen bei vergleichbaren Cyberangriffen 15,5 Millionen US-Dollar Lösegeld [1]. Zugleich betonte der Sprecher, dass in Deutschland bei den meisten Ransomware-Angriffen kein Lösegeld gezahlt werde [1]. "In der Regel werden die Daten dann zurückgegeben, aber darauf kann man sich nicht verlassen", sagte er [1].
Einordnung: Ransomware bleibt eine Dauerbedrohung
Der Fall reiht sich in eine Serie von Angriffen auf die digitale Infrastruktur im Südwesten ein. Nach Angaben der Cybersicherheitsagentur Baden-Württemberg hat die Zahl der Cyberangriffe im Land zuletzt zugenommen; allein die Zahl der Fake-Shops habe sich verzehnfacht, als Treiber gilt der Einsatz Künstlicher Intelligenz [2]. Auch Einrichtungen des Gesundheitswesens waren betroffen: Bei einem Angriff auf einen früheren Abrechnungsdienstleister der Oberschwabenklinik wurden Daten von rund 700 Patienten entwendet, bei den SLK-Kliniken Heilbronn waren fast 1.400 Patienten betroffen [2].
Für Hochschulen und ihre zentralen Dienstleister ist die Lage besonders heikel: Sie bündeln sensible Verwaltungs- und Forschungsdaten vieler Einrichtungen und sind zugleich häufig schlanker ausgestattet als große Unternehmen. Ob im Reutlinger Fall tatsächlich Lösegeld gefordert wird und ob Daten abgeflossen sind, dürfte erst nach Abschluss der Ermittlungen feststehen. Bis dahin bleibt das HSZ-BW offline – und mit ihm Teile der Hochschulverwaltung im Land.