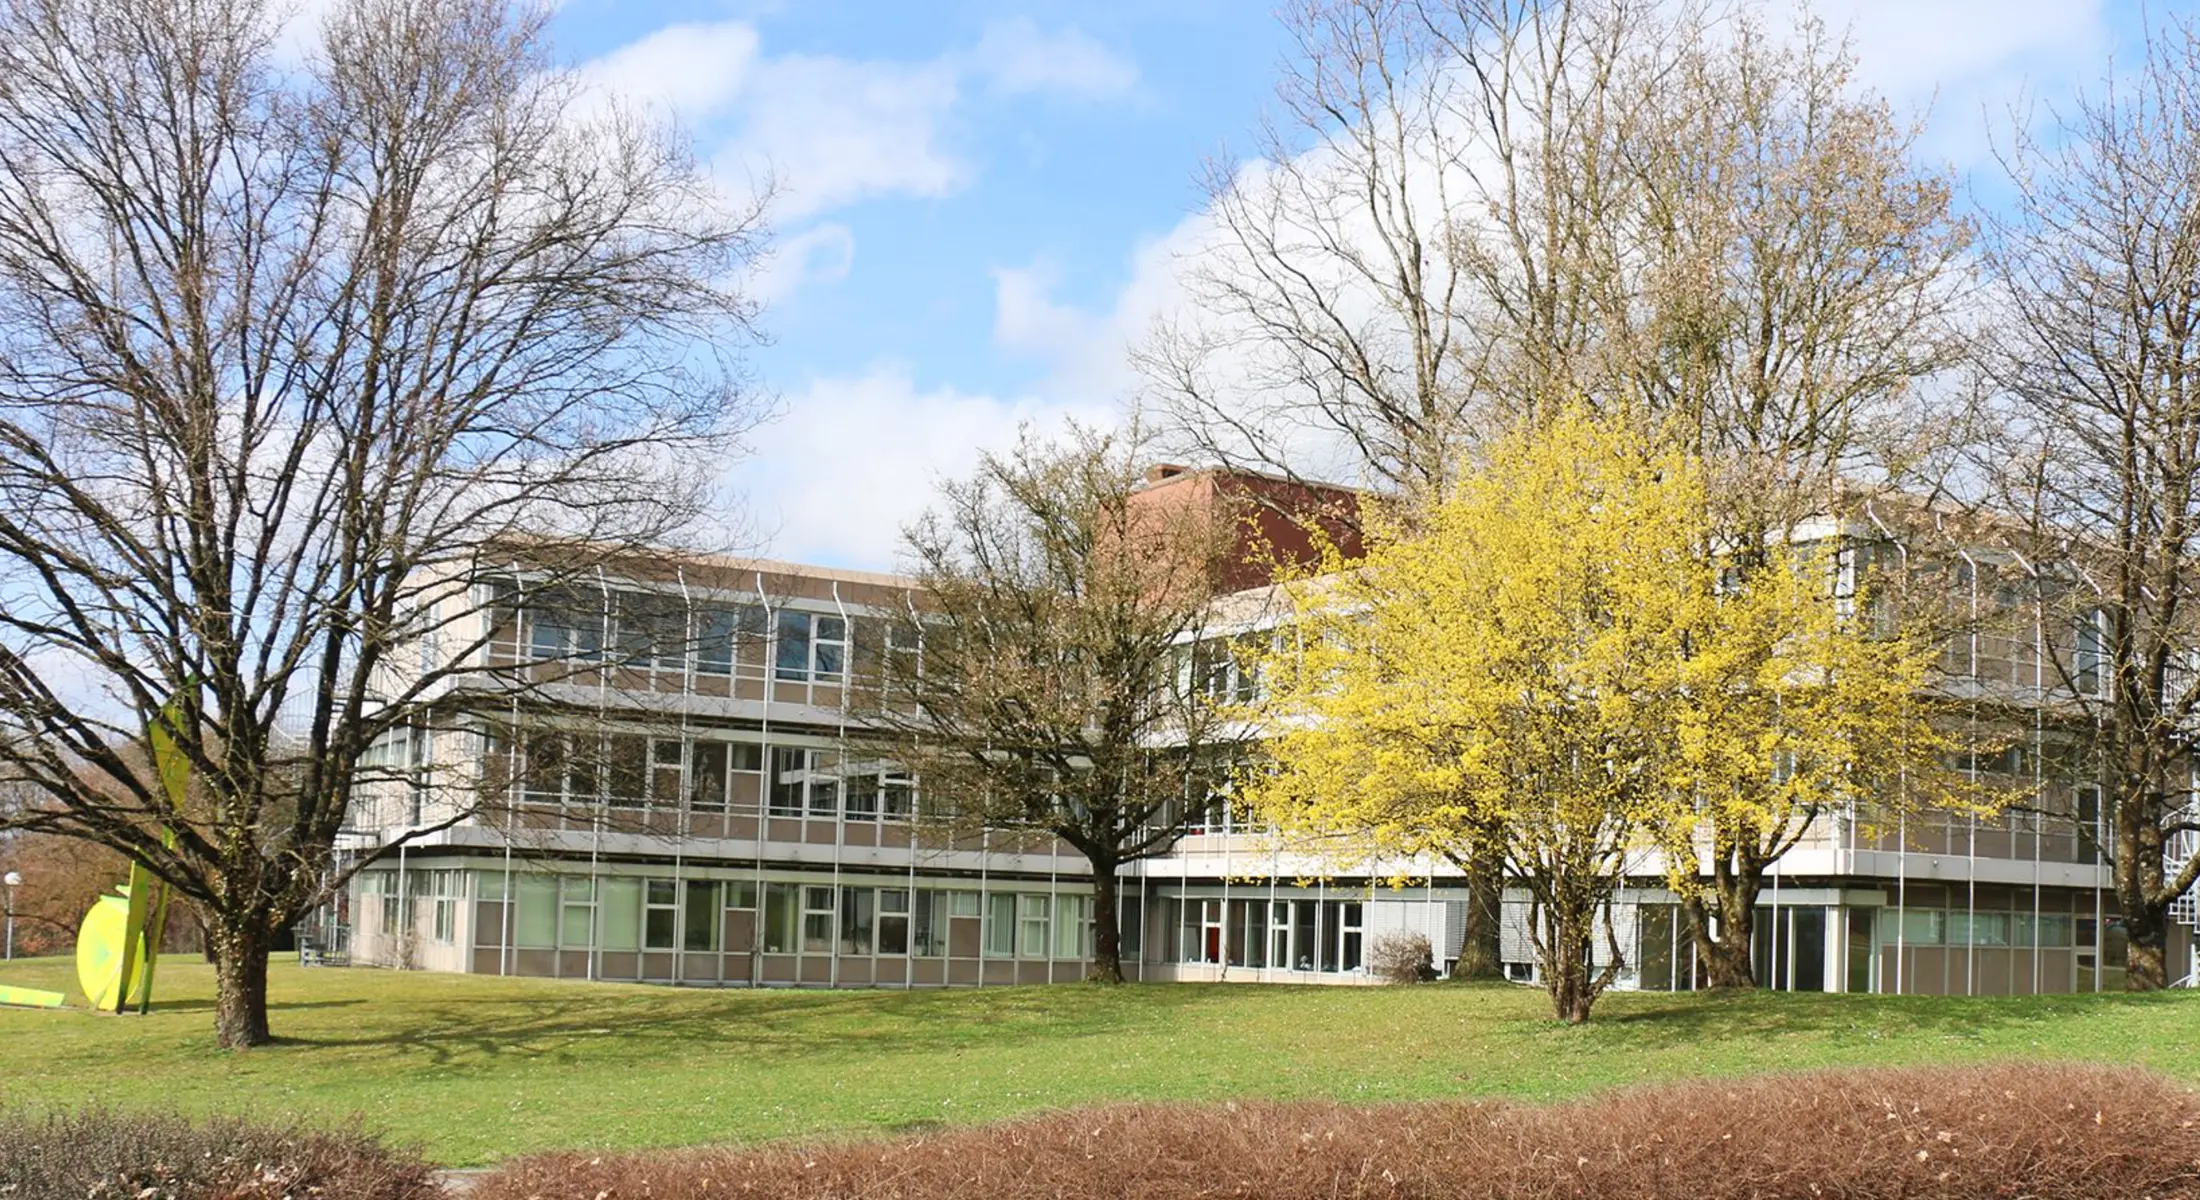
Seit dem Abend des 7. Oktober sind die zentralen IT-Dienste des Hochschulservicezentrums Baden-Württemberg (HSZ-BW) in Reutlingen offline. Die Folgen reichen bis an die Hochschule Ravensburg-Weingarten, wo Studierende wochenlang keine Zeugnisse, Notenspiegel oder Immatrikulationsbescheinigungen erhalten. Die Generalstaatsanwaltschaft Karlsruhe geht von einem Ransomware-Angriff aus.
Ein Angriff, viele Hochschulen
Am Abend des 7. Oktober 2026 stellte die IT-Abteilung des Hochschulservicezentrums Baden-Württemberg (HSZ-BW) einen Cyberangriff auf die eigene Infrastruktur fest [1] [4]. Das Zentrum mit Sitz auf dem Campus der Hochschule Reutlingen betreibt die technischen Systeme und Anwendungen für rund 65 Einrichtungen im Südwesten – darunter Hochschulen für angewandte Wissenschaften, Pädagogische Hochschulen, Kunst- und Musikhochschulen, die Duale Hochschule Baden-Württemberg sowie Kunst- und Kultureinrichtungen [3] [4]. Rund 70 Mitarbeitende betreuen diese Einrichtungen in den Bereichen Campus-Management, Ressourcen-Management, Informationssicherheit und Datenschutz [1]. Zuerst hatte der „Staatsanzeiger“ über den Vorfall berichtet [1] [3].
Zu den betroffenen Hochschulen gehört die Hochschule Ravensburg-Weingarten (RWU). Seit dem Morgen des 8. Oktober sind dort die zentralen Dienste für Studium und Lehre nicht erreichbar [4]. Die Ursache liegt rund 130 Kilometer entfernt in Reutlingen: Die RWU bezieht ihre zentralen Verwaltungssysteme vom HSZ-BW [4].
Welche Systeme und Daten betroffen sind
Nach Angaben des HSZ-BW haben die Angreifer Schadsoftware in das Netzwerk eingeschleust und sich so Zugang zu Daten verschafft. In welchem Umfang Daten abgezogen wurden, ist Gegenstand der laufenden Untersuchungen [1] [2]. Ob und welche Daten der einzelnen Hochschulen betroffen sind, geht aus den bisherigen Mitteilungen nicht hervor [4].
Lesen Sie auchCyberangriff auf Hochschulservicezentrum BW: Berater für IT-Sicherheit offline→
An der RWU rechnet man inzwischen mit einem längeren Ausfall des Campus-Management-Systems myCampus. Auch das System LSF lässt sich nur eingeschränkt nutzen, die meisten Unterstützungsprozesse in der sogenannten QM-Engine stehen nicht zur Verfügung [4]. Konkret bedeutet das: Die Studentische Abteilung kann bis auf Weiteres keine Immatrikulationsbescheinigungen, Notenspiegel, Zeugnisse oder Urkunden ausstellen. Exmatrikulationen sind derzeit nicht möglich, ebenso wenig Schreiben zu nicht bestandenen Zweit- und Drittversuchen [4].
Neben der RWU sind nach Angaben des SWR unter anderem die Hochschule Reutlingen, die Pädagogische Hochschule und die Musikhochschule in Freiburg sowie die Hochschulen für öffentliche Verwaltung in Kehl und Ludwigsburg betroffen. Universitäten sind von dem Angriff nicht betroffen [2].
Lösegeld: Kontaktaufforderung statt klarer Forderung
Die Generalstaatsanwaltschaft Karlsruhe geht davon aus, dass es sich um einen Ransomware-Angriff handelt [2] [3]. Bei dieser Angriffsform verschlüsseln Täter Daten und stellen die Entschlüsselung erst gegen Zahlung eines Lösegelds in Aussicht. „Es kommt oft zur Aufforderung, sich im Darknet zu treffen und über Lösegeld zu sprechen“, sagte ein Sprecher der Behörde dem SWR [2].
Im aktuellen Fall gibt es laut dem Sprecher die Aufforderung, mit der Hackergruppe in Kontakt zu treten. Dahinter könnte die Absicht stehen, Lösegeld zu erpressen. Ob auf solche Forderungen eingegangen wird, müssen die Geschädigten selbst entscheiden – in diesem Fall das HSZ-BW [2]. Ob überhaupt und in welchem Umfang Daten bereits abgeflossen sind, dazu machte die Generalstaatsanwaltschaft mit Verweis auf die laufenden Ermittlungen keine Angaben [2].
Lösegeld wird bei den meisten Ransomware-Angriffen in Deutschland nicht gezahlt, so der Sprecher. Allein im vergangenen Jahr sind laut Bundeskriminalamt bei vergleichbaren Cyberangriffen 15,5 Millionen US-Dollar Lösegeld geflossen [2] [3]. „In der Regel werden die Daten dann zurückgegeben, aber darauf kann man sich nicht verlassen“, sagte der Sprecher [2].
Wie die Hochschule reagiert
Das HSZ-BW hat nach eigenen Angaben unverzüglich alle notwendigen Maßnahmen getroffen, um die Folgen des Angriffs einzudämmen. Alle Systeme wurden offline genommen, die Internetverbindung getrennt und die Telefonanlage deaktiviert. Vorsorglich kappte das Zentrum auch die Verbindungen zu den angeschlossenen Hochschulen sowie Kunst- und Kultureinrichtungen [1] [4]. „Weil uns die Sicherheit und Vertraulichkeit der Daten wichtig ist, haben wir alle Verbindungen nach außen blockiert, sodass die weitere Ausbreitung von eventuellen Angriffen verhindert werden kann“, sagte HSZ-Leiter Peter Väterlein dem SWR [2].
Seit dem Morgen des 8. Oktober arbeitet ein Krisenstab unter Leitung von Väterlein an der Aufarbeitung des Vorfalls, unterstützt von internen und externen Spezialisten [3] [4].
Die RWU versucht, die Folgen für Studierende abzufedern. Als Übergangslösung verschickte sie am Mittwoch ein allgemeingültiges Schreiben per E-Mail an alle Studierenden, das etwa beim BAföG-Amt, bei Stipendiengebern, der Ausländerbehörde oder bei Arbeitgebern vorgelegt werden kann [4]. Der Stundenplan bleibt über LSF ohne Login sowie über die RWU-App abrufbar; seit Dienstag funktionieren auch die E-Mail-Verteiler der Lehrveranstaltungen wieder [4]. Die Prüfungsanmeldung, ursprünglich vom 26. Oktober bis 13. November geplant, verschiebt sich. Für die englischsprachigen Bachelor-Studiengänge zum Sommersemester 2027 wurde die Bewerbungsfrist bis zum 15. November verlängert [4].
Was die Behörden sagen
Die Ermittlungen hat das Polizeipräsidium Reutlingen gemeinsam mit der Generalstaatsanwaltschaft Karlsruhe, Abteilung Cybercrime, übernommen. Die Cybersicherheitsagentur Baden-Württemberg unterstützt die Ermittler und das HSZ-BW [3] [4]. Eine Sprecherin der Polizei Reutlingen bestätigte dies auf Anfrage [3].
Das Wissenschaftsministerium Baden-Württemberg wollte auf Anfrage der Deutschen Presse-Agentur keine Angaben zu dem Vorfall machen, um die Ermittlungen nicht zu gefährden [1] [3]. Auch das HSZ-BW machte zunächst keine Angaben zum Umfang oder zu den Auswirkungen des Angriffs [3].
Einordnung: Ein zentraler Dienstleister als Single Point of Failure
Der Fall zeigt eine strukturelle Schwachstelle: Wo ein Dienstleister die IT für Dutzende Einrichtungen bündelt, trifft ein einzelner Angriff viele Organisationen gleichzeitig. Die Zentralisierung senkt Kosten und schafft Spezialwissen – sie macht aber auch ein einzelnes Ziel zum kritischen Knotenpunkt. Dass das HSZ-BW die Verbindungen zu allen angeschlossenen Einrichtungen kappte, war sicherheitstaktisch konsequent, verlängert jedoch die Ausfälle an den Hochschulen erheblich.
Für die betroffenen Studierenden fällt der Vorfall in eine sensible Phase: Bewerbungsfristen, Prüfungsanmeldungen und BAföG-Anträge lassen sich nicht beliebig verschieben. Die RWU reagiert mit Übergangslösungen, doch ein allgemeines Schreiben ersetzt Zeugnisse und Notenspiegel nur bedingt.
Wie lange die Einschränkungen andauern, ist offen. Das HSZ-BW will über wesentliche Entwicklungen umgehend informieren [3]. Ob Daten abgeflossen sind und ob es tatsächlich zu einer Lösegeldforderung kommt, dürfte erst nach Abschluss der Ermittlungen geklärt sein. Für die Hochschulen im Südwesten ist der Vorfall zudem ein erneuter Anlass, die Abhängigkeit von zentralen IT-Dienstleistern und die eigene Notfallvorsorge zu prüfen – bereits 2021 war die Pädagogische Hochschule Weingarten einmal Opfer eines Hackerangriffs [4].