Der bundeseigene Schweizer Raumfahrtzulieferer Beyond Gravity ist im August Opfer eines Cyberangriffs geworden. Recherchen des Schweizer Fernsehens zufolge gehen das Unternehmen und das Verteidigungsdepartement davon aus, dass China dahintersteckt. Offiziell bestätigt ist der Verdacht nicht – Daten sind aber abgeflossen. Der Fall trifft einen Konzern, dessen Zukunft ohnehin offen ist, und berührt die heikle Beziehung der Schweiz zu Peking.
Ein Angriff mit staatlicher Handschrift
Am 12. August registrierte der Schweizer Raumfahrtzulieferer Beyond Gravity erstmals schädliche Aktivitäten in seiner IT-Umgebung. Öffentlich bekannt wurde der Vorfall erst am 2. Oktober, als das Unternehmen mitteilte, Ziel eines «hochprofessionellen Cyberangriffs» geworden zu sein 3. Die Formulierung war mit Bedacht gewählt: Sie ließ den Schluss zu, dass hinter der Attacke ein staatlicher Akteur stehen könnte.
Lesen Sie auchCyberangriff auf Beyond Gravity: Schweizer Raumfahrtzulieferer gehackt→
Knapp zwei Wochen später verdichtet sich dieser Verdacht. Recherchen des Schweizer Radio und Fernsehens (SRF) zufolge gehen sowohl Beyond Gravity als auch der Bund davon aus, dass China für den Angriff verantwortlich ist 1. Mehrere an den Abklärungen beteiligte Personen hätten dies gegenüber SRF erklärt. Offiziell bestätigen will den Verdacht bislang niemand: Weder das Unternehmen noch das Verteidigungsdepartement (VBS), das den Vorfall gemeinsam mit dem Bundesamt für Cybersicherheit untersucht, äußern sich zur Herkunft des Angreifers. Beyond Gravity verweist darauf, die Urheberschaft bleibe «Gegenstand laufender Abklärungen» 1 4.
Was den Verdacht auf China lenkt
Belastbare technische Beweise für eine Attribution liegen öffentlich nicht vor. Der Verdacht speist sich aus mehreren Indizien. Zum einen spricht die Professionalität des Vorgehens für einen staatlich gestützten Akteur – Beyond Gravity selbst hatte den Angreifer als «hochprofessionell» beschrieben 3. Zum anderen passt das Ziel ins Muster: Der Weltraum steht seit Jahren im Fokus chinesischer Nachrichtendienste, wie Ralph Weber vom Europa-Institut der Universität Basel gegenüber SRF erklärt. Die Rivalität zwischen den USA und China auf diesem Feld sei groß 1.
Weber verweist auf einen parallelen Fall: Im vergangenen Mai war in Deutschland ein Ehepaar chinesischer Herkunft festgenommen worden, dem Spionage im Raumfahrtbereich vorgeworfen wird 1 4. Solche Fälle werden selten öffentlich – Deutschland geht mit chinesischer Spionage inzwischen offensiver um als die Schweiz.
Daten sind abgeflossen – Umfang unklar
Sicher ist, dass die Angreifer Daten erbeutet haben. Welche Informationen betroffen sind und wie sensibel sie sind, ist dagegen unbekannt 2. Bestätigt ist der Datenabfluss durch Maya Graf, Grünen-Ständerätin und Präsidentin der Geschäftsprüfungskommission des Ständerats: «Die Geschäftsprüfungskommissionen von National- und Ständerat haben vom Datenabfluss Kenntnis erhalten», sagte sie gegenüber SRF 1 2. Ein Bericht über den Sicherheitsvorfall liege den Kommissionen vor; die zuständige Gruppe werde klären, ob weiterer Handlungsbedarf bestehe 1.
Weber relativiert die Erwartung, bei Spionage gehe es um spektakuläre Technologiediebstähle. «In der Praxis aber geht es oft auch darum, an Details heranzukommen», sagt er. Einzelne Informationen seien für sich genommen unbedeutend, in der Zusammenschau aber für einen Nachrichtendienst von großem Wert 1 2.
Ein Konzern in einer sensiblen Phase
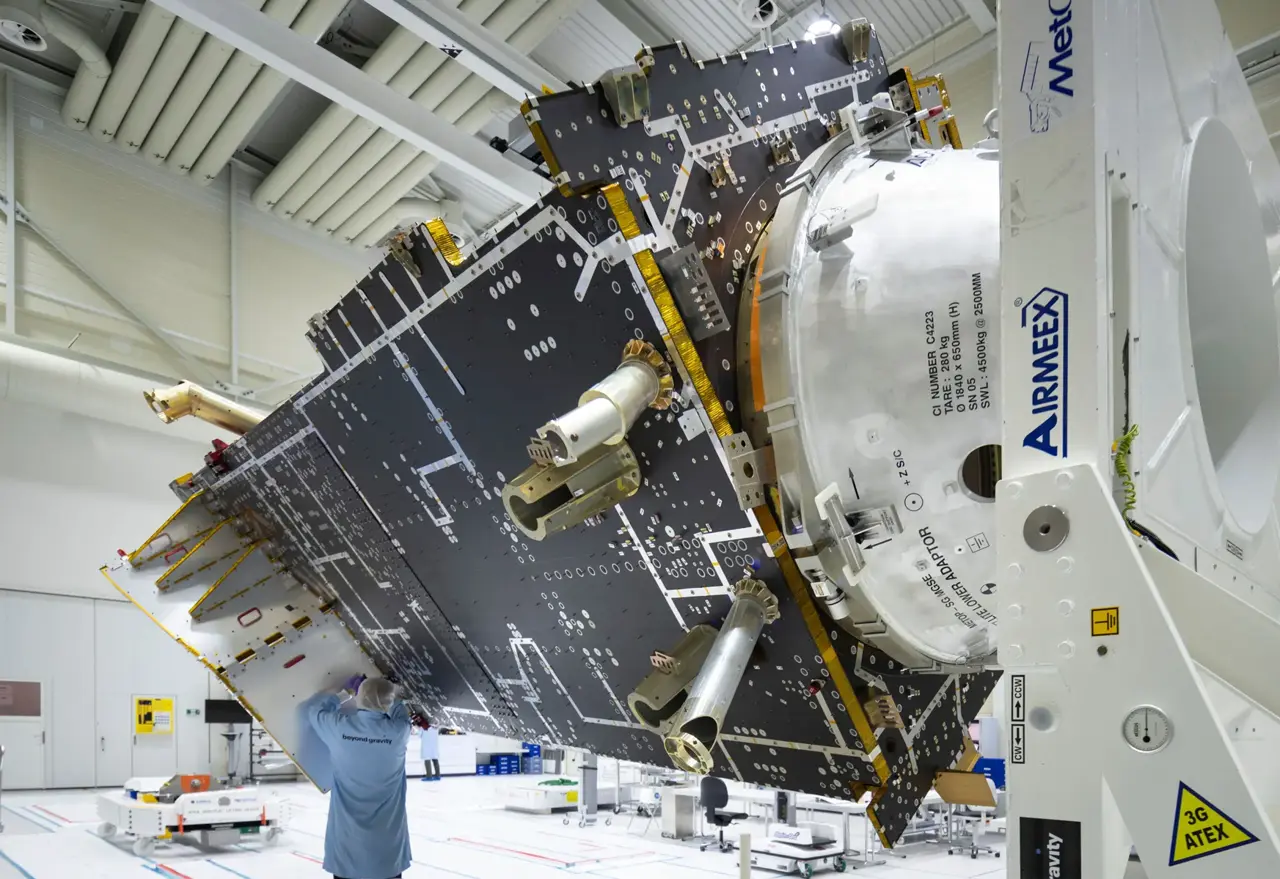
Beyond Gravity gehört dem Bund und ging 2022 aus dem Rüstungskonzern Ruag hervor. Das Unternehmen liefert unter anderem Komponenten für das europäische Ariane-Raketenprogramm sowie für die Nasa und die Europäische Weltraumorganisation Esa 1 2. Für den Mutterkonzern ist es nicht der erste schwere Cybervorfall: Bereits vor mehr als zehn Jahren war die Ruag Ziel einer umfassenden Attacke mit Spionagesoftware, die 2016 bekannt wurde. Damals vermuteten Fachleute Russland hinter dem Angriff; die Bundesanwaltschaft eröffnete ein Verfahren, stellte es 2018 aber ein, weil sie die Täterschaft nicht eruieren konnte 1.
Der Vorfall von 2016 hatte gravierende Folgen: Der Bundesrat beschloss die Aufspaltung des Konzerns. Der für die Armee tätige Bereich wurde als Ruag MRO abgespalten, weitere Teile verkauft – übrig blieb im Wesentlichen das Weltraumgeschäft Beyond Gravity 1.
Genau dieses Geschäft steht nun zur Disposition. Der Bundesrat wollte Beyond Gravity verkaufen, doch das Parlament legte aus sicherheitspolitischen Gründen sein Veto ein. Mitte September beriet die Landesregierung über mögliche Lösungen, ohne zu einem Entscheid zu kommen 1. Der Cyberangriff dürfte das Unternehmen in dieser Übergangsphase schwächen.
Wie die Schweiz reagieren könnte
Beyond Gravity hat nach eigenen Angaben bei der Berner Staatsanwaltschaft Strafanzeige gegen Unbekannt eingereicht 1. Die Bundesanwaltschaft, zuständig für politische Delikte wie Spionage, ist bislang nicht tätig geworden 1.
Politisch ist der Fall bereits aufgeladen. Die FDP wertete die Attacke als «Angriff auf die Schweiz» und nutzte sie, um Unterstützung für einen neuen Rüstungsfonds zu mobilisieren. Die Schweiz sei «vulnerabel gegenüber neuartigen Angriffen», hieß es in einer Medienmitteilung der Partei 3 5.
Sollten sich harte Beweise gegen China erhärten, müsste der Bundesrat abwägen. Weber erwartet Zurückhaltung: Eine öffentliche Bezichtigung könnte außenpolitische Interessen gefährden. Die Schweiz und China haben erst kürzlich die Verhandlungen über eine Erweiterung ihres Freihandelsabkommens abgeschlossen; unterzeichnet und verabschiedet ist der Vertrag noch nicht 1. Spionagefälle löse die Schweiz meist diskret, etwa indem Verdächtige ausreisen gelassen würden 1.
Für Beyond Gravity bleibt vorerst offen, was die Angreifer erbeutet haben – und wie teuer der Vorfall den Konzern zu stehen kommt. Klar ist nur: Die Abklärungen laufen, und die offizielle Sprachregelung dürfte noch eine Weile vorsichtig bleiben.
Ähnliche Artikel