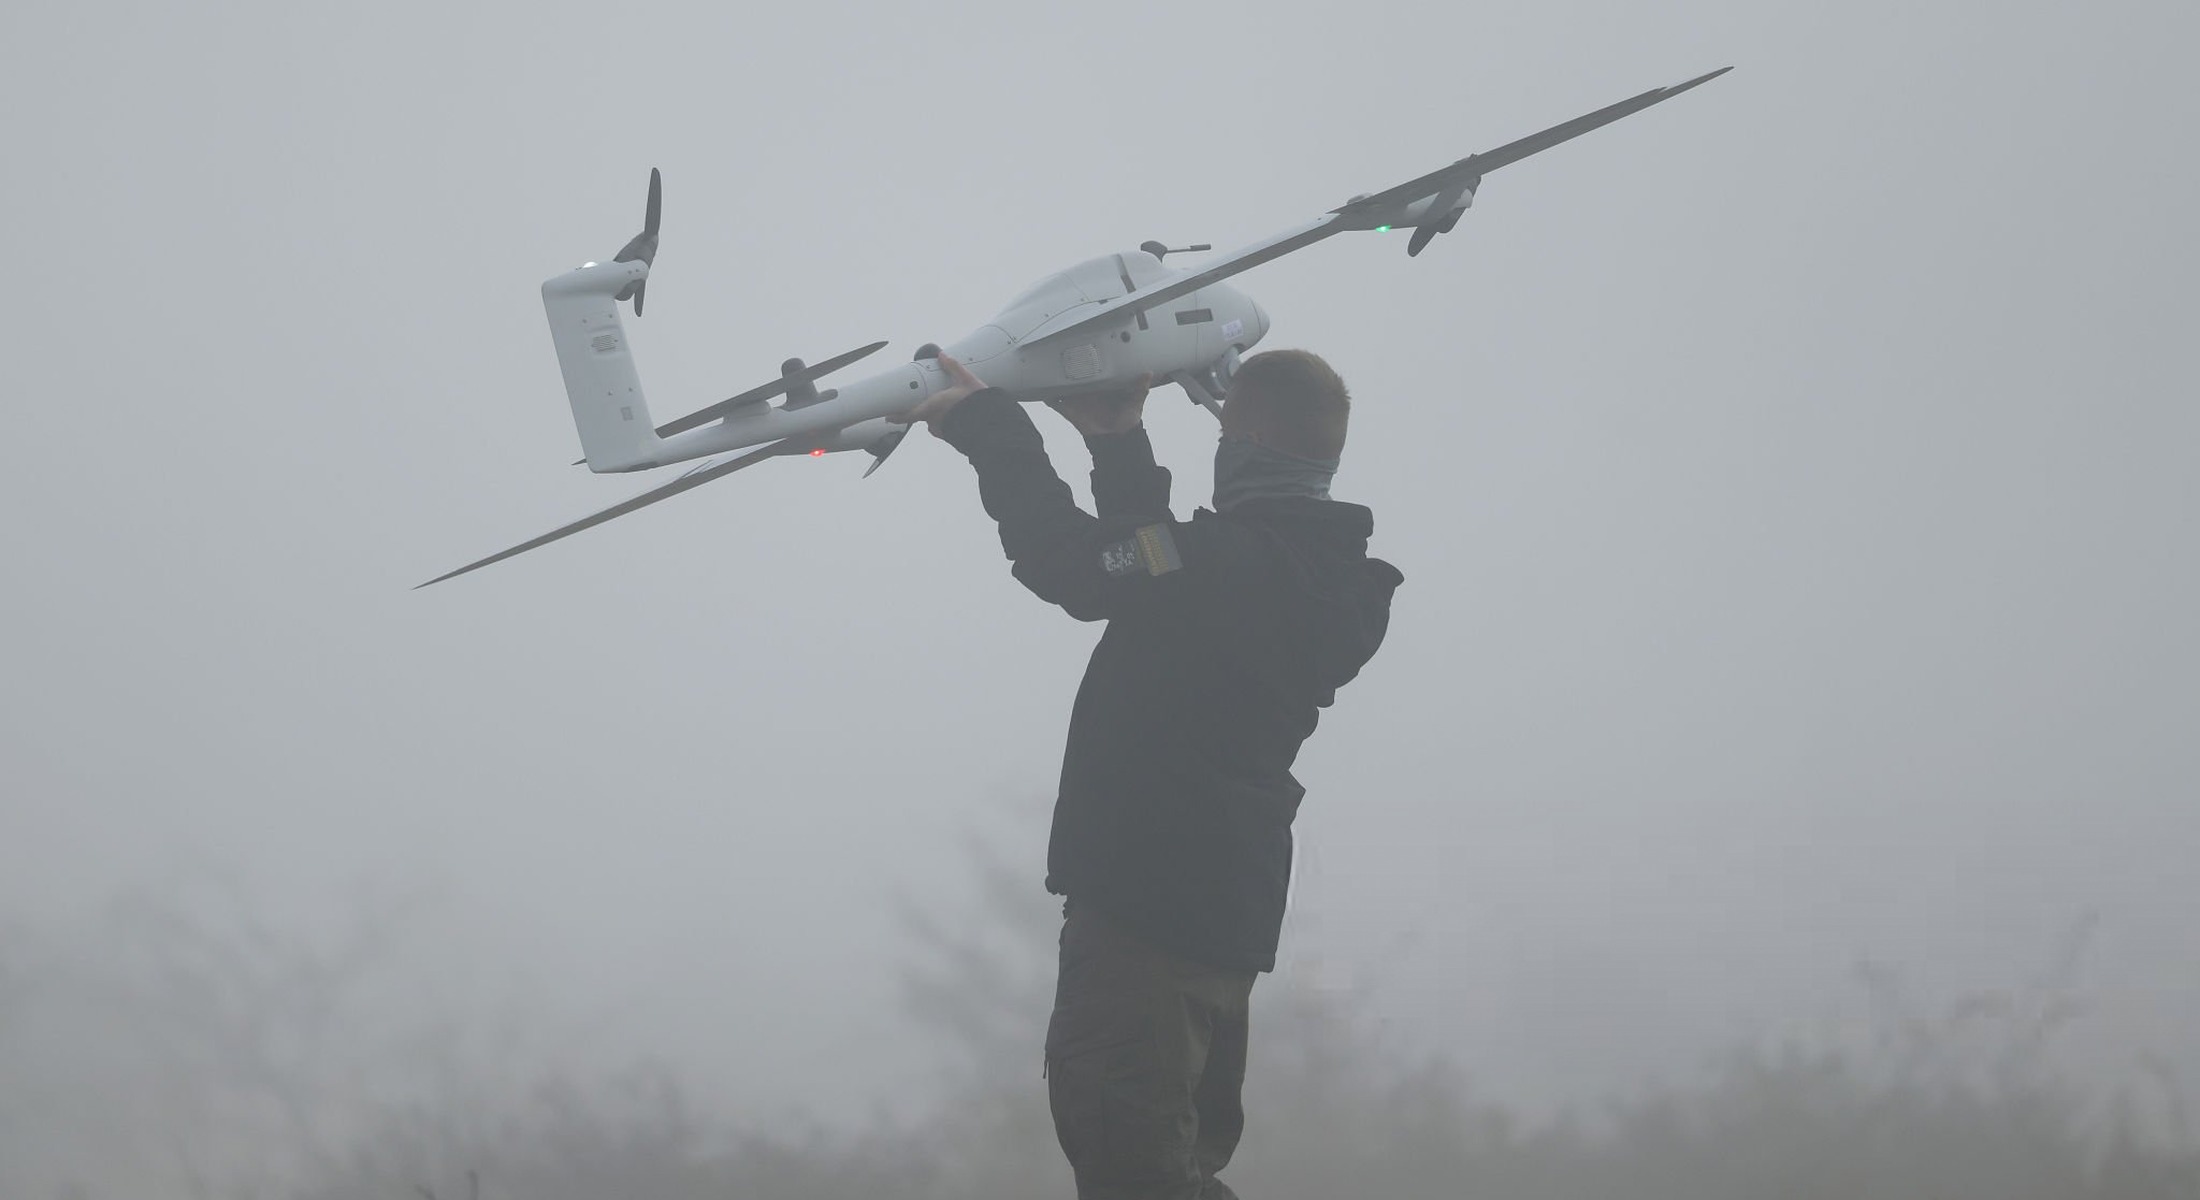
Unbekannte haben beim Drohnenhersteller Quantum Systems Schadsoftware in ein Software-Update geschleust, das bis auf Server der Bundeswehr gelangte. Die Truppe ließ Drohnen des Herstellers vorsorglich am Boden. Wer hinter dem Angriff steht, ist offen.
Der Drohnenhersteller Quantum Systems aus Gilching bei München ist Ziel eines Cyberangriffs geworden. Das Unternehmen bestätigte am Donnerstagabend einen „Cybersicherheitsvorfall“, den es Ende Oktober festgestellt habe. Eine sofortige interne Untersuchung habe einen aktiven Angriff durch „feindliche Akteure“ aufgedeckt. Die eigenen IT- und Sicherheitsteams hätten die Bedrohung gemeinsam mit den Behörden eingedämmt 1.
Was in der Mitteilung fehlt, berichten der „Spiegel“ und die „Financial Times“. Demnach drangen die Angreifer in das Netz des Unternehmens ein und legten Schadsoftware auf einem internen Updateserver ab, getarnt als reguläre Aktualisierung von Qbase 2 3. Mit dieser Software werden Einsätze geplant und die Drohnen vom Boden aus geführt 4, unter anderem die Aufklärungsdrohne Vector, die bei der Bundeswehr „Falke“ heißt. Das manipulierte Update erreichte Server der Bundeswehr und weiterer Kunden, die Drohnen selbst den Berichten zufolge nicht. Aufgefallen ist die Schadsoftware bei einer Überprüfung 2. Die Mitteilung des Unternehmens erschien am selben Abend wie die beiden Berichte.
Bundeswehr nahm Drohnen aus dem Betrieb
Nach dem Bericht der „Financial Times“ nahm die Bundeswehr vorsorglich eine erhebliche Zahl von Drohnen des Herstellers aus dem Betrieb; Quantum Systems konnte deshalb an einer Übung der Streitkräfte nicht teilnehmen 4. Die Ruhr Nachrichten berichten, die Truppe habe zunächst die gesamte Flotte des Herstellers gestoppt 2. Das Verteidigungsministerium äußerte sich auf Anfrage in Berlin nicht dazu 1. Nach Angaben von Quantum Systems ist die Flotte wieder einsatzbereit 2.
Mit dem Vorfall befassen sich nach Informationen des „Spiegel“ der Militärische Abschirmdienst, das Bundesamt für Verfassungsschutz und das Bundesamt für Sicherheit in der Informationstechnik 2. Das Unternehmen spricht von feindlichen Akteuren, nennt aber niemanden 1.
Was die Mitteilung offenlässt
Quantum Systems versichert, wegen der ergriffenen Maßnahmen und der Art des Vorfalls bestehe für Endnutzer und Betreiber kein Risiko beim Betrieb der Systeme 1. Ob das auch für die Rechner gilt, auf denen Qbase läuft, sagt die Mitteilung nicht. Ebenso wenig ist bekannt, ob das manipulierte Update bei der Bundeswehr oder bei anderen Kunden eingespielt wurde und ob Daten abgeflossen sind 4.
Die Vorsicht der Bundeswehr und die Versicherung des Herstellers schließen einander deshalb nicht aus. Solange ungeklärt ist, was ein manipuliertes Update auf einem Rechner bewirkt hat, lässt sich nicht voraussetzen, dass er unberührt geblieben ist.
Der Weg führte über den Hersteller
Quantum Systems beschäftigt mehr als 2000 Menschen in acht Ländern 4. Seine Drohnen fliegen für die ukrainischen Streitkräfte 1, in der Ukraine unterhält das Unternehmen eigene Produktionsstätten 2. Das Beschaffungsamt der Bundeswehr bestellte 2023 für die Spezialkräfte des Heeres 14 Systeme des Typs Vector 5.
Der Fall fällt in eine Umstellung. Berichten zufolge will die Bundeswehr chinesische Drohnen, darunter Geräte von DJI, ausmustern und durch deutsche oder europäische ersetzen, aus Sorge, Daten über Liegenschaften und Übungen könnten bei chinesischen Diensten landen 4. Der Angriff auf Quantum Systems legt nahe, dass die Herkunft eines Geräts die Frage nach seiner Sicherheit nicht erledigt. In diesem Fall kam die Schadsoftware über den Updateserver eines deutschen Herstellers.
Gewarnt war die Branche. Das Bundesamt für Verfassungsschutz schrieb im Juli in einem Sicherheitshinweis, es bestehe „eine erhöhte Wahrscheinlichkeit“, dass Rüstungsunternehmen Ziel von Ausspähung und Sabotage würden; die Empfehlungen richteten sich ausdrücklich auch an IT-Verantwortliche. Zuvor hatte das russische Verteidigungsministerium eine Liste mit 21 europäischen Unternehmen veröffentlicht, denen es Drohnenlieferungen an die Ukraine vorwirft 6. Ein Zusammenhang mit dem Angriff auf Quantum Systems ist nicht belegt.
Nach Informationen des „Spiegel“ war das Unternehmen nicht das einzige Ziel. Auch andere große Drohnenhersteller seien angegriffen worden; Einzelheiten sind nicht bekannt 4.
Offen ist, wie lange die Angreifer im Netz des Herstellers waren, bei welchen Kunden das Update eingespielt wurde und was die Schadsoftware bewirken sollte. Klären müssen das die drei Behörden, die sich mit dem Fall befassen.