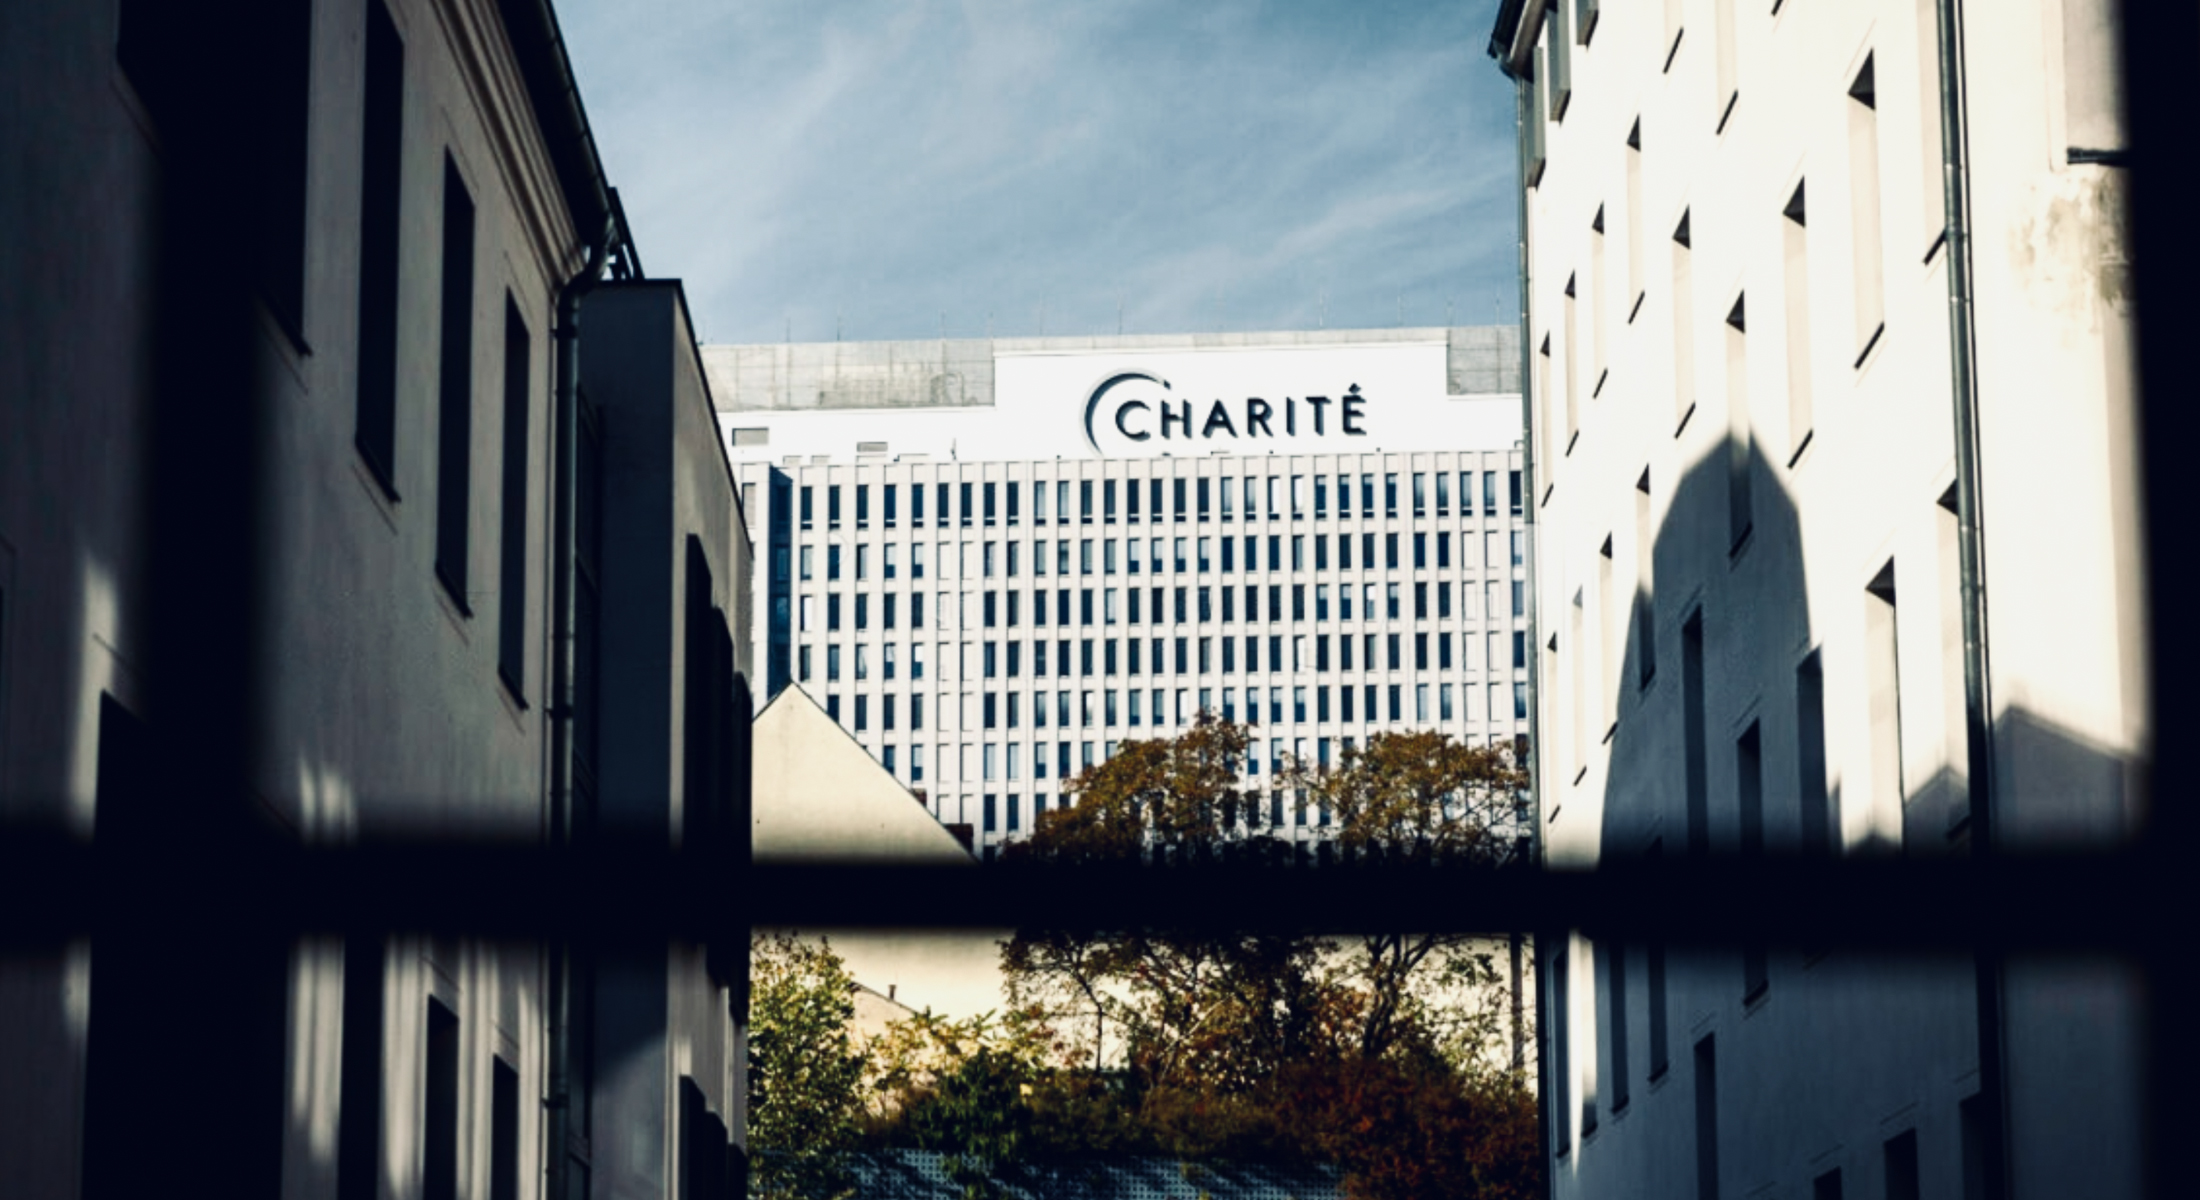
Europas größte Universitätsklinik meldet einen gravierenden Datenabfluss: Rund 140.000 Kontakte von Mitarbeitern, Studierenden und Anfragenden wurden vom Webserver kopiert. Die Patientenversorgung lief weiter – doch die Beschwichtigungen der Klinik greifen in einem entscheidenden Punkt zu kurz. Wie die Angreifer in das System gelangten, hält das Haus weiterhin unter Verschluss.
Das Einfallstor im Schaufenster, nicht die Klinik-IT
Erst am Freitagmittag trat die Charité auf ihrer Website mit dem Vorfall an die Öffentlichkeit 1. Getroffen hat der Cyberangriff nach Angaben des Hauses den Webserver, über den der öffentliche Internetauftritt läuft – nicht jedoch das digitale Rückgrat der Klinik, über das Patienten aufgenommen, operiert und abgerechnet werden. Die wichtigste Botschaft schickte der Vorstand sofort voraus: „Die Krankenversorgung war und ist durch den Vorfall nicht beeinträchtigt“ 1. Auch nach Berichten von rbb24 lief der medizinische Betrieb ohne jede Einschränkung weiter 3.
Bemerkbar machte sich die Attacke allerdings schon Tage vor der offiziellen Pflichtmitteilung. Bereits am 27. Oktober war die Website der Charité plötzlich nicht mehr erreichbar: IT-Sicherheitsexperten hatten die kompromittierten Server isoliert und vom Netz getrennt, um den Datenabfluss zu stoppen 1 5. Drei Tage lang analysierte Europas größte Universitätsklinik die Lage im Hintergrund, bevor sie mit gesicherten Erkenntnissen nach außen ging.
Lesen Sie auchUniversität Leipzig nach Cyberangriff weitgehend offline – Zehntausende betroffen→
Für die sicherheitstechnische Einordnung ist diese Trennung zentral. Ein gekaperter Webserver ist kein lahmgelegtes Krankenhaus. Während Ransomware-Angriffe in den vergangenen Jahren mehrfach ganze Kliniken zurück ins Zeitalter von Papier und Bleistift bomben konnten, blieben Notaufnahmen, OP-Planung und elektronische Patientenakten in Berlin unberührt. Dennoch offenbart der Vorfall ein strukturelles Problem: Während die medizinischen Kernsysteme wie Hochsicherheitstrakte abgeschottet werden, erweist sich die nach außen offene Peripherie als verwundbare Flanke.
Anatomie des Datenlecks: Knapp 140.000 Betroffene
Wie groß der Schaden tatsächlich ist, verschwieg die Charité in ihrer ersten Mitteilung. Erst auf Nachfrage des Deutschen Ärzteblatts bezifferte ein Sprecher die Dimension des Abflusses 2: Betroffen sind rund 46.000 Mitarbeitende und Studierende, etwa 1.500 Empfänger aus Presse- und Newsletterverteilern sowie rund 90.000 externe Personen, die das Online-Kontaktformular der Website genutzt hatten 2. In der Summe ergibt das knapp 140.000 Betroffene.
In die Hände der Angreifer fielen nach Klinikangaben Vor- und Nachnamen, E-Mail-Adressen sowie gegebenenfalls die Zugehörigkeit zu einer Organisation 2 5. Brisant für die interne IT-Sicherheit: Nach Informationen der „Märkischen Allgemeinen Zeitung“ sollen bei Beschäftigten zusätzlich auch Benutzernamen abgeflossen sein – ein Detail, das die Charité bislang unbestätigt ließ 5. Auch wie weit die erbeutete Datenhistorie zurückreicht, bleibt im Dunkeln. Es handle sich „um den aktuellen Datensatz“, erklärte der Sprecher knapp; die forensischen Analysen dauerten an 2.
Die juristische Feinheit und das Freitext-Dilemma
Besonders heikel ist die Frage nach der Sensibilität der Beute. Offiziell gibt die Charité Entwarnung: „Sensible (Gesundheits-) Daten gemäß Art. 9 DS-GVO sind ausdrücklich nicht betroffen“ 2. Doch diese juristische Abgrenzung bezieht sich lediglich auf die vordefinierten Pflichtfelder des Kontaktformulars und hält der Lebenswirklichkeit nur bedingt stand. Wer sich wegen eines Termins oder einer Zweitmeinung an eine Universitätsklinik wendet, nutzt das angebotene Freitextfeld erfahrungsgemäß nicht für Belanglosigkeiten, sondern schildert Symptome, Diagnosen oder die medizinische Vorgeschichte. Auf diesen Widerspruch angesprochen, musste die Charité einräumen, dass Nutzerinnen und Nutzer des Freitextfelds gesondert und individuell informiert werden 2. Für sie ist der Angriff weit mehr als ein bloßes Adressproblem.
Mauer des Schweigens beim Zugangsweg
Zur entscheidenden Frage, wie die Eindringlinge das System überwinden konnten, gibt sich die Klinik wortkarg. Man habe die Ursache analysiert und die Schutzmaßnahmen verstärkt, heißt es schmallippig in der Stellungnahme 1. Gegenüber dem dpa-Newskanal ergänzte ein Sprecher lediglich: „Der Zugangsweg ist zügig identifiziert und geschlossen worden“ 4. Welche konkrete Schwachstelle das Einfallstor bot, welches System zuerst fiel und wie lange sich die Angreifer unbemerkt auf dem Server bewegten, bleibt öffentlich ungeklärt 5. Auch über die Urheber der Attacke hüllen sich Klinik und Ermittlungsbehörden in Schweigen.
Kein Zusammenhang mit der bundesweiten PHP-Warnung
Für zusätzliche Verwirrung sorgte zunächst die zeitliche Nähe zu einem anderen Sicherheitsvorfall. Erst am 21. Oktober – knapp eine Woche vor der Attacke – hatte die Charité ihren Internetauftritt schon einmal vorsorglich abgeschaltet. Hintergrund war damals eine kritische Sicherheitslücke in der Programmiersprache PHP, für die das Bundesamt für Sicherheit in der Informationstechnik (BSI) die zweithöchste Warnstufe Orange ausgerufen hatte 5 8. Bundesweit nahmen Behörden und Institutionen daraufhin ihre Websites vorübergehend vom Netz 5. Die Charité stellt nun ausdrücklich klar, dass der erfolgreiche Hackerangriff in keinem Zusammenhang mit dieser PHP-Lücke steht 1.
Strafanzeige und die Gefahr der zweiten Welle
Das Klinikum hat Strafanzeige erstattet und die zuständigen Aufsichts- und Ermittlungsbehörden eingeschaltet 1 2. Bislang gebe es keine Hinweise darauf, dass die erbeuteten Datensätze im Darknet veröffentlicht, weiterverkauft oder bereits aktiv missbraucht wurden 2 5. Zum genauen Stand der Ermittlungen oder zur zuständigen Staatsanwaltschaft äußern sich derzeit weder das Haus noch die Behörden.
Dennoch wappnet sich die Charité bereits für die drohende zweite Welle des Angriffs und warnt vor gezielten Täuschungsversuchen. In den Benachrichtigungen an die Betroffenen stellt die Klinik klar, sie werde diese „grundsätzlich nicht telefonisch kontaktieren, um Passwörter abzufragen oder andere rechtlich relevanten Schritte zu initiieren“ 2. Die Gefahr ist real: Für Cyberkriminelle sind die 140.000 Datensätze hochwertiges Rohmaterial. Wer Klarnamen, E-Mail-Adresse und den Bezug zur Klinik oder zum Arbeitgeber kombinieren kann, ist in der Lage, maßgeschneiderte und täuschend echte Phishing-Nachrichten zu formulieren 5.
Gesundheitssektor und Wissenschaft im Fadenkreuz
Der Schlag gegen die Charité ist kein Einzelfall, sondern fügt sich in eine ganze Serie von Attacken auf das Gesundheits- und Wissenschaftssystem. Erst im Frühjahr flossen über einen externen Abrechnungsdienstleister Daten von mehr als 71.000 Patienten der Universitätskliniken Freiburg, Heidelberg, Tübingen und Ulm ab – überwiegend Stammdaten und Rechnungen, in Tübingen in rund 1.200 Fällen aber auch sensible Auszüge aus Patientenakten 6. International traf es die Universität Kopenhagen mit mehr als 500.000 kompromittierten Datensätzen; hierzulande musste die Universität Leipzig ihre IT-Systeme kappen, und auch die Berliner Humboldt-Universität meldete zuletzt einen Sicherheitsvorfall 2.
In der Hauptstadt schlägt sich die verschärfte Bedrohungslage längst in der offiziellen Statistik nieder. Bis Ende September gingen bei der Berliner Datenschutzbeauftragten gut 1.500 Meldungen über Datenpannen ein – schon nach neun Monaten so viele wie im gesamten Vorjahr, darunter allein rund 250 Vorfälle bei Behörden und öffentlichen Stellen 7. Behördenchefin Meike Kamp sieht vor allem im Einsatz Künstlicher Intelligenz einen gefährlichen Brandbeschleuniger: Angreifer spüren mit KI-Werkzeugen schneller Sicherheitslücken auf und generieren anschließend vollautomatisiert täuschend echte Betrugsmails 7. Erst im September hatte zudem ein Cyberangriff auf das Berliner Landesnetz die Hauptstadtverwaltung in Atem gehalten 9.
Worauf Betroffene und Kliniken jetzt achten müssen
Für alle, die über das Online-Formular Kontakt zur Charité aufgenommen haben, gilt ab sofort erhöhte Wachsamkeit. Sobald eine Nachricht unter Berufung auf die Klinik zur Bestätigung persönlicher Daten, zur Passworteingabe oder zu einer Zahlung auffordert, ist Misstrauen geboten. Die Charité informiert Betroffene ausschließlich per E-Mail über die hinterlegten Adressen und mahnt ausdrücklich, die Absenderadresse genau zu prüfen 2. Wer im Freitextfeld medizinische Details preisgegeben hat, sollte das angekündigte Individualschreiben der Klinik abwarten und genau prüfen.
Für die rund 46.000 betroffenen Beschäftigten und Studierenden ist das Risiko noch greifbarer: Sie sollten ihre Charité-Konten umgehend kontrollieren, mehrfach genutzte Passwörter bei anderen Diensten austauschen und konsequent die Zwei-Faktor-Authentifizierung aktivieren. Sollte sich bestätigen, dass auch interne Benutzernamen abgeflossen sind, steigt die Gefahr gezielter Anmeldeversuche von außen erheblich 5.
Für Klinikbetreiber insgesamt liest sich der Vorfall wie ein Lehrstück über vernachlässigte Datenhygiene. Die Berliner Datenschutzaufsicht mahnt seit langem, Systeme nicht nur aktuell zu halten und Zugriffsrechte strikt zu begrenzen, sondern vor allem Daten konsequent zu löschen, sobald sie nicht mehr benötigt werden 7. Ein Kontaktformular, das rund 90.000 Anfragen samt sensibler Freitexte im direkten Zugriffsbereich eines Webservers vorhält, verwandelt eine einfache Sicherheitslücke im Frontend unnötig in ein massives Datenschutzproblem.
Die Charité verwies auf laufende forensische Analysen, zu denen man sich derzeit nicht weiter äußern könne 2. Ob und wann Europas größte Uniklinik Transparenz über das genaue Einfallstor und die tatsächliche Reichweite des Datenabflusses herstellt, bleibt damit offen.
Ähnliche Artikel