Der Cyberangriff auf zwei Berliner Senatsverwaltungen hat ein Defizit offengelegt, das sich in einer Zahl fassen lässt: fünf Prozent. Nur auf so vielen Geräten der Senatsverwaltung für Stadtentwicklung war das 2026 eingeführte System zur Angriffserkennung installiert – eine Ausweitung scheiterte laut der Behörde an fehlendem Geld. Ausgerechnet die später kompromittierten Systeme gehörten nicht dazu. Der Fall zeigt, was Sparzwänge in der öffentlichen IT kosten können.
Fünf Prozent Abdeckung – und die entscheidenden Systeme fehlten
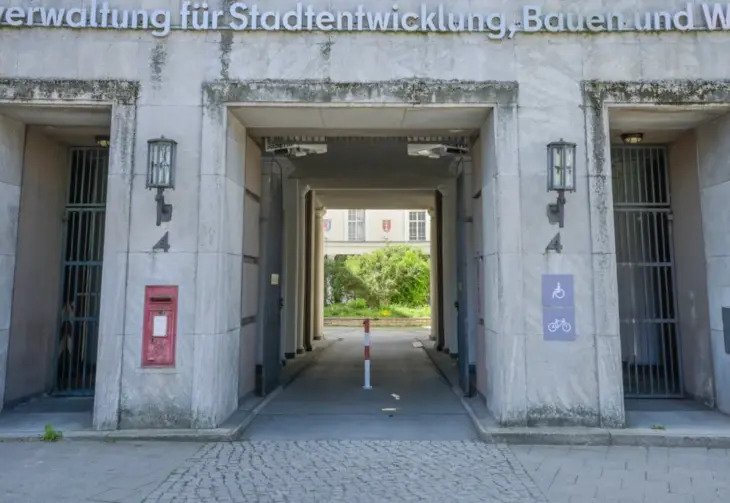
Die Zahl steht in einer schriftlichen Antwort, die die Senatsverwaltung für Stadtentwicklung, Bauen und Wohnen dem rbb gegeben hat. Das 2026 eingeführte System zur Erkennung von Cyberangriffen war demnach nur auf fünf Prozent aller Geräte der Verwaltung installiert. Die vorhandenen Lizenzen hätten nicht mehr hergegeben; eine Ausweitung auf alle Geräte sei "aus finanziellen Gründen" nicht möglich gewesen 1.
Der Befund wiegt schwer, weil er genau die Systeme betrifft, die später zum Einfallstor wurden. Weder das als Einstiegspunkt für die Kriminellen identifizierte und untersuchte Endgerät noch die Server, von denen Daten abflossen, waren von der Angriffserkennung erfasst 1. Die Behörde hat das auf Anfrage eingeräumt.
Dabei war die Verpflichtung alt. Seit 2017 verlangt die landesweite Leitlinie zur Informationssicherheit von den Berliner Behörden, ausreichend Personal und Geld für notwendige organisatorische und technische Schutzmaßnahmen bereitzustellen 1. Schon für 2024 räumten die beiden später betroffenen Verwaltungen ein, die für IT-Sicherheit nötigen Mittel hätten nur "teilweise im erforderlichen Maße zur Verfügung" gestanden 1.
Der Angriff: bemerkt am 14. August
Am 14. August fiel auf, dass Teile des Datennetzes der Berliner Verwaltung kompromittiert waren – offenbar bereits seit Tagen. Betroffen waren die Senatsverwaltung für Stadtentwicklung, Bauen und Wohnen sowie die Senatsverwaltung für Mobilität, Verkehr, Klimaschutz und Umwelt 2. Nach rbb-Informationen ist es der größte Cybervorfall, den das Land Berlin bislang erlebt hat 2.
Beide Häuser wurden aus Sicherheitsgründen zeitweise vom Landesnetz isoliert, teils sogar vollständig vom Internet abgeschnitten. Die Kommunikation lief über Telefon. Mehrere wichtige Bürgerdienste waren gar nicht oder nur eingeschränkt nutzbar 2.
Wie die Angreifer vorgegangen sind
Das Bundesamt für Sicherheit in der Informationstechnik (BSI) beschreibt die technische Methode, ohne sie für Berlin abschließend zu bestätigen. Demnach handelte es sich um eine Variante des als "ClickFix" bekannten Musters, die das BSI im September 2026 unter dem Namen "TerminalFix" beschrieb: Eine gefälschte Captcha- oder Sicherheitsabfrage bringt Nutzer dazu, selbst einen Befehl auszuführen, der Schadsoftware nachlädt. Von dem ersten infizierten Rechner aus können die Täter tiefer ins Netzwerk vordringen und Server, Benutzerrechte und Sicherungssysteme auskundschaften 1.
Das BSI ordnet eine dabei verwendete Schadsoftware derselben kriminellen Gruppe zu, der es auch die Ransomware Rhysida und deren Leak-Seite zuschreibt 1. Bei solchen Angriffen würden Daten gestohlen und Erpressungssoftware eingesetzt – die Kombination, die als Double Extortion bekannt ist 2.
Bemerkenswert ist der zeitliche Vorlauf. Nach Angaben des BSI gab es Warnungen vor dieser Masche mindestens seit März 2025, öffentlich und in täglichen Lageberichten, die auch an Vertreter der Bundesländer gingen 1. Ob diese Warnungen die zuständigen Stellen in Berlin und die beiden später angegriffenen Verwaltungen tatsächlich erreichten, ist bis heute ungeklärt. Das IT-Dienstleistungszentrum Berlin (ITDZ), das im Auftrag der Senatskanzlei das Computer-Notfallteam Berlin-CERT betreibt, verweist auf Nachfrage an die Senatskanzlei. Auch dort bleibt die Frage unbeantwortet 1.
Der Schaden: 1,4 Millionen Dateien im Darknet
Die Erpresser forderten 30 Bitcoin, umgerechnet rund zwei Millionen Euro. Der Senat zahlte nicht. Nach Ablauf des Ultimatums veröffentlichte Rhysida den Datensatz im Darknet 2. Nach Angaben des Senats umfasst er rund 1,4 Millionen Dateien mit einem Volumen von vier Terabyte 4.
In den Ordnern finden sich nach rbb-Informationen Teile von Personalakten, eingescannte Ausweise, Gehaltsabrechnungen, Arbeitszeugnisse und Vertragsunterlagen. Auch Daten zur Erweiterung des Bundeskanzleramts und Unterlagen mit Bezug zur kritischen Infrastruktur, etwa Notfallpläne, sollen darunter sein 2. IT-Staatssekretär Florian Hauer (CDU) betonte, es seien Daten der niedrigsten von vier Geheimhaltungsstufen entwendet worden; Daten zur militärischen Verteidigung lägen den Verwaltungen gar nicht vor 2.
Aus der Leitungsebene ist inzwischen bekannt, dass die amtierende Verkehrssenatorin Ute Bonde (CDU) betroffen ist: Eine Kopie ihres Personalausweises und ihre gespeicherte digitale Unterschrift sind in dem Datensatz aufgetaucht, ebenso Mailverkehr ihrer Vorgängerinnen Manja Schreiner (CDU) und Bettina Jarasch (Grüne) 1. Die Senatsverwaltung bestätigt den Datenabfluss; es handele sich überwiegend um "unstrukturierte Daten aus gemeinsam genutzten und persönlichen Verzeichnissen" 1. Bonde ist Geschädigte einer Straftat, nicht Gegenstand von Vorwürfen.
Wie viele Menschen insgesamt betroffen sind, ist offen. Mehr als 750 Personen haben sich bis Ende September als mögliche Betroffene bei den Anlaufstellen gemeldet – 477 bei der Verkehrsverwaltung, 280 bei der Stadtentwicklungsverwaltung 6. Eine Auswertung des Tagesspiegel Innovation Lab kommt auf Daten von mindestens 10.000 Personen, wahrscheinlich deutlich mehr; bei konservativer Rechnung drohten allein daraus Schadenersatzforderungen von mindestens vier Millionen Euro 4.
Warum das Geld fehlte
Die Sparmaßnahmen sind dokumentiert. Ende 2024 kürzte die schwarz-rote Landesregierung das Budget des IT-Dienstleistungszentrums von 32 Millionen auf 18 Millionen Euro, zugleich wurden zwei Millionen Euro bei der Eindringungserkennung gestrichen 5. Ein dem rbb exklusiv vorliegender Informationssicherheitsbericht zeigt zudem, dass Berlin bereits 2023 den Ausbau wichtiger Systeme zur Erkennung und Abwehr von Cyberangriffen geplant hatte – mit dem ausdrücklichen Ziel, Angriffe früh zu erkennen und ihre Ausbreitung im Landesnetz zu verhindern 1.
Der Grünen-Digitalexperte Stefan Ziller sieht darin eine Folge der Haushaltspolitik: Maßnahmen für die IT-Sicherheit seien wiederholt verschoben worden. "Man hat sehenden Auges das Sicherheitsrisiko in Kauf genommen", sagte er dem rbb 1. Der IT-Experte Manuel Atug, Sprecher der AG Kritis, sagte der Deutschen Presse-Agentur, das Land habe "grob fahrlässig gehandelt und vorsätzlich die Geheimschutz-Vorgaben nicht eingehalten" 7. Der Chaos Computer Club kritisierte, es seien teils einfache Passwörter verwendet und im Klartext gespeichert worden 2.
Ganz so einfach, wie es die Kürzungszahlen nahelegen, liegt der Fall allerdings nicht. Hauer selbst spricht von systematischen Defiziten bei der Sicherheit der Informations- und Kommunikationstechnik 4. Und die Zuständigkeiten sind zersplittert: Das Berlin-CERT informiert die Informationssicherheitsbeauftragten der Behörden, für die Umsetzung empfohlener Schutzmaßnahmen ist anschließend jede Behörde selbst verantwortlich 1. Ziller hält diese Struktur für überholt und fordert eine stärkere Zentralisierung. Geld ist in dieser Lesart eine notwendige, aber keine hinreichende Bedingung.
Wiederanlauf, Aufarbeitung – und was jetzt kommt
Am 15. Oktober erklärte Digitalisierungsstaatssekretär Hauer die Notfalllage für beendet. Seit dem 13. August habe es keine Angriffe mehr auf die untersuchten Bereiche des Landesnetzes gegeben; es sei den Angreifern nicht gelungen, das Netz nachhaltig zu infiltrieren 3. Zuvor hatte die Forensik ergeben, dass die Hacker den Angriff über die beiden Verwaltungen hinaus ausbreiten wollten, damit aber scheiterten 4.
Als Übergangslösung ist nach Tagesspiegel-Informationen die Telekom beauftragt, als deren Auftragnehmer das US-Unternehmen CrowdStrike. Dessen Software "Falcon Agent" hatte das Land bereits forensisch eingesetzt; nun soll ein Managed-Detection-and-Response-Service Anomalien früh erkennen und infizierte Teile isolieren 4. Hauer nannte es eine "Alarmanlage": "Das Alarmsystem löst nicht nur einen Alarm aus, auch ein Wachdienst wird sofort informiert." 4 Für den ersten Auftrag fällt nach Tagesspiegel-Informationen bereits eine sechsstellige Summe im oberen Bereich an, in ähnlicher Höhe dürfte der Folgeauftrag liegen 4.
Die Aufarbeitung läuft schleppend. Die Behörden haben den gesamten Datensatz noch immer nicht vollständig heruntergeladen; teils sollen die Hacker in den Logfiles Spuren verwischt haben. Die Prüfung, wer betroffen ist, soll mit KI-Unterstützung beschleunigt werden 4. Die Anlaufstelle des Senats meldet, Betroffene würden "unverzüglich und risikobasiert" benachrichtigt, sobald die Untersuchung es zulasse 5. Ex-Senatorin Jarasch berichtet dagegen, sie sei nur informell und ohne Angabe des Umfangs informiert worden; auf eine Auskunftsanfrage habe die Datenschutzbeauftragte mitgeteilt, die Bearbeitung verzögere sich wegen der hohen Zahl von Anfragen um Monate. Die Informationspolitik sei "desaströs" gewesen 1 5. Zu Schadenersatzansprüchen gibt es laut Hauer keine pauschalen Antworten; Einzelfälle müssten geprüft werden 6.
Politisch ist der Fall nicht abgeschlossen. Im Sondierungspapier von Linken, Grünen und SPD für die neue Landesregierung steht die Prüfung einer Notlagenerklärung für die IT-Infrastruktur, um Investitionen finanzieren zu können. Ein Sofortprogramm soll die "verpflichtende Angriffserkennung für alle Dienststellen" bringen 5. Von fünf auf hundert Prozent – das ist die Zäsur, die dieser Fall markiert.
Berlin ist damit kein Einzelfall. Erst Mitte Oktober hat ein IT-Vorfall die Kreisverwaltung Oberspreewald-Lausitz lahmgelegt, alle Systeme wurden heruntergefahren, das Landeskriminalamt ermittelt 8. Der Unterschied in Berlin liegt in der Größe des Schadens – und darin, dass sich hier nachweisen lässt, wie eng die Lücke vor dem Angriff dokumentiert war. Die entscheidende Frage lautet deshalb nicht mehr, ob gespart wurde. Sie lautet, ob die seit März 2025 vorliegenden BSI-Warnungen die richtigen Stellen erreicht haben. Solange das weder ITDZ noch Senatskanzlei beantworten, bleibt die Aufarbeitung an ihrem kritischsten Punkt offen.
Ähnliche Artikel