In der Nacht zum 2. November sind die staatlichen Warn-Apps der Ukraine und Russlands Ziel von Cyberangriffen geworden. Millionen Ukrainer erhielten gefälschte Meldungen über eine Strahlungsgefahr in Kiew, einen Chemieangriff und eine angebliche Atomwarnung; wenige Stunden später meldete Moskau einen massiven Angriff auf die eigene Notfall-App. Wer die Systeme kompromittierte, ist offiziell ungeklärt. Die Folgen reichen über den Einzelfall hinaus, weil manipulierte Warnungen in Kriegsgebieten unmittelbar Menschen gefährden.
Zwei Warnsysteme, ein Muster
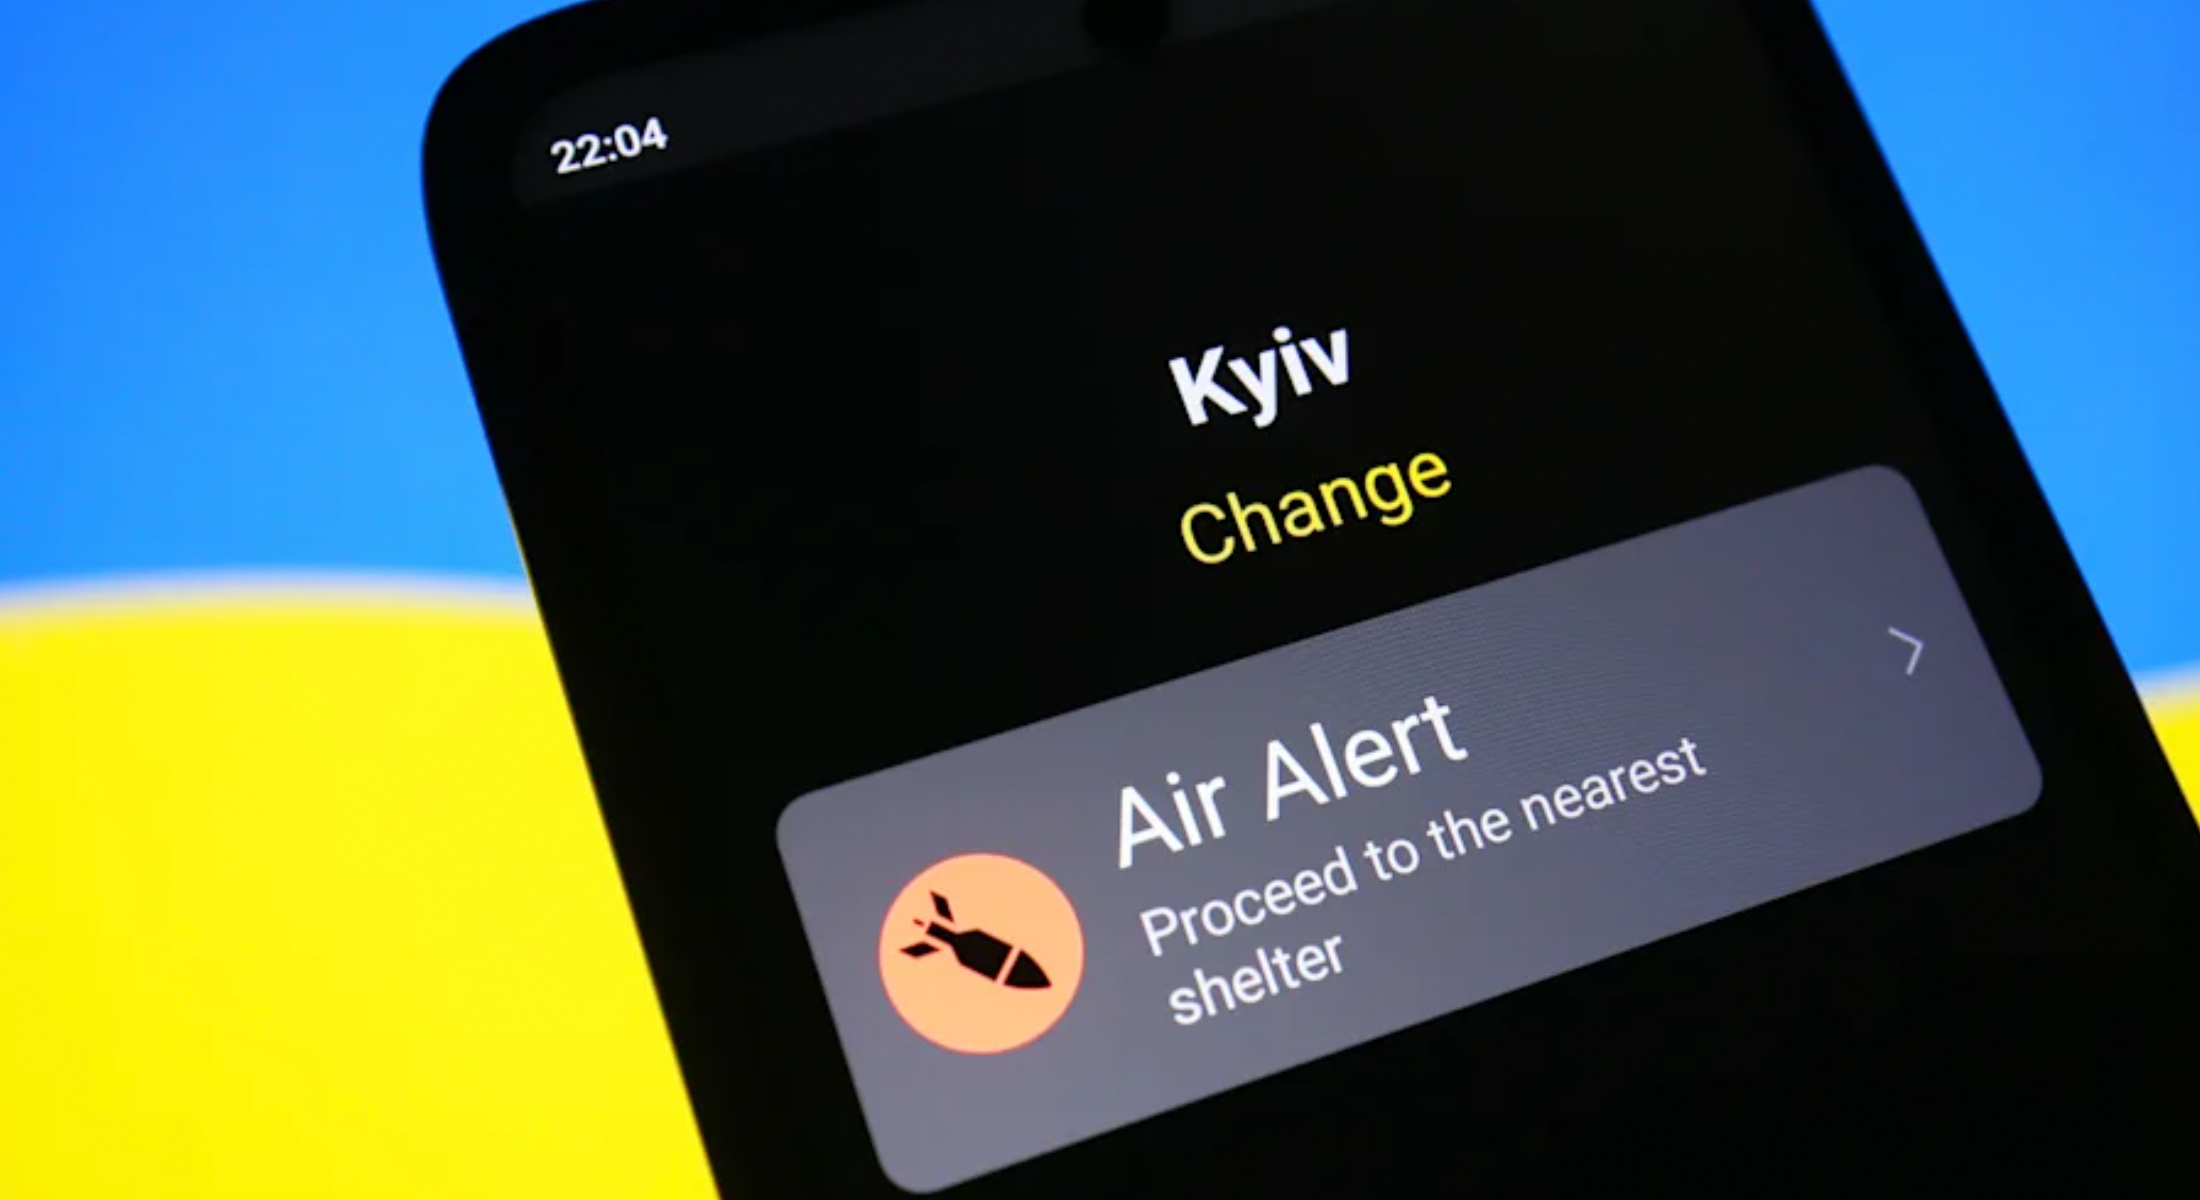
Kurz vor 23 Uhr Ortszeit am Sonntag erschienen auf den Sperrbildschirmen in der Ukraine Warnungen der Stufe Rot – landesweit. Zusätzlich meldete die App „Air Alert“ für Kiew eine Strahlungsgefahr, warnte vor einem Chemieangriff und vor Straßenkämpfen. Eine weitere Nachricht auf Russisch kündigte an, es werde gleich eine Atomwarnung für die gesamte Ukraine geben; man solle sich keine Sorgen machen, die Oreshnik-Rakete sei unterwegs. Einige der Falschmeldungen waren in englischer Sprache mit Rechtschreibfehlern verfasst 4.
Die App wird gemeinsam vom ukrainischen Ministerium für digitale Transformation und dem Sicherheitsanbieter Ajax Systems betrieben und nach Angaben beider Partner von 6,7 Millionen Menschen genutzt 5. Sie warnt in Echtzeit vor russischen Drohnen- und Raketenangriffen – nach viereinhalb Jahren Krieg gehört sie für viele Ukrainer zur Grundausstattung des Alltags. Die Oreshnik ist eine russische Mittelstreckenrakete, die nach Einschätzung von Fachleuten etwa zehnfache Schallgeschwindigkeit erreicht, mehrere Sprengköpfe tragen kann und laut Moskau auch nuklear bestückbar ist; Russland hat sie bislang dreimal eingesetzt, unter anderem gegen die Region Kiew 4 5.
Moskau meldet den Angriff auf die eigene Notfall-App
Wenige Stunden später, in den frühen Morgenstunden des 2. November, trat der umgekehrte Fall ein. Das russische Katastrophenschutzministerium erklärte auf Telegram, seine Mobil-App sei „einem massiven Cyberangriff“ ausgesetzt gewesen, der es Angreifern ermöglicht habe, „Falschinformationen an die Bevölkerung“ zu versenden. Man arbeite daran, die Schwachstelle zu schließen 2. Die Warn-Webseite des Ministeriums war zeitweise nicht erreichbar 7.
Die über die App und regionale Telegram-Kanäle verbreitete Botschaft: Auf alle Regionen Russlands seien mit Nuklearsprengköpfen bestückte Drohnen vom Typ P1-Sun abgefeuert worden. Nutzer sollten sich für drei Wochen mit Lebensmitteln eindecken und in Kellern in Deckung gehen. Der Text enthielt Kraftausdrücke – ein Detail, das später bei der Frage nach den Urhebern eine Rolle spielte 1. Am Montagabend erklärte das Ministerium, die volle Funktionalität der App solle bis Tagesende wiederhergestellt sein; das übrige Warnsystem sei nicht betroffen 1.
Wie die Behörden reagierten
Kiew setzte auf schnelle Gegenkommunikation. Die Luftwaffe schrieb auf Telegram, die App sei „wahrscheinlich feindlicher Einwirkung ausgesetzt“ gewesen: „Es gibt keine Strahlungsgefahr! Bleiben Sie ruhig und folgen Sie unseren Meldungen.“ Das Ministerium für digitale Transformation schaltete die App vorübergehend ab, die Entwickler deaktivierten die Push-Benachrichtigungen und setzten die Anwendung aus 2. Regionalgouverneure warnten zusätzlich vor einer möglichen Phishing-Kampagne: Man solle keine Links in verdächtigen Nachrichten anklicken 2.
Binnen einer Stunde verschwanden die Falschanzeigen. Gegen Mitternacht teilte der ukrainische Katastrophendienst mit, das landesweite Warnsystem arbeite wieder normal; die Bevölkerung solle weiter lokale Behörden und Lautsprecherdurchsagen verfolgen 2. Für Kiew empfahl das Digitalministerium die separate Hauptstadt-App „Kyiv Digital“, die nach Angaben der Stadtbehörden nicht betroffen war 3. Am frühen Morgen meldeten die Entwickler, der Betrieb werde schrittweise wiederhergestellt, die Anzeige von Zielen bleibe vorerst ausgesetzt. Man führe zusätzliche Sicherheitsmaßnahmen ein und speichere oder verarbeite keine personenbezogenen Daten, es bestehe keine Gefahr für Nutzer 2.
Auf russischer Seite blieb es bei der knappen Sprachregelung. Kremlsprecher Dmitri Peskow ging auf den konkreten Vorfall nicht ein, sagte aber, alle staatlichen Internetangebote Russlands stünden „so oder so unter ständigen Cyberangriffen“ – die Website des Präsidenten werde „rund um die Uhr“ attackiert. Die Verbreitung von KI-Technologie trage zur Zunahme solcher Angriffe bei 1.
Wer dahintersteckt, ist offiziell offen
Das ukrainische Zentrum für strategische Kommunikation (SPRAVDI) machte Russland für den Angriff auf die eigene Warn-App verantwortlich 3 5. Moskau nannte keinen Urheber 7. Ein russischer Telegram-Kanal mit Verbindungen zu den Sicherheitsdiensten berichtete, die Gruppe Hitcore habe die Tat für sich reklamiert; belegen ließ sich das nicht 4. Der Screenshot einer der russischen Falschmeldungen wurde von der Partisanengruppe Atesch verbreitet, die in russisch besetzten Gebieten operiert 1.
Die BBC zitiert Cybersicherheitsexperten mit der Einschätzung, der lockere, teils vulgäre Ton der russischen Botschaften deute auf sogenannte Hacktivisten hin – Gruppen also, die einer der beiden Seiten nahestehen, aber nicht formal von einer Regierung gesteuert werden. Zugleich hätten die Urheber des Angriffs auf das russische System die Fähigkeit dazu vermutlich schon länger besessen und bewusst abgewartet, bis die ukrainische App kompromittiert war 1. Ein ukrainischer Hacker aus der Hacktivistenszene sagte der BBC, der Angriff auf Russland sei wahrscheinlich ein Vergeltungsschlag gewesen 6. Das zeitliche Zusammentreffen mit dem Ende der lokalen Waffenruhe in der Region Cherson, die am Sonntag um 23 Uhr auslief, befeuert Spekulationen über einen Zusammenhang 1 3. Belegt ist er nicht.
Der eigentliche Schaden ist Vertrauen
In der Ukraine blieb Massenpanik aus. Viele erkannten die Falschmeldungen an der Sprache: Offizielle Warnungen erscheinen auf Ukrainisch, die Oreshnik-Botschaft war auf Russisch verfasst. Eine Kiewer Anwohnerin sagte der BBC, ihr erster Gedanke sei gewesen: „Oh Gott, darauf bin ich nicht vorbereitet.“ Ihr Mann habe danach Meldungen über „Straßenkämpfe in Kiew“ erhalten – da habe sie verstanden, dass jemand die App angegriffen habe 1. Der Vorsitzende des außenpolitischen Ausschusses im Parlament, Oleksandr Mereschko, sagte, die Menschen seien „praktisch ununterbrochene Alarme“ gewohnt und durch die russische Sprache sofort misstrauisch geworden 1.
Fachleute sehen die Gefahr weniger im einzelnen Fehlalarm als in der Erosion der Glaubwürdigkeit. „Eine Nachricht aus dem Luftalarmsystem erzeugt sofort Emotion, fast wie eine Phishing-Mail, mit diesem Gefühl von Panik und Dringlichkeit, und man reagiert“, sagte der Cybersicherheitsberater Adam Pilton dem „Independent“. „Genau deshalb wurden die Luftalarmsysteme angegriffen. Der Angriff trifft den Punkt, an dem Menschen ihrer Regierung vertrauen“ 6. Herbert Lin, Forscher für Cyberpolitik an der Stanford University, sagte der BBC, es sei das erste Mal, dass ein offizielles ukrainisches Informationsangebot auf diese Weise kompromittiert worden sei – „aber ich vermute, es wird nicht das letzte Mal sein“ 1.
Für Kriegsgebiete ist das folgenreich. Wer einmal eine gefälschte Entwarnung oder einen falschen Atomschlag auf dem Display gesehen hat, reagiert beim nächsten echten Alarm möglicherweise langsamer. Umgekehrt kann die Botschaft, jede Meldung könne manipuliert sein, echte Warnungen entwerten. In der Ukraine kommt ein zweites Risiko hinzu: Die Behörden warnten ausdrücklich vor Links in verdächtigen Benachrichtigungen – der Angriff hätte auch als Einfallstor für Schadsoftware auf Endgeräten dienen können 2. Dass viele Ukrainer die App nach Jahren der Daueralarme ohnehin deinstalliert haben, verschärft das Problem: Ein Teil der Bevölkerung ist über diesen Kanal nicht mehr erreichbar 1.
Was andere Länder daraus ziehen können
Deutschland stützt sich beim Bevölkerungsschutz unter anderem auf die Warn-App NINA, die das Bundesamt für Bevölkerungsschutz und Katastrophenhilfe herausgibt und die nach Behördenangaben rund 14 Millionen Nutzer hat. Warnungen werden über das Modulare Warnsystem (MoWaS) ausgelöst, parallel kommen Sirenen, Rundfunk und die Website warnung.bund.de zum Einsatz; für die Inhalte zeichnen die jeweiligen Behörden verantwortlich 8. Ein vergleichbarer Angriff auf diese Infrastruktur ist öffentlich nicht dokumentiert.
Der ukrainische Fall zeigt, wo die Schwachstellen liegen: nicht im amtlichen Warnsystem selbst, sondern in der mobilen Zustellung. In der Ukraine funktionierten die nachgelagerten Kanäle – Luftwaffe und Katastrophendienst auf Telegram, regionale Verwaltungen, Sirenen, Lautsprecher, die Hauptstadt-App – auch dann noch, als die Push-Nachrichten bereits kompromittiert waren. Mehrkanaligkeit ist damit nicht nur ein Redundanzargument für Stromausfälle, sondern ein Schutz gegen Desinformation.
Wie die Angreifer genau in die Zustellung der Push-Nachrichten gelangten, ist bislang nicht öffentlich. Weder Kiew noch Moskau haben einen forensischen Bericht vorgelegt; die Entwickler der ukrainischen App kündigten lediglich „zusätzliche Sicherheitsmaßnahmen“ an 2. Offen ist damit auch, ob die Schwachstelle im Versandweg, in den Redaktionszugängen oder bei den Endgeräten lag – und ob die nächste Warnung auf dem Sperrbildschirm wieder als amtlich erkennbar ist.
Ähnliche Artikel