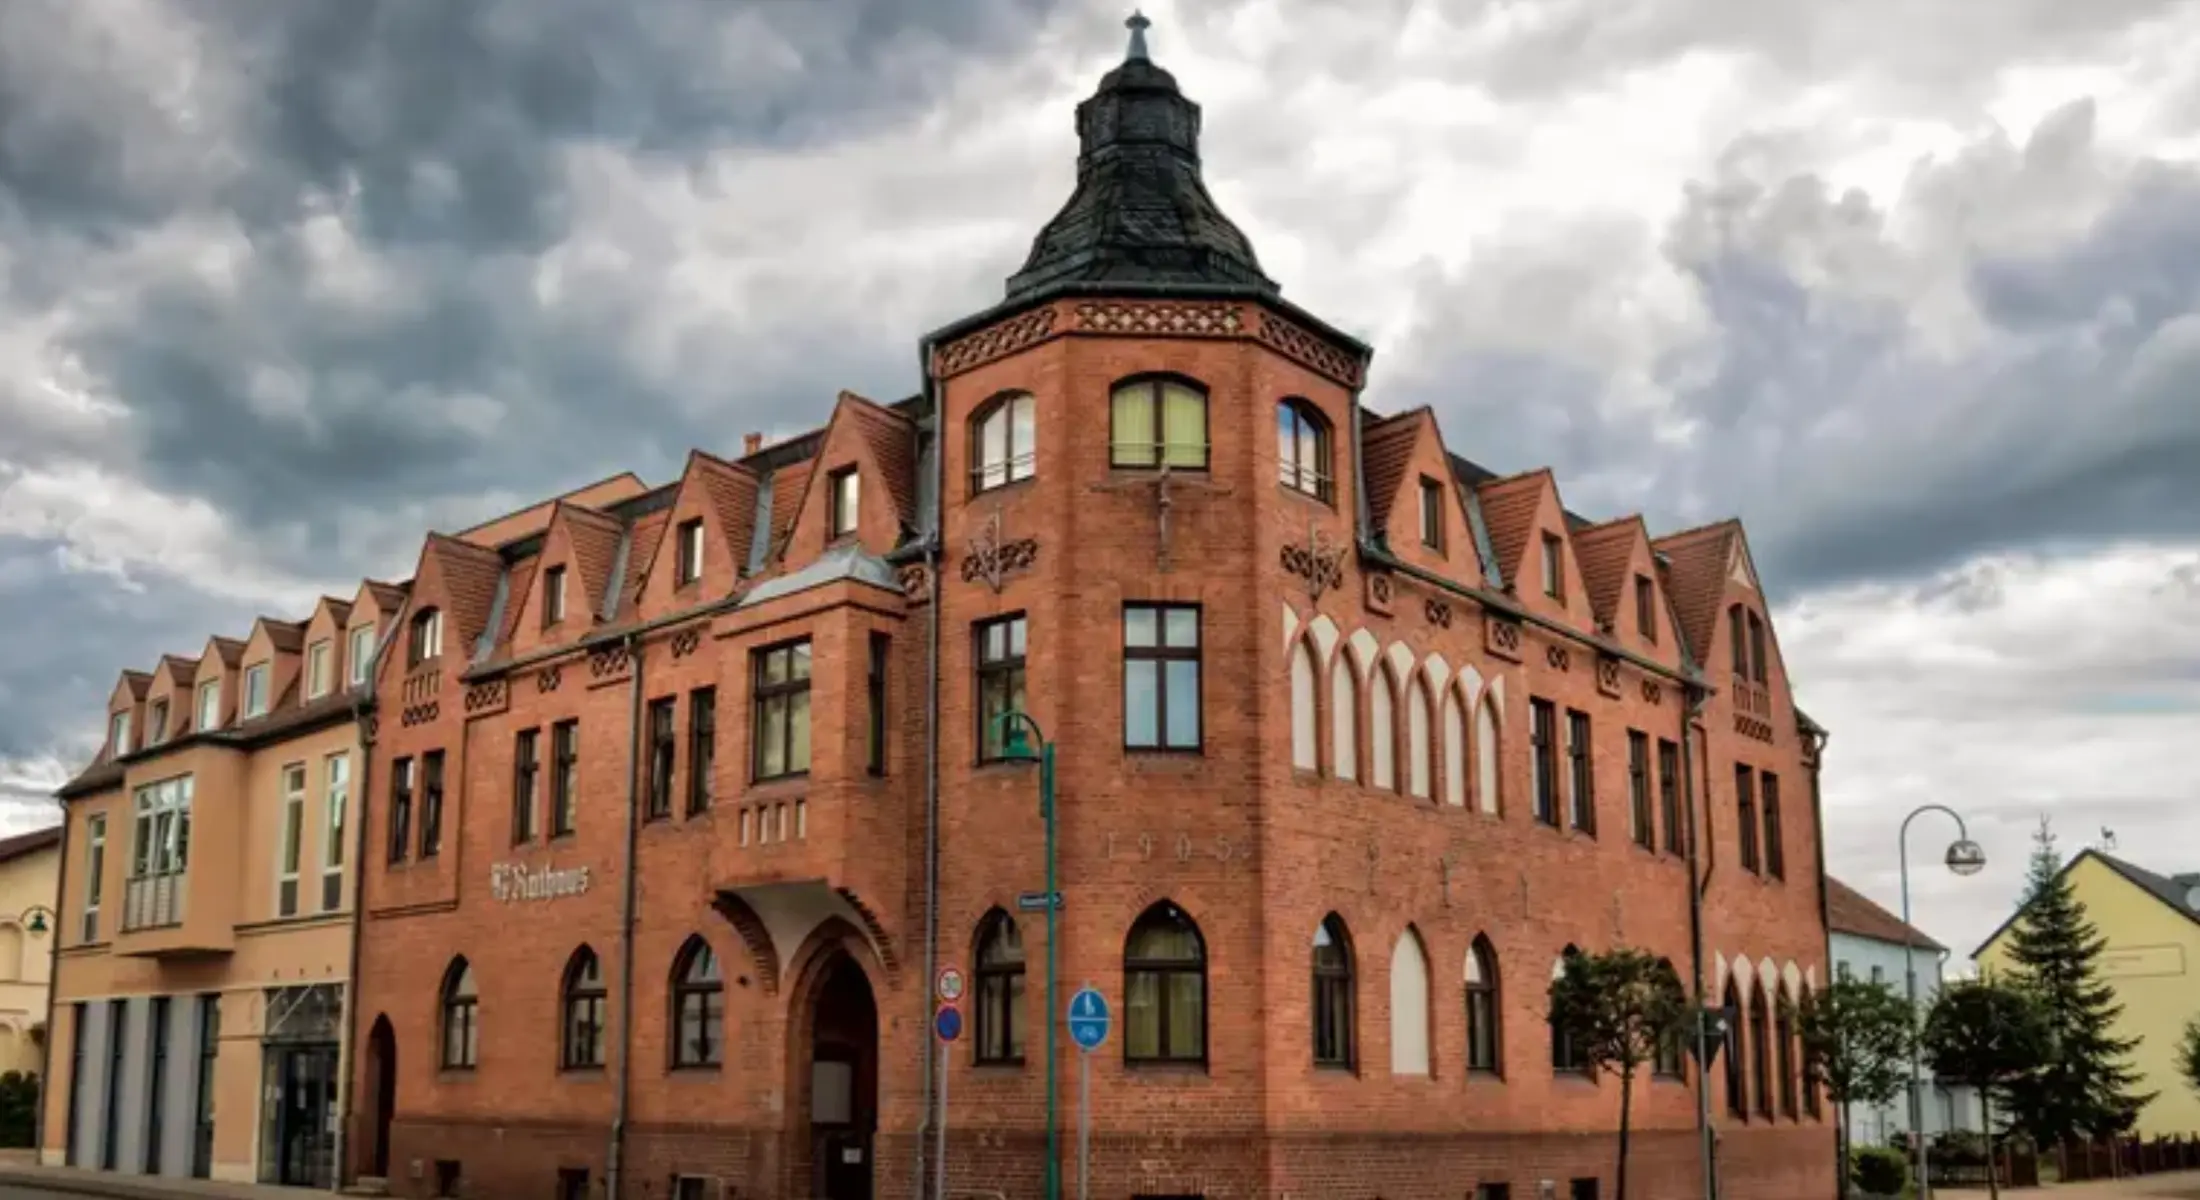
Ein nächtlicher Angriff auf das digitale Rathaus der Einheitsgemeinde Tangerhütte in Sachsen-Anhalt hat die Online-Verwaltung wochenlang lahmgelegt. Der beteiligte Softwarehersteller stuft die Attacke als KI-gestützt ein – bestätigt wäre das der erste bekannt gewordene Fall dieser Art in Deutschland. Die Ermittlungsbehörden halten sich bislang zurück.
Ein Rathaus, das wochenlang nur auf Papier funktionierte
Tangerhütte ist keine beliebige Kommune. Die Einheitsgemeinde im Landkreis Stendal gehört zu den Vorreitern der Verwaltungsdigitalisierung in Sachsen-Anhalt: Seit 2020 können Bürgerinnen und Bürger dort eine Wohnung anmelden, ein Gewerbe registrieren oder einen Kita-Platz beantragen, ohne das Rathaus zu betreten [2]. Genau dieses Angebot war im September 2026 Ziel eines Angriffs.
Nach Angaben des Softwareherstellers Innocon aus Tangermünde, der die Anwendung entwickelt hat, drangen Unbekannte nachts über eine bis dahin unbekannte Sicherheitslücke in das System ein – eine sogenannte Zero-Day-Lücke, für die es noch kein Sicherheitsupdate gab [1] [2]. Am nächsten Morgen bemerkte ein IT-Mitarbeiter der Kommune Unregelmäßigkeiten. Der betroffene Server wurde isoliert und vom Internet getrennt; damit war das digitale Rathaus nicht mehr erreichbar [1] [2].
Die Folgen trafen den Alltag der Verwaltung unmittelbar. Über Wochen ließen sich grundlegende Dienstleistungen nicht mehr online abwickeln; Anträge mussten auf Papier, telefonisch, per E-Mail oder persönlich eingereicht werden [1] [2] [3]. Die Stadt betonte, die Verwaltung bleibe arbeitsfähig. Vier weitere Kommunen nahmen ihre digitalen Rathäuser vorsorglich vom Netz, obwohl es dort keine Hinweise auf einen Angriff gab [1] [2].
Zwei Indizien, die auf eine Maschine hindeuten
Die Software des digitalen Rathauses läuft auf IT-Systemen, die der kommunale IT-Dienstleister Sachsen-Anhalt (KID) für Tangerhütte betreibt. Nach dem Angriff sicherten die Entwickler die Logfiles – jene Protokolldateien, die Ereignisse und Fehlermeldungen eines Rechners chronologisch aufzeichnen – und werteten sie auf einem vom Netz getrennten Notebook aus [1].
Dabei stießen sie auf zwei Auffälligkeiten. Zum einen wurden innerhalb kürzester Zeit sehr viele Befehle ausgeführt. „Da wurden so schnell Kommandos ausgeführt – das lässt sich selbst mit Copy-Paste nicht so schnell machen. Das kann kein Mensch gemacht haben, sondern es muss aufgrund der Geschwindigkeit maschinell sein“, sagt Innocon-Geschäftsführer Hagen Woecht [1]. Zum anderen entstand der Angriffscode offenbar nicht vorab, sondern entwickelte sich während des Zugriffs auf dem Server der Stadt weiter. Menschliche Angreifer laden ihren Programmcode in der Regel einmal auf das Zielsystem und verändern ihn dort nicht mehr [1].
„Aber KI scheut die Arbeit nicht. Deswegen schließen wir, dass das kein menschlicher Angriff war – für Menschen wäre das zu aufwändig.“ — Hagen Woecht, Geschäftsführer von Innocon [1]
Woecht zieht daraus eine klare Schlussfolgerung: „Wir stufen das als KI-Angriff ein“ [1]. Sollte sich das bestätigen, wäre es der erste öffentlich bekannt gewordene KI-gestützte Hackerangriff auf eine deutsche Kommune [1] [2].
Experten halten die Einschätzung für plausibel – bestätigt ist sie nicht
Mehrere IT-Fachleute halten Woechts Deutung für nachvollziehbar, ohne die Protokolldaten aus Tangerhütte selbst gesehen zu haben. Dirk Labudde, Professor für IT-Forensik an der Hochschule Mittweida, sagt: „Angriffe, die nicht nur linear Befehle befolgen, sondern scheinbar random ablaufen und selbständig neue Anweisungen entwickeln, deuten auf KI“ [1] [2]. Der Cybersicherheitsprofessor Marc-Oliver Pahl ergänzt: „Tauchen in den Logfiles komplexe Aktionen in schneller Abfolge auf, muss es fast KI gewesen sein, weil menschliches Vorgehen viel zu teuer wäre“ [1].
Genau hier liegt die offene Flanke des Falls: Beide Experten haben die Logfiles nicht selbst untersucht [2]. Das Landeskriminalamt Sachsen-Anhalt ermittelt wegen des Verdachts des Ausspähens von Daten; darauf stehen bis zu drei Jahre Freiheitsstrafe oder eine Geldstrafe, wobei nach Einschätzung der Behörde bereits der Versuch strafbar ist [1] [4]. Ob tatsächlich KI zum Einsatz kam, kann das LKA derzeit weder bestätigen noch dementieren – die Ermittlungen laufen noch [1] [4].
Nach Angaben des Softwareentwicklers blieb der Schaden begrenzt: Die Angreifer hätten lediglich auf Testkonten zugreifen können, echte Bürgerdaten seien nicht erbeutet worden [1] [2] [4]. Tangerhüttes Bürgermeister Andreas Brohm äußert sich zum KI-Angriff auf seine Stadt nicht [1].
Ein neues Bedrohungsbild für die öffentliche Verwaltung
Der Fall fällt in eine Phase, in der sich die Bedrohungslage für Behörden spürbar verändert. „Künstliche Intelligenz verändert die Cybersicherheitslage grundlegend und erfordert neue Maßstäbe in der Reaktionsgeschwindigkeit“, heißt es in einer Sicherheitsinformation des Bundesamts für Sicherheit in der Informationstechnik (BSI) [1] [5]. BSI-Vizepräsident Thomas Caspers verweist darauf, dass KI-Systeme bekannte Schwachstellen inzwischen vollautomatisiert ausnutzen können: „Angreifer, die menschliche Methoden einsetzen, können sich auf ein, zwei, vielleicht auf zehn Systeme konzentrieren. Mit Hilfe von KI können sie hunderte, tausende vielleicht sogar zehntausende Systeme gleichzeitig angreifen“ [1] [2].
Pahl formuliert es zugespitzt: „KI demokratisiert Cyberangriffe – komplexe Angriffe werden auch für Menschen mit wenig Expertise und Ressourcen möglich; vor KI konnten dies nur hochspezialisierte Angreifer wie Geheimdienste“ [1]. Martin Steffen, Geschäftsführer des kommunalen IT-Dienstleisters KID, berichtet, Kommunen erlebten täglich hunderte oder tausende Angriffe auf ihre Systeme. „Es ist seit jeher ein Kopf-an-Kopf-Rennen zwischen Angreifern und Verteidigern“, so Steffen [1].
Der Tangerhütter Vorfall steht dabei nicht isoliert. Zuletzt war ein Angriff eines KI-Agenten auf ein australisches Regierungsportal bekannt geworden, hinter dem nach Einschätzung von Fachleuten eine Testsoftware des US-Anbieters OpenAI stand [1] [7]. Die EU-Kommission fordert inzwischen Auskunft über derartige Vorfälle, und Caspers sieht auch die KI-Anbieter in der Pflicht, ihre Modelle und Testumgebungen abzusichern [1].
Was Kommunen konkret tun können
Gänzlich neue Sicherheitskonzepte braucht es nach Einschätzung des BSI nicht. Auch gegen KI-gestützte Angriffe wirkten bewährte Schutzmaßnahmen – entscheidend sei, dass Schwachstellen schnell erkannt und geschlossen werden [2]. Für die kommunale Praxis nennt die Fachzeitschrift KOMMUNAL fünf Schwerpunkte: öffentlich erreichbare Anwendungen regelmäßig auf Schwachstellen prüfen und kritische Updates zügig einspielen; ungewöhnliche Zugriffe und verdächtige Befehlsfolgen automatisiert überwachen und Warnungen zeitnah auswerten; mit externen IT-Dienstleistern verbindlich klären, wer für Updates, Monitoring und Krisenreaktion zuständig ist; Mehrfaktor-Authentifizierung, getrennte Systeme und geprüfte Datensicherungen einsetzen; und einen Notfallplan vorhalten, der regelt, wer im Ernstfall entscheidet und wie die Verwaltung weiterarbeitet [2].
Ein Dilemma, das bleibt
Der Fall Tangerhütte zeigt, dass Digitalisierung und Absicherung der Verwaltung nicht getrennt voneinander zu denken sind. Je mehr Amtsgeschäfte online laufen, desto attraktiver wird eine Kommune als Ziel – und desto größer der Schaden, wenn ein Dienst ausfällt. Entscheidungsträger geraten dabei in eine Zwickmühle: Sie werden kritisiert, wenn sie zu schnell oder zu langsam digitalisieren, und sie werden kritisiert, wenn sie Opfer von Hackern werden [1].
Bis zur behördlichen Verifizierung der Protokolldaten bleibt der KI-Einsatz ein Verdacht, nicht eine Gewissheit. Die Beweislage liegt bei der Technik – und die Indizien, die Innocon und die hinzugezogenen Experten beschreiben, deuten in eine Richtung, die für die öffentliche Verwaltung unangenehm ist: Der Angriff auf das nächste Rathaus könnte nicht mehr von Menschen gesteuert werden.