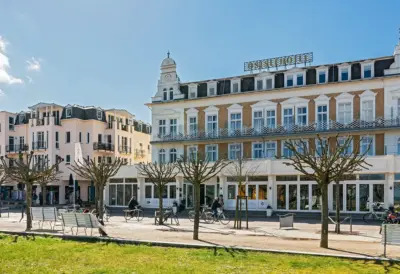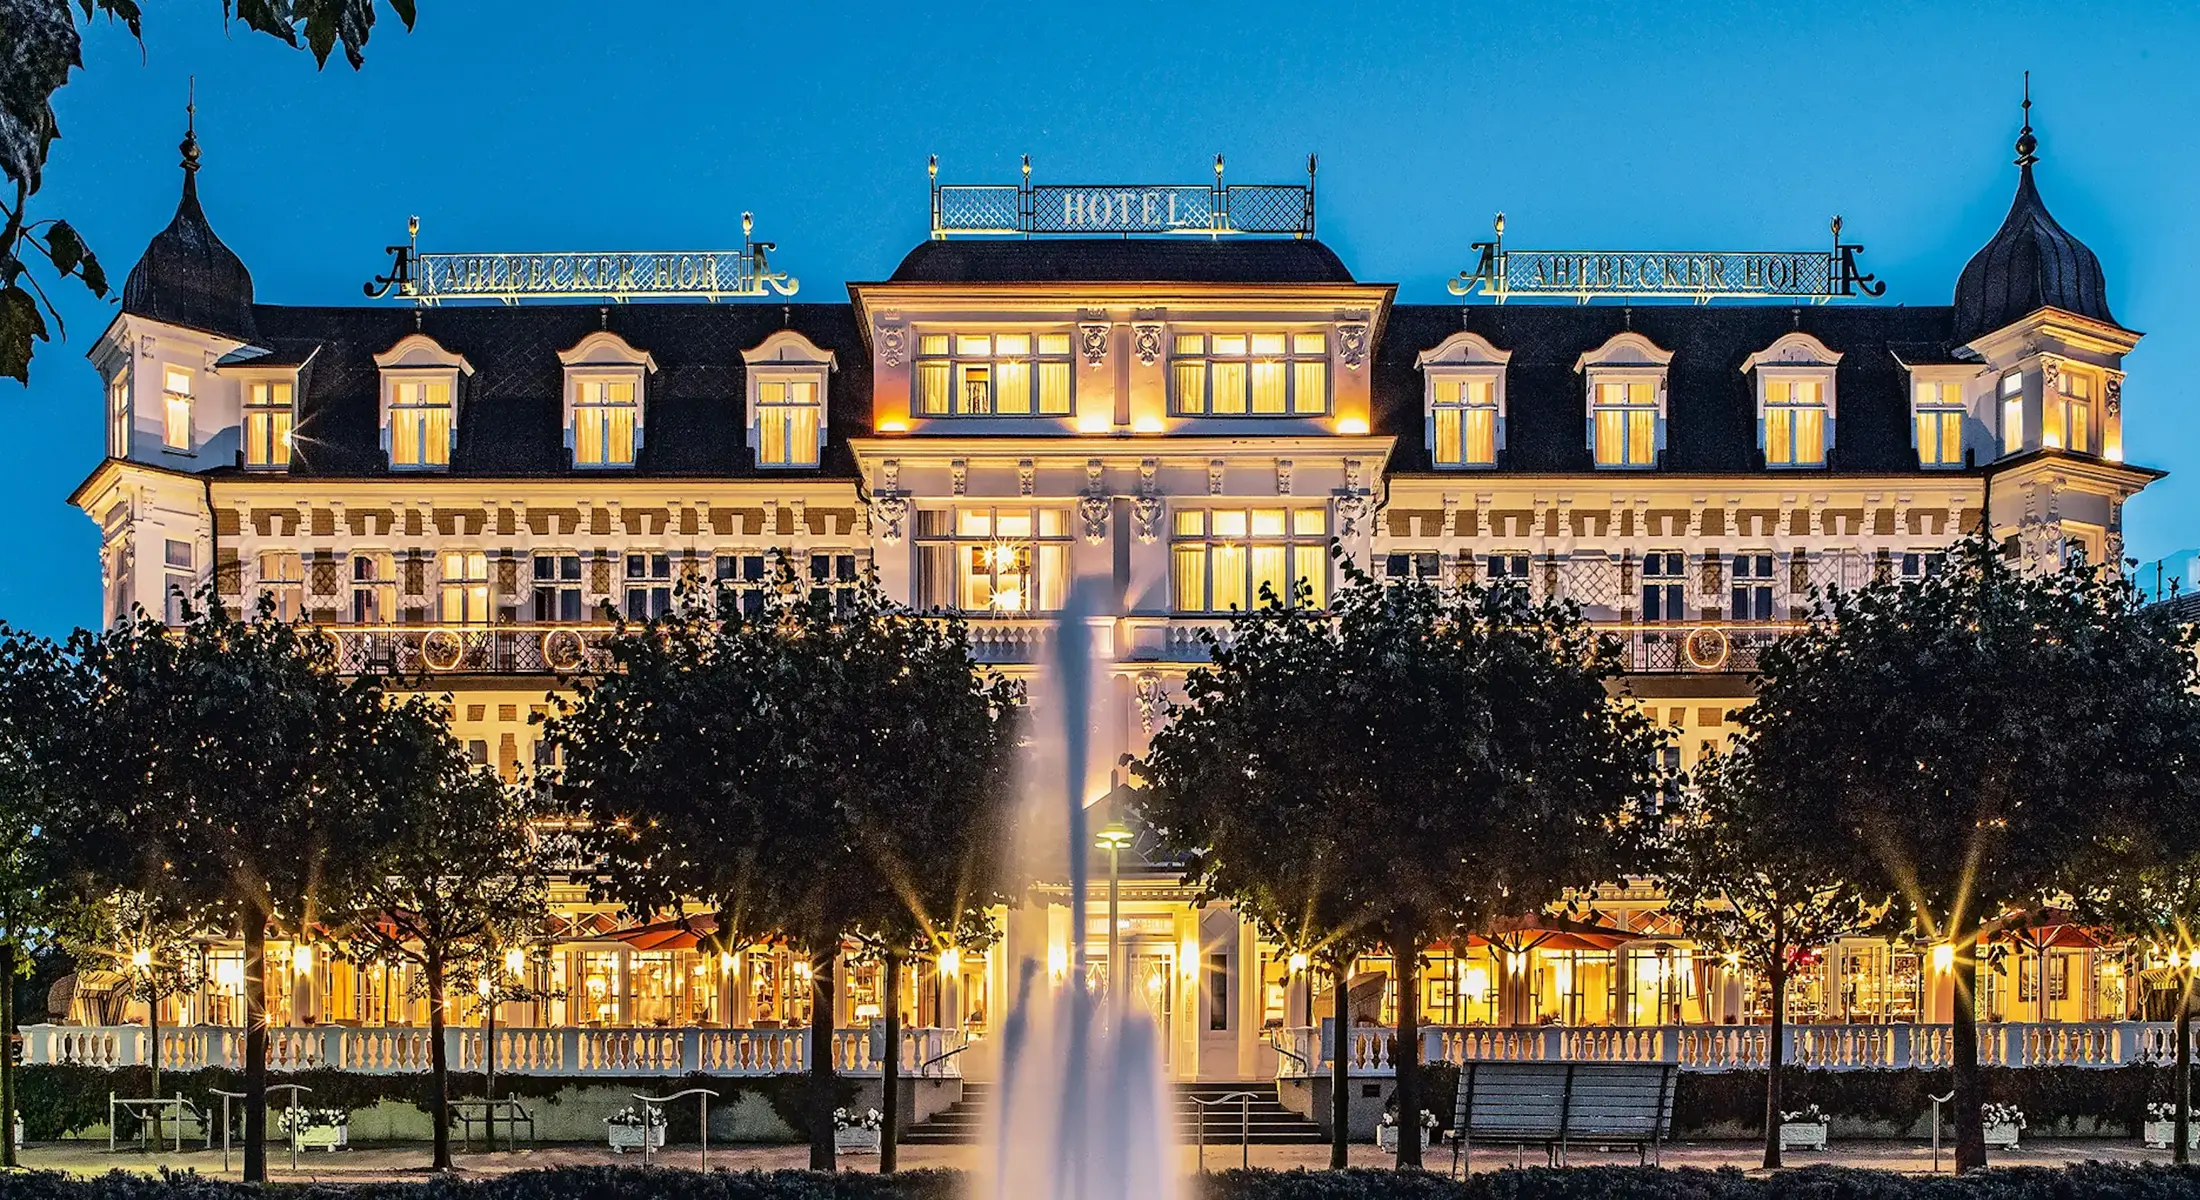
Rund zwei Wochen nach dem Ransomware-Angriff auf die Usedomer Hotelgruppe Seetelhotels haben die Täter nach Angaben der Geschäftsführung damit begonnen, das Unternehmen zu erpressen. Sie drohen, die entwendeten Daten zu veröffentlichen. Die Gruppe hat ihre Gäste per E-Mail und auf der eigenen Website gewarnt – vor gefälschten Nachrichten in ihrem Namen, vor Zahlungsaufforderungen mit geänderter Bankverbindung. Wie viele Gästedatensätze tatsächlich abgeflossen sind, weiß bislang niemand.
Ein Angriff, der früh erkannt wurde
Am 10. Oktober 2026 stellte die interne IT-Abteilung der Seetelhotels einen unbefugten Zugriff auf Unternehmenssysteme fest. Die Hotelgruppe reagierte nach eigenen Angaben umgehend: Betroffene Systeme wurden isoliert und teilweise vom Netz getrennt, um eine weitere Ausbreitung zu verhindern 3 4. Nach Einschätzung des Unternehmens ließ sich der laufende Angriff dadurch weitgehend eindämmen.
Für den operativen Betrieb hatte das nach Darstellung der Gruppe überschaubare Folgen. Der Hotelbetrieb laufe in den Häusern ohne größere Einschränkungen weiter, hieß es; lediglich bei der Bearbeitung von Anfragen per Telefon und E-Mail komme es zu längeren Wartezeiten 3 4.
Lesen Sie auchRansomware bei Seetelhotels: Usedomer Hotelgruppe warnt Gäste vor Phishing→
Seetelhotels ist eine familiengeführte Gruppe mit 16 Häusern auf Usedom und Mallorca und knapp 500 Mitarbeitenden 3. Für die Region ist die Gruppe eine wichtige Größe – die Häuser gehören zu den größeren Arbeitgebern und Übernachtungsanbietern der Insel.
Forensik, Aufsicht, Strafanzeige
Das Unternehmen hat einen externen IT-Sicherheitsdienstleister hinzugezogen, der die forensische Analyse begleitet 3 4. Die zuständige Datenschutzaufsichtsbehörde in Mecklenburg-Vorpommern erhielt nach Angaben der Gruppe fristgerecht eine Vorabmeldung; beim Landeskriminalamt wurde Strafanzeige erstattet 4. Die Ermittlungen dauern an 1.
Nach der Datenschutz-Grundverordnung müssen Vorfälle mit möglichem Bezug zu personenbezogenen Daten binnen 72 Stunden der Aufsicht gemeldet werden, sobald sie bekannt werden. Ob am Ende eine Pflicht zur direkten Benachrichtigung der Betroffenen greift, hängt davon ab, ob ein hohes Risiko für deren Rechte und Freiheiten besteht.
Was über die erbeuteten Daten bekannt ist
Kern der Untersuchung ist die Frage, ob und in welchem Umfang Daten abgeflossen sind. Das Unternehmen kann nach derzeitigem Stand nicht ausschließen, dass personenbezogene Informationen aus Hotelbetrieb oder Verwaltung betroffen sind; abschließende Erkenntnisse liegen nicht vor 2 3 4. Geprüft wird ausdrücklich, ob Daten von Gästen, Mitarbeitenden und Geschäftspartnern betroffen sind 3.
Konkreter wird die Lage durch die Erpressung. Die Angreifer drohen nach Angaben der Geschäftsführung, die von ihnen entwendeten Daten zu veröffentlichen 1. Damit behaupten sie implizit, tatsächlich Daten zu besitzen. Ein Beleg ist das nicht: Ob die Drohung durch tatsächlich exfiltrierte Daten gedeckt ist, ist bislang nicht bestätigt. Der Umfang der möglicherweise entwendeten personenbezogenen Daten ist weiterhin unbekannt, ebenso ein möglicher Zeitpunkt einer Veröffentlichung 1. Nach Einschätzung des Norddeutschen Rundfunks können unter den Daten auch Kreditkarteninformationen sein 1.
Wie die Erpressung abläuft
Der Fall folgt dem Muster der doppelten Erpressung, das bei Ransomware-Angriffen auf Unternehmen seit Jahren dominiert. Zuerst werden Systeme verschlüsselt oder der Zugriff darauf blockiert, um Betriebsabläufe lahmzulegen. Parallel kopieren die Angreifer Daten und nutzen deren drohende Veröffentlichung als zweites Druckmittel – für den Fall, dass das Opfer nicht zahlt oder Sicherungskopien die Verschlüsselung wirkungslos machen.
Im Fall der Seetelhotels steht bislang die zweite Stufe im Vordergrund: die Drohung mit der Veröffentlichung 1. Ob Lösegeld gefordert wurde, in welcher Höhe und ob es eine Frist gibt, ist öffentlich nicht bekannt. Die Geschäftsführung teilte mit, die Drohung sehr ernst zu nehmen 1. Ob das Unternehmen zahlt, ist offen. Sicherheitsbehörden raten grundsätzlich davon ab, weil Zahlungen Angreifer finanzieren und keine Garantie für die Löschung der Daten bieten.
Wovor die Hotels Gäste warnen
Seetelhotels hat sich mit einer E-Mail an alle Gäste gewandt und die Warnung zusätzlich auf der eigenen Website veröffentlicht 1. Der Kern: erhöhte Wachsamkeit bei Nachrichten, die im Namen des Unternehmens eintreffen.
Konkret nennt die Gruppe E-Mails mit ungewöhnlichen Zahlungsaufforderungen, Hinweise auf geänderte Bankverbindungen sowie Nachrichten mit unbekannten Links oder verdächtigen Dateianhängen 2 3 4. Empfohlen wird, die tatsächliche Absenderadresse genau zu prüfen, keine Links oder Anhänge zu öffnen und sich im Zweifel direkt an das Unternehmen zu wenden 3 4. Neue Erkenntnisse will Seetelhotels unmittelbar und transparent kommunizieren 2.
Der Hintergrund dieser Warnung ist ein inzwischen eingespieltes Betrugsmuster: Mit echten Buchungsdaten – Name, Telefonnummer, E-Mail-Adresse, Buchungsnummer – wirken gefälschte Nachrichten täuschend echt. In Mecklenburg-Vorpommern hatte der Landesdatenschutzbeauftragte Sebastian Schmidt bereits Anfang Oktober vor genau dieser Masche gewarnt, nachdem bei einem Angriff auf die Software eines Buchungsdienstleisters Gästedaten von Hotels, Campingplätzen und Ferienwohnungen gestohlen worden waren. Urlauber berichteten damals, sie seien per WhatsApp zur Bestätigung ihrer Buchung und zur Übermittlung von Kreditkartendaten aufgefordert worden 5. Dieser Vorfall ist von der aktuellen Attacke auf Seetelhotels zu trennen.
Wie viele Gäste betroffen sein könnten
Eine Zahl nennt niemand. Seetelhotels macht keine Angaben zur Zahl der Gäste, deren Daten in den betroffenen Systemen lagen; auch die Ermittlungsbehörden haben dazu bislang nichts mitgeteilt. Belastbar ist nur die Größenordnung des Unternehmens: 16 Häuser, knapp 500 Beschäftigte 3. Wie viele Übernachtungen die Gruppe pro Jahr zählt, veröffentlicht sie nicht.
Damit bleibt die zentrale Frage des Falls offen – und sie ist für Gäste die praktisch relevanteste. Wer in den vergangenen Monaten oder Jahren direkt bei Seetelhotels gebucht hat, kann derzeit nicht sicher wissen, ob seine Daten betroffen sind. Eine Information der Betroffenen ist nach DSGVO erst bei hohem Risiko verpflichtend; sie kann also noch ausbleiben, ohne dass darin automatisch ein Fehler läge.
Ein Muster, kein Einzelfall
Der Fall steht in einer Reihe. Thüringens Landesdatenschutzbeauftragter Tino Melzer meldete Mitte Oktober eine massive Häufung von Datenschutzmeldungen aus Hotellerie und Tourismus. Bei einem großflächigen Angriff auf Hotel-Softwaredienstleister und Buchungsportale seien sensible Stamm-, Buchungs- und Zahlungsdaten von Gästen gestohlen worden 6. Die Betrüger nutzten die erbeuteten Daten, um sich per E-Mail oder SMS vor oder nach dem Aufenthalt an Kunden zu wenden und sie mit falschen Forderungen zu Zahlungen zu bewegen 6.
Für die Branche ist das strukturell erklärbar: Hotels verarbeiten viele personenbezogene Daten, arbeiten häufig mit externen Buchungs- und Zahlungssystemen und verfügen oft nicht über eine eigene Sicherheitsabteilung. Kleine und mittlere Häuser sind besonders exponiert.
Für Gäste der Seetelhotels bleibt bis auf Weiteres nur der pragmatische Weg: Zahlungsaufforderungen nicht über Links oder in Nachrichten genannte Konten abwickeln, sondern ausschließlich über die offiziell bekannte Telefonnummer oder Website des Hauses – und bei ungewöhnlichen Abbuchungen die Kreditkartenabrechnung prüfen.
Ähnliche Artikel