Die italienische Abgeordnetenkammer ist in der Nacht zum 27. Oktober Ziel eines Cyberangriffs geworden. Nach übereinstimmenden Angaben aus Parlamentskreisen waren mindestens drei Abgeordnetenpostfächer betroffen, darunter das Parlamentspostfach von Ministerpräsidentin Giorgia Meloni. Die Kammer spricht von einem Vorgang ohne Notlagecharakter; die Staatsanwaltschaft Rom bereitet ein Ermittlungsverfahren vor. Ob die Angreifer Zugriff auf Inhalte erhielten, ist offen.
Cyberangriff im Herzen der italienischen Politik
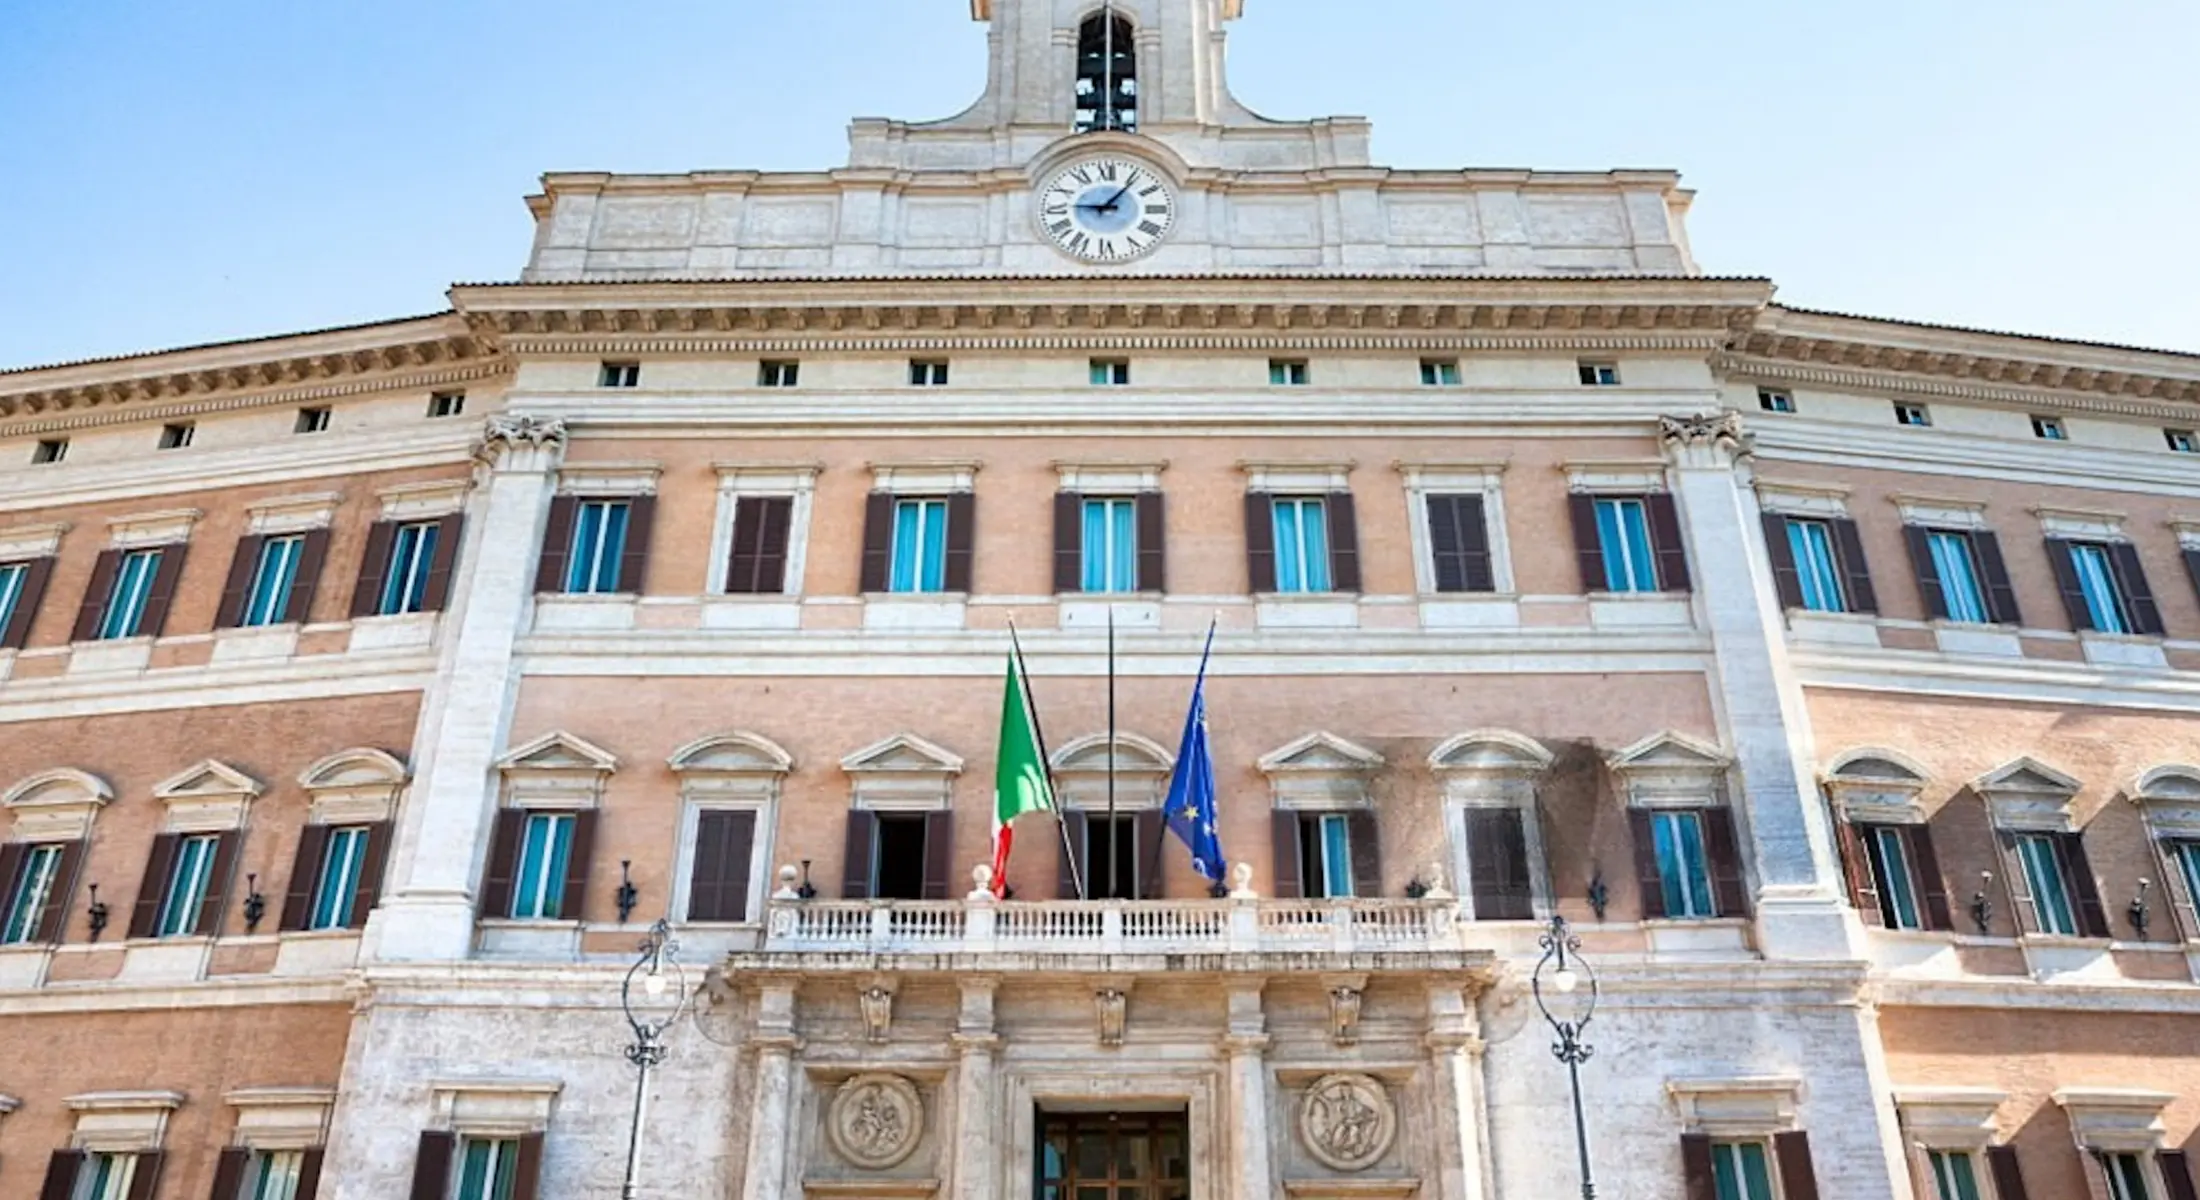
Der Angriff richtete sich gegen die IT-Systeme der Camera dei Deputati, des italienischen Unterhauses im Palazzo Montecitorio. Eine Quelle der Kammer bestätigte der Nachrichtenagentur Reuters am Dienstag, das Parlamentspostfach von Ministerpräsidentin Giorgia Meloni sei eines der Ziele gewesen. Ob tatsächlich auf das Postfach zugegriffen wurde, sagte der Beamte nicht 1.
Das Büro der Regierungschefin teilte umgehend mit, es handle sich nicht um die Adresse, die für die Regierungskommunikation genutzt werde 1 4. Meloni ist als gewählte Abgeordnete Inhaberin eines Parlamentspostfachs; für die Regierungsarbeit nutzt sie nach Darstellung aus Palazzo Chigi eine gesondert geschützte Adresse 5.
Bestätigt sind nach übereinstimmenden Berichten mindestens drei betroffene Abgeordnetenpostfächer. Neben Meloni nennen italienische Medien den Abgeordneten Andrea Delmastro von den regierenden Fratelli d'Italia und den Lega-Abgeordneten Paolo Formentini 2 5. Die Kammerspitze bezeichnet den Vorfall als massiven Angriff auf das gesamte System, der von den Technikern des Hauses unter Kontrolle gehalten wurde; die Verteidigungssysteme hätten dem Ansturm standgehalten 2 3.
Die Angaben stammen überwiegend aus Parlaments- und Regierungskreisen sowie aus Indiskretionen. Eine technische Darstellung des Angriffswegs, der erlangten Zugriffsrechte oder des Umfangs betroffener Systeme liegt öffentlich nicht vor. Auch eine eigene Pressemitteilung der Kammer gab es zunächst nicht.
Ein Angriff in der Nacht – nach Tagen wachsenden Drucks
Der Zugriff erfolgte in der Nacht zum 27. Oktober, nach Darstellung aus Montecitorio im Rahmen einer seit Tagen anhaltenden Welle. Die Kammerverwaltung erklärte:
„Es handelt sich um eine Angelegenheit ohne Notlagecharakter, die sich täglich stellt. Es sind alle Schutzmaßnahmen ergriffen worden, auch in Zusammenarbeit mit der Agenzia per la cybersicurezza nazionale, mit der ein spezifisches Protokoll aktiv ist. Die Maßnahmen können nach üblicher Praxis auch die vorübergehende Deaktivierung einzelner Funktionalitäten der IT-Systeme vorsehen. Es ergibt sich zudem, dass sich seit einigen Tagen gleichartige Angriffsversuche und Druck auf die IT-Systeme auch gegen andere nationale, europäische und internationale Institutionen verstärkt haben.“ 3
Zuvor hatte das Blatt Il Foglio berichtet, neben dem Netzwerk Montecitorios seien auch die Website der Kammer sowie Melonis Postfach betroffen 6. Diese Darstellung ist in der Folge nicht bestätigt worden; die späteren Berichte sprechen von angegriffenen Systemen, deren Abwehr gehalten habe. Für die Bewertung ist der Unterschied wesentlich: Eine überlastete Website ist ein Sichtbarkeitsproblem, ein kompromittiertes Postfach ein Problem für die Vertraulichkeit der Korrespondenz.
Zur Urheberschaft gibt es bislang keine belastbaren Erkenntnisse
Weder die Kammer noch die Regierung, die Nationale Cybersicherheitsbehörde ACN oder die Ermittler haben einen Urheber benannt. In Kreisen der Regierungsmehrheit wird die sogenannte hybride Kriegsführung als Rahmen diskutiert; der Angriff wird in eine Serie von Offensiven gegen Portale und Infrastrukturen anderer Parlamente und EU-Einrichtungen eingeordnet 2. Belege für eine staatliche Steuerung sind damit nicht erbracht.
Die Fachanalyse von Security Affairs warnt ausdrücklich davor, diese These voranzustellen: Eine Attribution verlange technische Beweise, nachrichtendienstliche Erkenntnisse und sorgfältige Prüfung 7. Als Vergleichsfall dient der Angriff auf das Außenministerium am 8. Oktober, eine DDoS-Attacke, die Medien mit pro-russischen Akteuren in Verbindung brachten. Ein DDoS-Angriff und eine Intrusion in Postfächer sind technisch verschiedene Operationen; öffentlich gebe es keine Hinweise auf einen Zusammenhang, schreibt Herausgeber Pierluigi Paganini 7 3.
Ob Daten abgeflossen sind, ist offen
Ob die Angreifer Mails gelesen oder kopiert haben, ist nicht geklärt. Die Reuters-Quelle machte keine Angaben dazu, ob auf Melonis Postfach zugegriffen wurde 1; auch aus der Kammer hieß es nur, es bestehe keine Notlage. Damit bleibt die zentrale Frage unbeantwortet: Handelt es sich um einen abgewehrten Versuch oder um eine bestätigte Kompromittierung mit Datenabfluss?
Sicherheitsfachleute halten die Unterscheidung für entscheidend, weil auch ein scheinbar ungenutztes Konto Aufschlusswert hat. Ein Postfach enthülle Kontakte, Termine und interne Abläufe, Dokumente und persönliche Daten; zudem könne es Ausgangspunkt für weitere Angriffe sein, etwa für Täuschung und gezieltes Phishing gegenüber Kollegen und externen Partnern 7. Vor diesem Hintergrund ist die Einordnung als Alltagsvorgang zwar beruhigend, aber nicht abschließend.
Cyberagentur und Polizei prüfen den Angriff
Die Kammer hat nach eigener Darstellung alle Schutzmaßnahmen aktiviert und arbeitet dabei mit der ACN zusammen, der 2021 gegründeten nationalen Cybersicherheitsbehörde. Zu den Standardverfahren gehört die zeitweise Abschaltung einzelner Netzfunktionen, um betroffene Bereiche zu isolieren und Server zu bereinigen 5.
Parallel laufen die Ermittlungen an. Die Staatsanwaltschaft Rom wartete am Dienstag auf eine erste Meldung der Polizia Postale, der für Cyberkriminalität zuständigen Abteilung der italienischen Post- und Kommunikationspolizei. Auf Grundlage der Akte wollen die Ermittler ein Verfahren wegen unbefugten Zugangs zu einem Informatiksystem eröffnen 5 4. Italienische Staatsanwaltschaften wählen bei Angriffen auf öffentliche Systeme regelmäßig diesen Weg; ein Ermittlungsergebnis ist damit noch nicht verbunden.
Die offizielle Darstellung wirft Fragen auf
Die Formel, derartige Angriffe gehörten zum Alltag, stößt in der Fachöffentlichkeit auf Widerspruch. Die Häufigkeit von Angriffen mache einen einzelnen Vorfall nicht harmlos, schreibt Paganini: Bedeutung entstehe aus dem Ziel, dem erlangten Zugriff, den exponierten Informationen und dem strategischen Kontext. Beruhigung sei Teil seriöser Krisenkommunikation, ersetze aber keine Transparenz – zumal die technische Untersuchung noch laufe 7.
Sinnvoll wären aus seiner Sicht Angaben dazu, welche Systeme betroffen waren, welche Schutzmechanismen griffen, was die Ermittler festgestellt haben und welche Fragen offen sind. Zudem sollte die Verwaltung Zugriffskontrollen, Mehrfaktor-Authentifizierung, die Überwachung von Postfächern und Weiterleitungsregeln prüfen – und ob stillgelegte, aber weiter aktive Konten denselben Schutz genießen wie täglich genutzte 7.
Ob die Angreifer Zugang zur Korrespondenz von Abgeordneten erhielten und ob die Staatsanwaltschaft ein Verfahren eröffnet, dürfte sich in den kommenden Tagen entscheiden. Eine belastbare Antwort darauf, was die Angreifer im Netz des italienischen Parlaments tatsächlich erreicht haben, steht weiterhin aus.