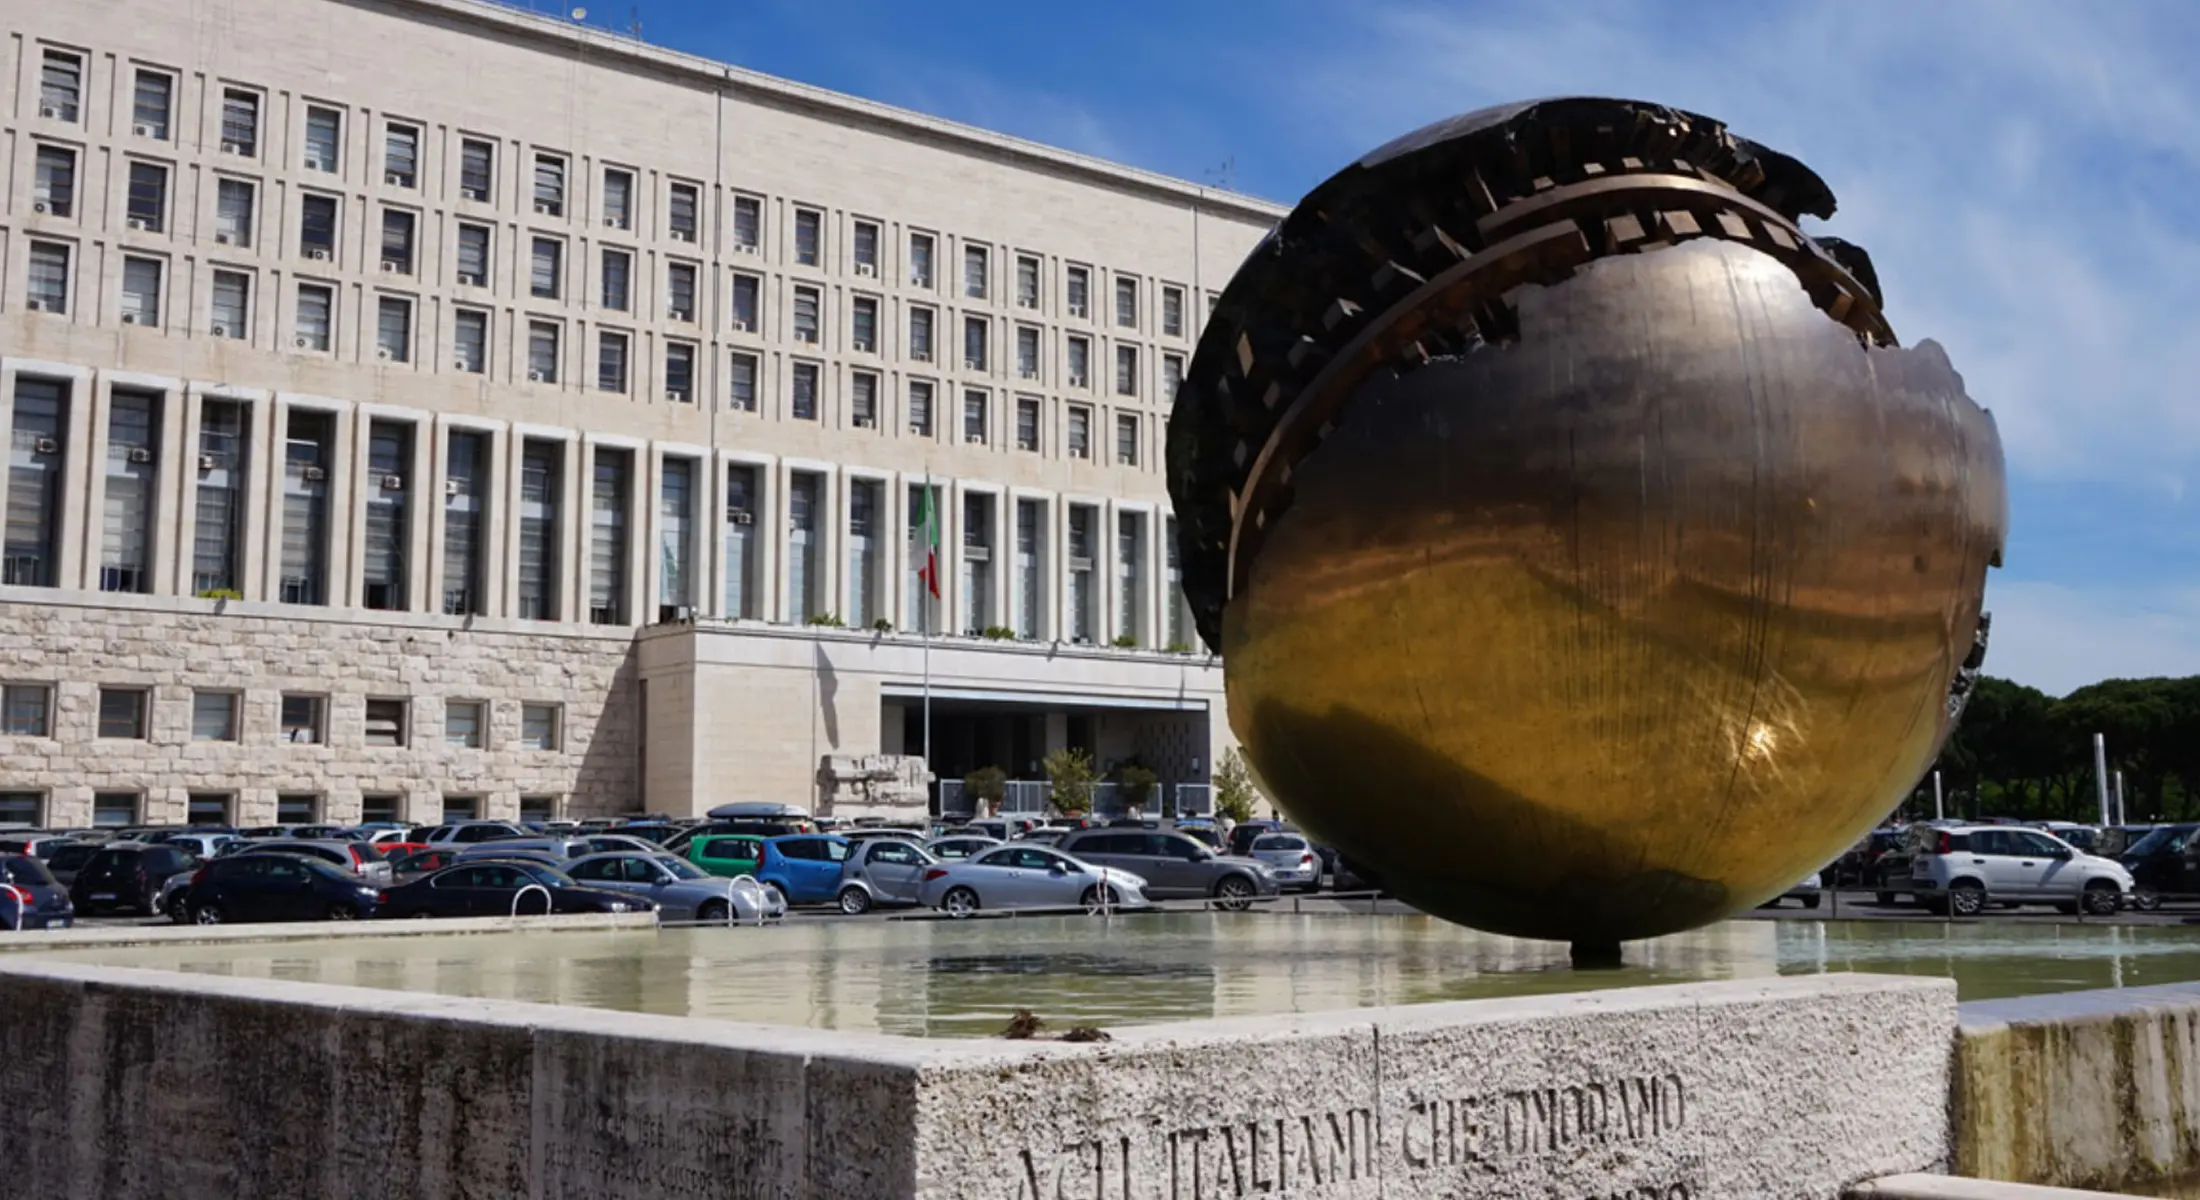
Italiens Außenministerium ist am Donnerstag Opfer eines Cyberangriffs auf seine Website geworden. Nach Angaben des Ministeriums haben die Sicherheitssysteme den Angriff abgemildert, ohne dass es zu Störungen des Dienstbetriebs kam. Vermutet wird hinter der Attacke die prorussische Hackergruppe NoName057(16). Hinweise auf einen Datenabfluss gibt es bislang nicht.
Angriff am Donnerstagmorgen
Am Morgen des 8. Oktober 2026 ist die Website des italienischen Außenministeriums nach eigenen Angaben Ziel eines Cyberangriffs geworden. „Seit heute Morgen ist die Website des Außenministeriums Ziel eines Cyberangriffs, der bislang von den Sicherheitssystemen wirksam abgemildert wurde, ohne Störungen des Dienstbetriebs zu verursachen", heißt es in einer Pressemitteilung der Farnesina, wie das Ministerium in Rom genannt wird [2].
Die Nachrichtenagentur Reuters meldete unter Berufung auf die Erklärung des Ministeriums, die Sicherheitssysteme hätten die Bedrohung erfolgreich abgewehrt; Verdächtige nannte das Ministerium zunächst nicht [1]. Nach ersten Erkenntnissen handelte es sich um eine Distributed-Denial-of-Service-Attacke (DDoS), bei der eine Website mit einer Flut gefälschter Anfragen überlastet wird [3]. Italiens Cyberkriminalitäts-Polizei war am Donnerstag nach Angaben von Euronews mit der laufenden Attacke befasst [3].
Wer dahinter vermutet wird
Das Ministerium selbst machte in seiner Erklärung keine Angaben zu den Urhebern [1]. Am Abend berichteten italienische Nachrichtenagenturen jedoch, der Angriff werde der prorussischen Hackergruppe NoName057(16) zugeschrieben [3]. Auch La Sicilia berichtete, hinter dem Angriff stünden die prorussischen Hacker von Noname057(16) [5].
Die Gruppe hatte sich im März 2022 selbst erklärt und kündigt ihre Ziele über Telegram an [4]. Sie ist für sogenannte Hacktivismus-Kampagnen bekannt, bei denen sie mit DDoS-Angriffen auf digitale Infrastrukturen von Ländern zielt, die als russlandfeindlich gelten. Der Sicherheitsanalyst Pierluigi Paganini verweist auf eine am Donnerstag veröffentlichte Zielliste des mit der Gruppe verbundenen DDoSia-Projekts, auf der neben der Farnesina auch fünf italienische Botschaftsseiten sowie Dienste des Innen- und Verteidigungsministeriums aufgeführt waren [4].
Warum die Abwehr hielt
Das Ministerium erklärte, die Lage werde in Zusammenarbeit mit dem Polo Strategico Nazionale, dem nationalen Cloud-Hub Italiens, und in Abstimmung mit den zuständigen Behörden ständig überwacht [2]. Zudem liefen Analysen der Websites italienischer diplomatischer und konsularischer Vertretungen im Ausland, um mögliche ähnliche Versuche zu prüfen [1] [2].
Außenminister Antonio Tajani verknüpfte die Reaktion mit einer im Vorjahr beschlossenen Reform seines Hauses: „Cybersicherheit ist ein zentrales Element der im vergangenen Jahr verabschiedeten Reform des Außenministeriums. In den vergangenen Monaten haben wir unsere Fähigkeiten zur Prävention, Überwachung und Reaktion auf Bedrohungen gestärkt und alle notwendigen Gegenmaßnahmen ergriffen, auch auf technologischer Ebene", sagte Tajani [2]. Er verwies darauf, dass er dem deutschen Außenminister Johann Wadephul bei dessen jüngstem Besuch in Rom die technischen Möglichkeiten des CSIRT-Lagezentrums erläutert habe [2].
Fachlich gilt eine DDoS-Attacke als vergleichsweise einfache Angriffsform. Sie zielt auf die Verfügbarkeit eines Angebots, nicht auf dessen Datenbestand: Die Seite wird dunkel und kommt wieder zurück [4]. Entscheidend für die Abwehr sind ausreichende Netzkapazität und ein funktionierendes DDoS-Schutzsystem – beides scheint im Fall der Farnesina gegriffen zu haben.
Keine Hinweise auf Datenabfluss
Hinweise auf einen Abfluss von Daten gibt es bislang nicht. Das Ministerium berichtete von keiner Kompromittierung von Systemen oder Inhalten, sondern ausschließlich von einem abgewehrten Verfügbarkeitsangriff [2]. Paganini weist allerdings darauf hin, dass eine solche Attacke auch als Ablenkung dienen kann: Behörden müssten klären, ob es sich um eine reine Störaktion handle oder ob hinter dem Lärm eine komplexere Operation stehe. Solange es keine Belege für eine Intrusion, einen Datendiebstahl oder eine Kompromittierung gebe, könne die DDoS-Aktivität „kaum mehr als eine öffentliche Demonstration der Absicht" sein [4].
Das ist keine Entwarnung, sondern eine Einordnung: Dass bislang kein Datenabfluss gemeldet wurde, ist kein Beweis dafür, dass keiner stattgefunden hat. Die laufenden Untersuchungen und die Prüfung der Auslandsvertretungen sind Teil genau dieser Abklärung.
Politischer Kontext: Rom und Moskau
Der Zeitpunkt des Angriffs fällt in eine angespannte Phase der italienisch-russischen Beziehungen. Nach Darstellung von La Sicilia erfolgte die Attacke ungefähr nach Äußerungen der Sprecherin des russischen Außenministeriums, Maria Sacharowa, die Tajanis jüngste Warnungen vor russischer Einflussnahme auf die bevorstehenden italienischen Parlamentswahlen als „ungesund" und „respektlos" gegenüber den Italienern bezeichnet hatte [5]. Tajani hatte diese Warnungen am 2. September am Rande des informellen Treffens der EU-Außenminister im irischen Wicklow formuliert [5].
Italien hat angekündigt, gemeinsam mit Rumänien und weiteren EU-Mitgliedstaaten bei kommenden europäischen Treffen Vorschläge einzubringen, um die Verantwortlichen für Cyberangriffe – einschließlich jener auf italienische Institutionen – zu benennen [2]. Eine solche offizielle Zuschreibung könnte für Angreifer teurer werden als ein kurzzeitig lahmgelegtes Webangebot.
Die Farnesina war schon mehrfach Ziel. Ende Dezember 2024 legten russische Hacker die Ministeriumswebsite zeitweise lahm [4]. Im Januar 2025 traf es an einem Wochenende Ministerien und Regierungsseiten, Banken sowie die Häfen von Tarent und Triest [4]. Bereits 2017 gab es einen monatelangen Eindringversuch in die Systeme des Ministeriums [4]. Im Juli 2025 störte die von Europol und Eurojust koordinierte Operation Eastwood mehr als 100 Systeme der Gruppe – die Aktivität ist damit aber nicht beendet [5].
Einordnung und Ausblick
Der Angriff auf die Farnesina reiht sich in eine Serie von DDoS-Kampagnen gegen italienische Institutionen ein, die vor allem eines erzeugen: Sichtbarkeit. Technisch sind solche Attacken für einen Staat mit ausreichender Abwehr selten komplex; politisch sind sie ein Signal. Die eigentliche Frage ist, ob der Lärm etwas verdeckt.
Für Italien geht es nun um zwei Dinge: die laufende Prüfung der Auslandsvertretungen abzuschließen und den EU-Vorstoß zur Benennung der Verantwortlichen voranzutreiben. Ob die Zuschreibung an NoName057(16) offiziell bestätigt wird, ist offen – das Ministerium hat sich bislang nicht festgelegt. Klar ist, dass die Abwehr diesmal gehalten hat. Ob das auch für den nächsten, womöglich leiseren Angriff gilt, ist eine andere Frage.