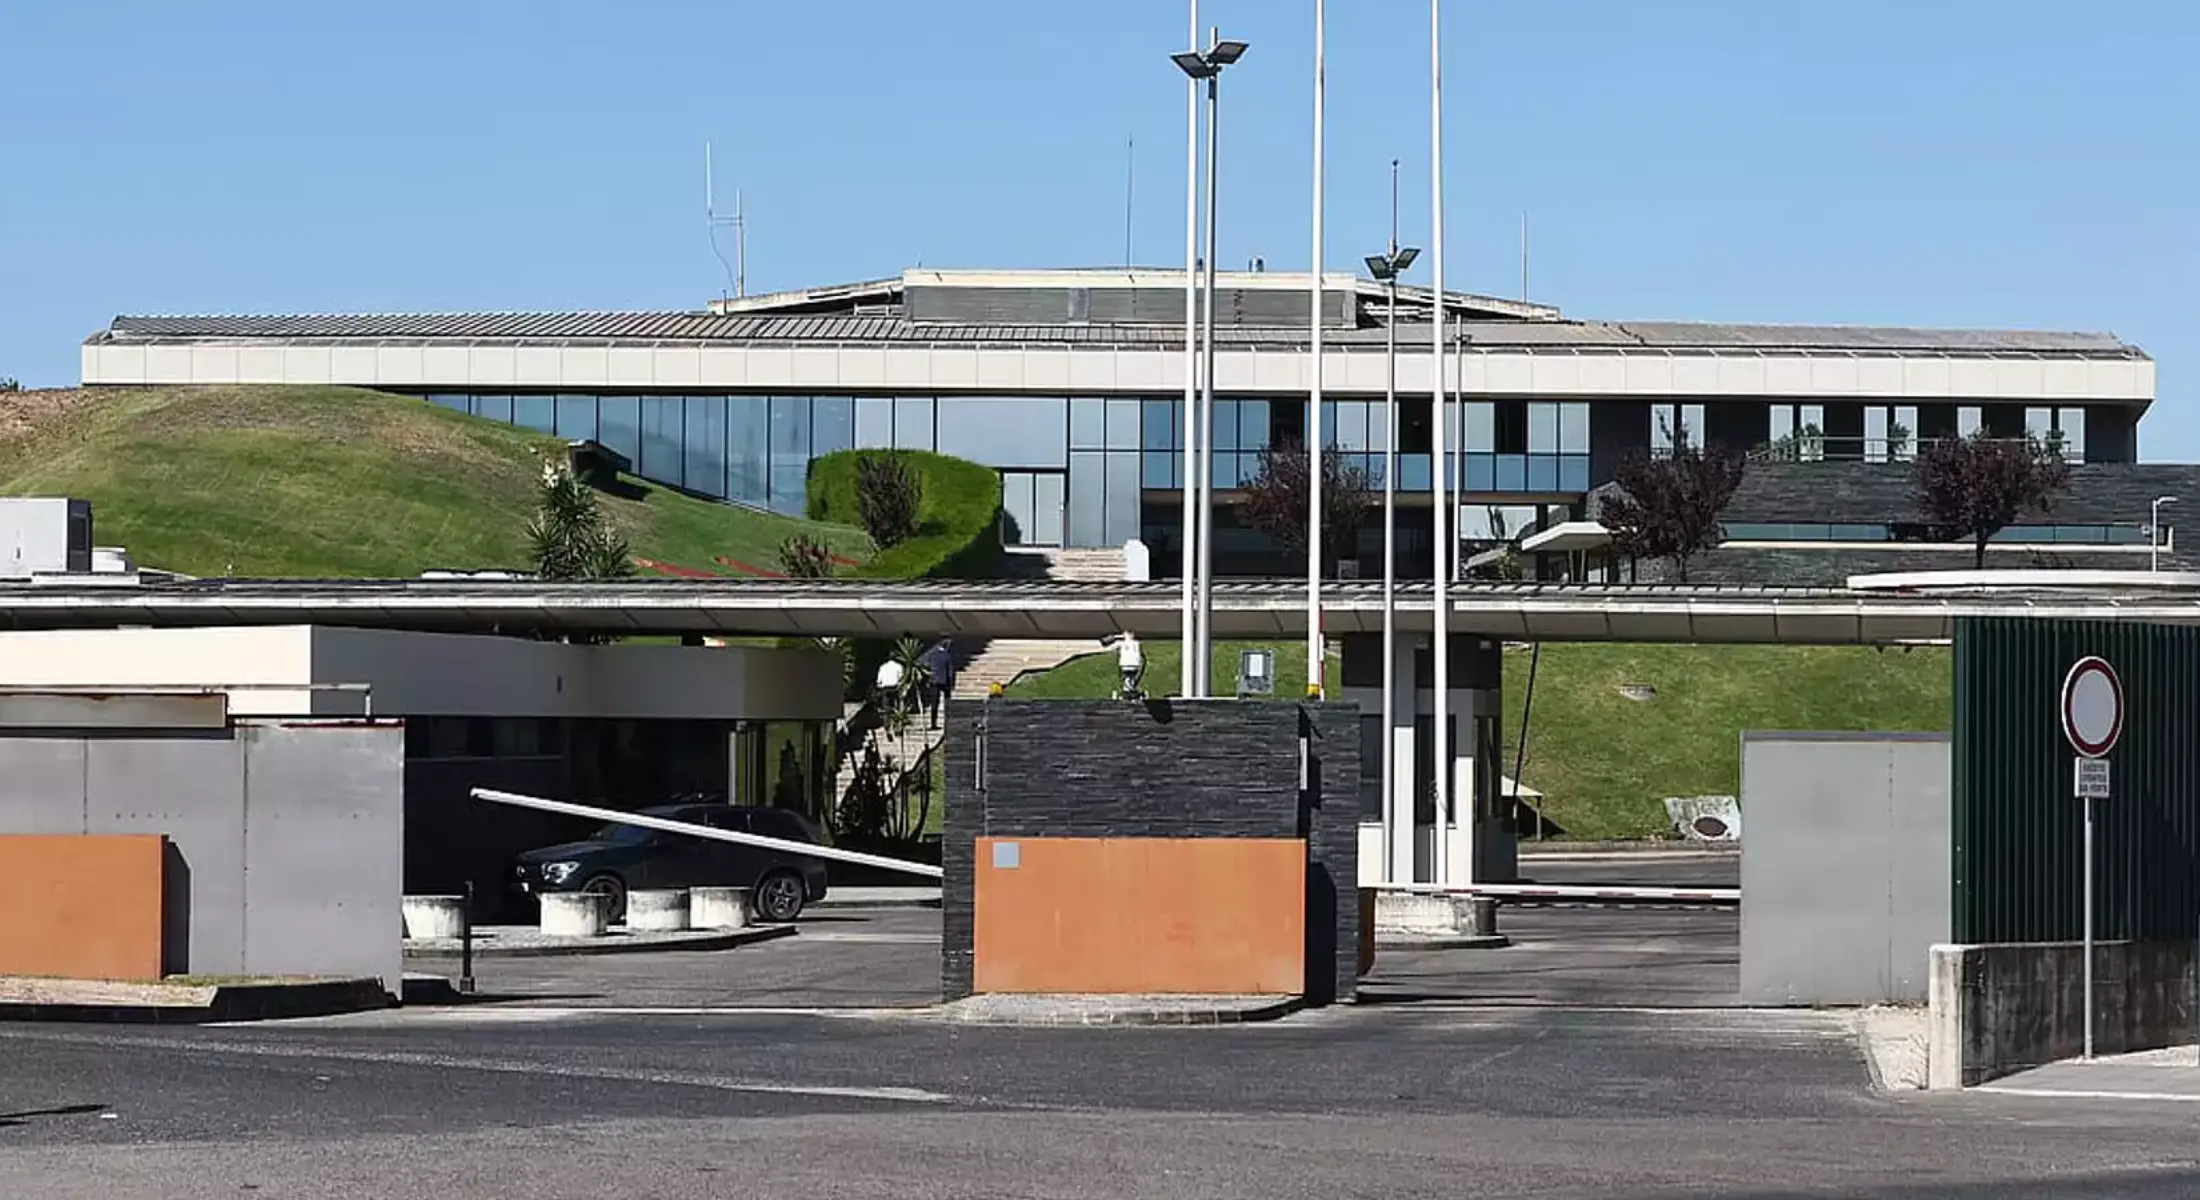
Ein Cyberangriff auf einen IT-Dienstleister hat nicht klassifizierte Daten des portugiesischen Nachrichtendienstes SIRP ins Netz gebracht. Nach Angaben des Dienstes stammen die Daten von einem Entwicklungsserver; betroffen sind Bewerberdaten und die Websites Dutzender weiterer Organisationen. Klassifizierte Informationen seien nicht kompromittiert worden.
Was bislang bekannt ist
Am Mittwoch, dem 7. Oktober 2026, bot ein Unbekannter auf einem einschlägigen Cybercrime-Forum rund 120 Gigabyte Daten zum Verkauf an, die angeblich vom portugiesischen Nachrichtendienstsystem stammen [3] [4]. Als Ziel nannte der Anbieter die Domain sirp.pt; das Material umfasse 312.144 Dateien, darunter 96 Datenbanken, den Quellcode von 180 Websites, interne Dokumente, E-Mails und personenbezogene Daten [3] [4].
Zuerst berichtet hatte die französische Plattform FrenchBreaches, die Datenlecks dokumentiert [2] [4]. Einen Tag später bestätigte das Sistema de Informações da República Portuguesa (SIRP) den Vorfall – allerdings mit einer deutlich anderen Darstellung als der Verkäufer. Die Daten seien über einen Angriff auf den Entwicklungsserver eines Dienstleisters erlangt worden, der 2025 mit der Gestaltung der öffentlichen Websites von SIRP, SIS und SIED beauftragt worden sei [1] [2].
Welche Dienste betroffen sind
Das SIRP ist die Dachstruktur der zivilen portugiesischen Nachrichtendienste. Es koordiniert den Serviço de Informações de Segurança (SIS), zuständig für die innere Sicherheit, und den Serviço de Informações Estratégicas de Defesa (SIED), zuständig für strategische Aufklärung und äußere Sicherheit [4]. Betroffen sind nach Angaben des SIRP ausschließlich die öffentlichen Internetauftritte dieser drei Stellen – nicht ihre operativen Systeme.
Die Server der öffentlichen Websites dieser Dienste sind vollständig von jenen getrennt, die in der Tätigkeit der Dienste genutzt werden.
So zitierte die Nachrichtenagentur Lusa eine offizielle Quelle des SIRP [1]. Es gebe "keinerlei Beweis oder Hinweis auf eine Kompromittierung klassifizierter oder operativer Informationen" [1]. Eine Intrusion in die Infrastruktur des SIRP oder in die Rechenzentren von SIS und SIED habe es nicht gegeben [1]. Der öffentliche Internetauftritt des SIRP sei zudem "nicht Ziel eines Cyberangriffs" gewesen [1].
Welche Daten offengelegt wurden
Nach Einschätzung des SIRP handelt es sich bei den das SIRP betreffenden Daten um "einige Elemente eines begrenzten Satzes von Bewerbungen", die der 2025 beauftragte Dienstleister auf eine eigene Instanz übertragen habe [1]. Genau diese Bewerberdaten sind der heikelste Teil des Vorfalls.
FrenchBreaches analysierte eine Stichprobe von rund 1.000 Datensätzen und fand Namen, Ausweisnummern, Steuernummern (NIF), Telefonnummern, Geburtsdaten, Geschlecht, E-Mail-Adressen, Postanschriften und Staatsangehörigkeiten [2] [4]. Hinzu kommen Angaben zu Ausbildung, Berufserfahrung, Führerscheinen, Sprachkenntnissen, Kompetenzen und angestrebten Positionen sowie Verweise auf Lebensläufe und weitere von Bewerbern eingereichte Dokumente [2] [4].
Laut Euronews betraf der vorangegangene Auswahlprozess 108 Stellen in verschiedenen Laufbahnen, darunter Offiziere des Informationsdienstes [2]. Es sind demnach die Daten genau dieser Bewerbungen, die abgeflossen sein sollen [2].
Der Angriffspunkt: ein externer Dienstleister
Der Fall ist damit in erster Linie ein Problem der Lieferkette. Nach Recherchen der Wochenzeitung Expresso handelt es sich bei dem betroffenen Unternehmen um die Agentur WidgiLabs, die 2025 die Websites von SIRP, SIS und SIED gestaltete und personenbezogene Daten von Bewerbern auf einen Testserver kopierte [5]. Expresso wirft die Frage auf, wie ein externer Dienstleister überhaupt Zugriff auf reale Bewerberdaten für nachrichtendienstliche Positionen haben konnte [5].
Das SIRP erklärte, der Vorfall sei von dem betroffenen Unternehmen selbst gemeldet worden; man habe alle Maßnahmen zur Eindämmung ergriffen und die Fakten der Generalstaatsanwaltschaft (Procuradoria-Geral da República) übergeben [1]. Die Ermittlungen laufen.
Wer hinter dem Angriff steckt
Öffentlich zugeschrieben ist der Angriff bislang niemandem. Nach derzeitigem Kenntnisstand handelt es sich um einen nicht identifizierten Kriminellen, der die Daten auf einem Untergrundforum zum Verkauf anbietet – nicht um eine offiziell benannte Gruppe oder einen Staat [3] [4]. Die Angaben des Verkäufers zu Umfang und Herkunft der Daten sind bislang nicht unabhängig bestätigt [3].
Das schließt eine staatliche Urheberschaft nicht aus, belegt sie aber auch nicht. Portugal steht seit Monaten im Fokus ausländischer Cyberoperationen: Im März 2026 warnte der Inlandsnachrichtendienst SIS vor einer globalen Kampagne staatlich unterstützter Angreifer auf WhatsApp- und Signal-Konten von Regierungsvertretern, Diplomaten und Militärangehörigen [6]. Im April 2026 meldeten die portugiesischen Dienste eine mutmaßlich russische Cyber-Spionagekampagne gegen Router und kritische Infrastruktur [7]. Einen Zusammenhang mit dem aktuellen Vorfall belegen diese Warnungen nicht.
Was das für die nationale Sicherheit bedeutet
Auch wenn keine klassifizierten Informationen abgeflossen sein sollen, ist der Vorfall sicherheitspolitisch heikel. Bewerberdaten von Nachrichtendiensten sind sensibel: Sie erlauben Rückschlüsse darauf, wer sich für eine Tätigkeit im verdeckten Bereich interessiert, und eröffnen Angriffsflächen für Erpressung, Anwerbung oder gezielte Desinformation. Hinzu kommt der Quellcode von Websites, der Einblicke in eingesetzte Systeme und Anwendungen geben kann [3].
Der Fall reiht sich in eine angespannte Lage ein. Nach Daten von Check Point Research verzeichnete Portugal im September 2026 durchschnittlich 3.181 Cyberangriffe pro Woche und Organisation – 61 Prozent mehr als im Vorjahresmonat [9]. Im Microsoft Digital Defence Report belegte das Land im ersten Halbjahr 2026 weltweit Rang 55 und in Europa Rang 19 bei der Exposition gegenüber Cyberkriminalität [8]. Bereits im Juli 2026 waren persönliche Daten von Regierungsmitgliedern und Hunderttausenden Portugiesen auf Online-Plattformen aufgetaucht [2].
Einordnung und Ausblick
Der Vorfall zeigt ein strukturelles Muster: Nicht die hochgesicherten Kernsysteme der Nachrichtendienste wurden angegriffen, sondern die vergleichsweise offene Peripherie – die öffentlichen Websites und der Testserver eines beauftragten Dienstleisters. Genau dort treffen sensible Daten auf schwächere Schutzmaßnahmen.
Für das SIRP steht die Bewertung des Schadens noch aus; die Staatsanwaltschaft ermittelt [1]. Offen ist, ob und wann die Behörden den tatsächlichen Umfang der abgeflossenen Daten bestätigen. Ebenso offen ist, ob der Verkauf im Untergrund tatsächlich zustande kommt. Klar ist, dass die Frage der Vergabe und Kontrolle von IT-Aufträgen an externe Firmen – gerade bei sicherheitsrelevanten Stellen – nach diesem Fall erneut auf der Tagesordnung steht.