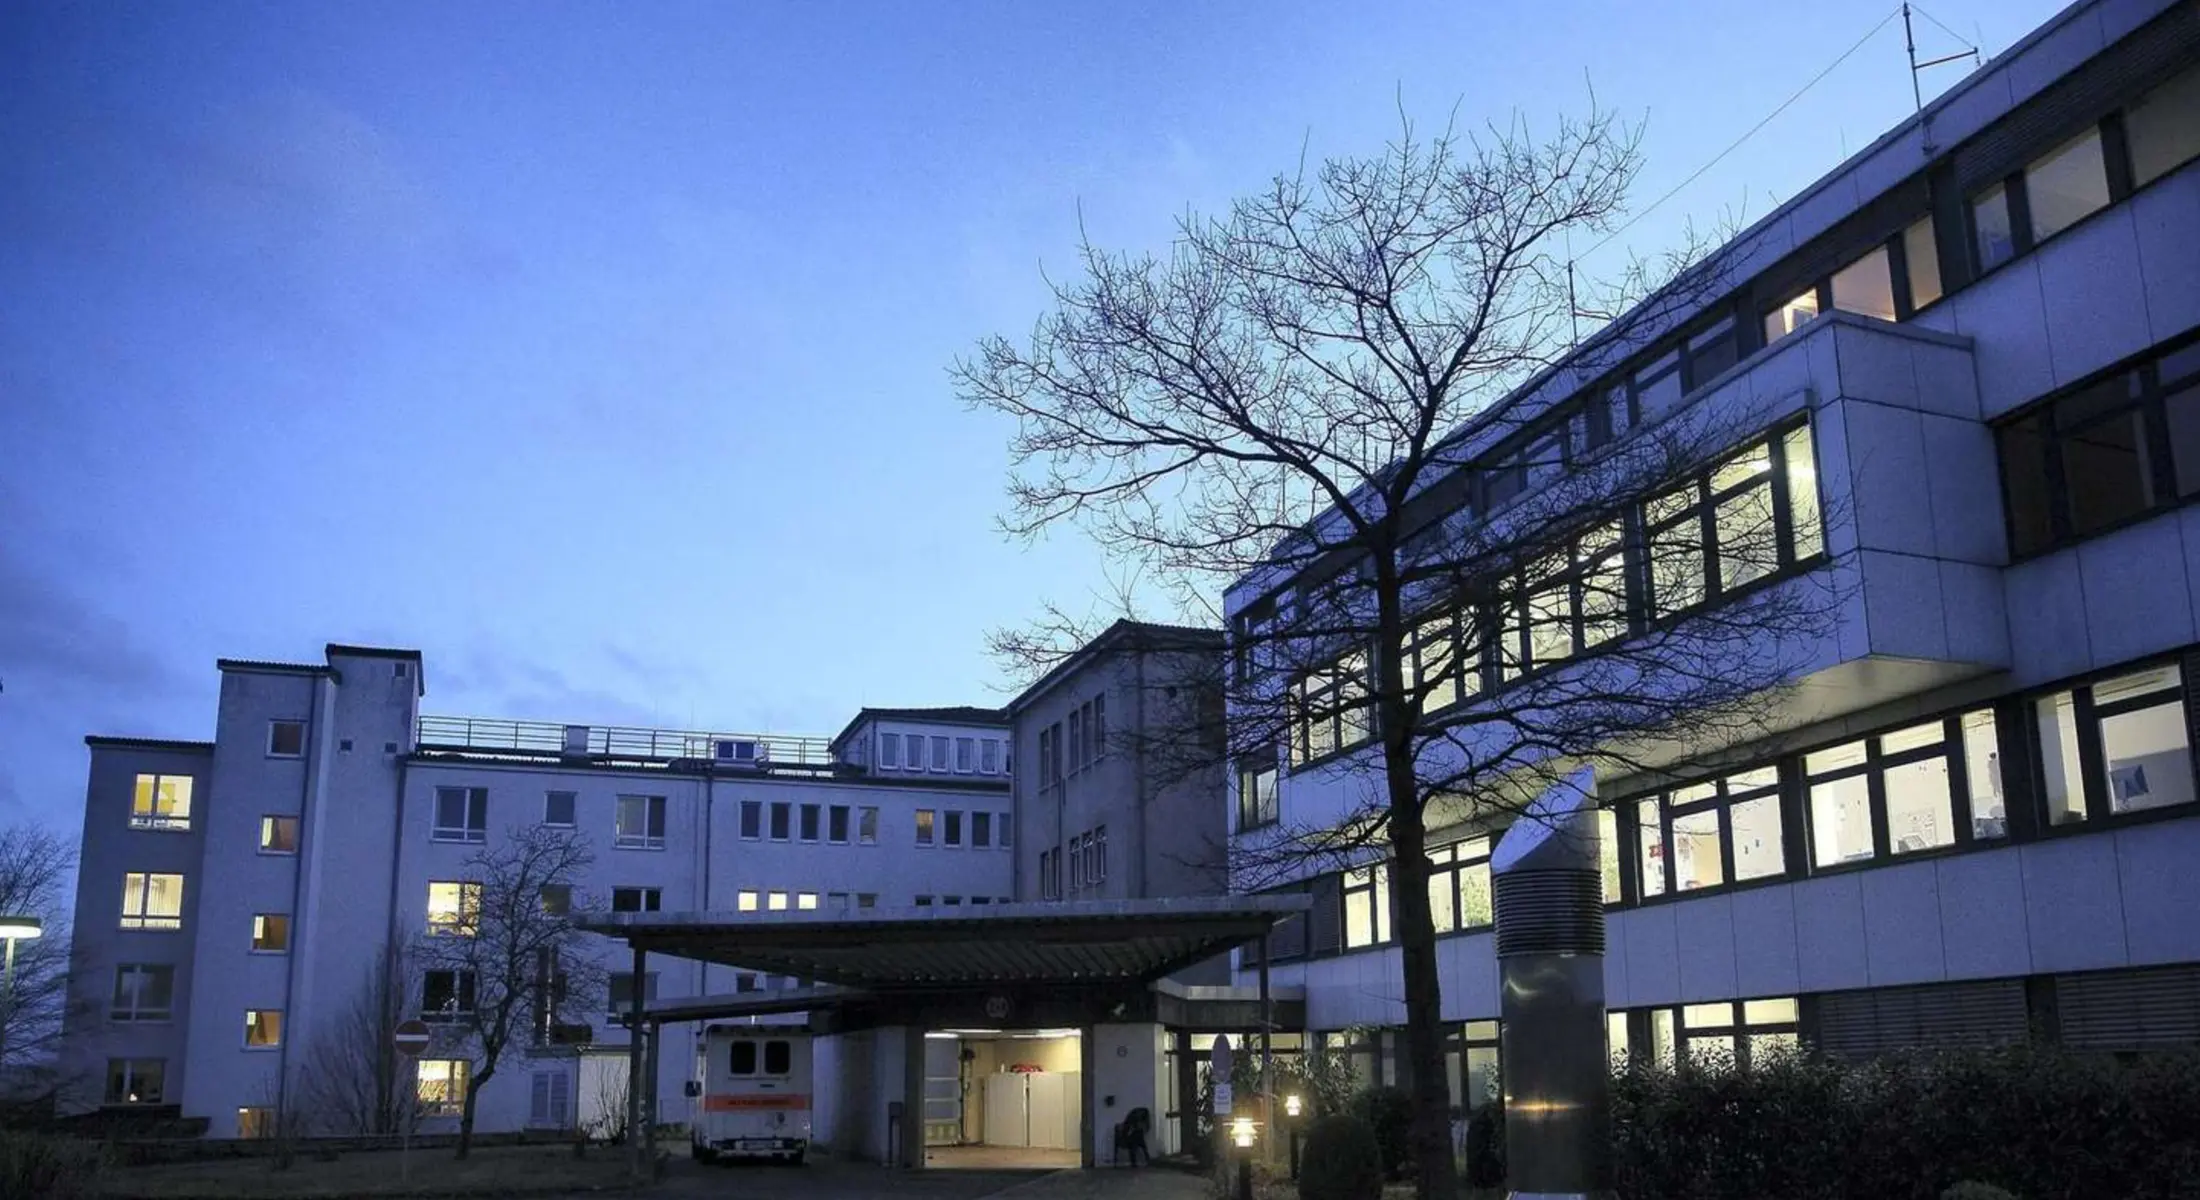
Die Kreiskliniken Kassel sind Ziel eines kriminellen Cyberangriffs geworden. Der Eigenbetrieb des Landkreises Kassel teilte den Vorfall am Donnerstagabend mit; der Angriff sei früh erkannt worden, die Notfallpläne hätten gegriffen. An beiden Standorten Hofgeismar und Wolfhagen läuft die Patientenversorgung nach Angaben der Kliniken uneingeschränkt weiter. Ob personenbezogene Daten abgeflossen sind, ist noch unklar.
Was bislang bekannt ist
Die Kreiskliniken Kassel sind nach Angaben des Landkreises Kassel Ziel eines „kriminellen Cyber-Angriffs" geworden. Der Eigenbetrieb der beiden Krankenhäuser in Hofgeismar und Wolfhagen teilte den Vorfall am Donnerstagabend mit [1] [2]. Betriebsleiter Silvan Uick erklärte, der Angriff sei früh erkannt worden: „Wir haben den Angriff frühzeitig erkannt, unsere Notfallpläne haben gegriffen und wir haben sofort Sicherheitsmaßnahmen ergriffen" [1].
Zur Aufarbeitung hat der Betreiber externe Cyber-Security-Spezialisten hinzugezogen. Sie sollen den Hergang des Angriffs analysieren und die Kliniken bei der Bewältigung der Folgen unterstützen [1] [2]. Der Landkreis kündigte an, die Öffentlichkeit weiter regelmäßig zu informieren.
Welche Systeme betroffen sind – und welche nicht
Welche konkreten IT-Systeme die Angreifer kompromittiert haben, hat der Landkreis bislang nicht öffentlich gemacht. Die Mitteilung lässt jedoch erkennen, dass die klinische Kerninfrastruktur offenbar nicht dauerhaft beeinträchtigt wurde. Die Kreiskliniken seien an beiden Standorten im Bereich der Patientenbetreuung „vollständig arbeitsfähig", hieß es. Die Aufnahme von Patienten, deren Versorgung und die regulären betrieblichen Abläufe seien von dem Vorfall nicht betroffen [1] [2].
Auch die telefonische Erreichbarkeit der Kliniken sowie der E-Mail-Austausch seien „zuverlässig und sicher gewährleistet" [1]. Damit unterscheidet sich der Fall von schweren Klinikangriffen, bei denen Notaufnahmen abgemeldet, Operationen verschoben und Patienten in andere Häuser verlegt werden müssen. Ob die Angreifer tatsächlich nur Randbereiche der IT trafen oder ob die früh eingeleiteten Gegenmaßnahmen eine Ausbreitung verhinderten, ist öffentlich nicht zu klären.
Meldungen an BSI, Datenschutzaufsicht und Landeskriminalamt
Der Vorfall wurde nach Angaben des Landkreises unverzüglich dem Hessischen Datenschutzbeauftragten und dem Bundesamt für Sicherheit in der Informationstechnik (BSI) gemeldet. Zudem sei das Hessische Landeskriminalamt (HLKA) informiert und Strafanzeige erstattet worden [1] [2].
Im Zentrum der Untersuchungen steht die Frage, ob personenbezogene Daten abgeflossen sind. Deren Prüfung habe „oberste Priorität", teilte der Betreiber mit. Uick dämpfte zugleich Erwartungen an schnelle Ergebnisse:
„Auch wenn wir uns hier schnelle Ergebnisse wünschen, müssen die entsprechenden Vorgänge mit der gebotenen Sorgfalt umgesetzt werden. Eine abschließende Auskunft zum Thema Datenabfluss ist daher leider noch nicht möglich." [1]
Sobald belastbare Erkenntnisse vorliegen, wollen die Kreiskliniken Betroffene proaktiv informieren. Parallel seien bereits „umfassende Erstmaßnahmen" ergriffen worden, um die IT-Systeme weiter zu härten; weitere mittel- und langfristige Maßnahmen seien geplant [1] [2].
Keine Hinweise auf Täter oder Ransomware-Gruppe
Hinweise auf die Urheber des Angriffs gibt es bislang nicht. Weder der Landkreis noch die Ermittlungsbehörden haben eine Tätergruppe benannt, und eine öffentliche Bekenntnis- oder Erpressernachricht einer Ransomware-Bande ist nicht bekannt [1] [2]. Angesichts laufender Ermittlungen ist das nicht ungewöhnlich: Attributionen nehmen Behörden häufig erst nach Abschluss der forensischen Analyse vor.
In der Vergangenheit haben Kriminelle bei Angriffen auf den Gesundheitssektor zunehmend auf doppelte Erpressung gesetzt – also Datenverschlüsselung kombiniert mit dem Diebstahl sensibler Patientendaten. Ein Beispiel ist der Angriff auf den Klinik-Abrechnungsdienstleister Unimed im April 2026, bei dem Daten Zehntausender Patienten erbeutet wurden und die Angreifer nach Einschätzung des Unternehmens die vollständige Verschlüsselung des Systems planten [5]. Ob im Fall der Kreiskliniken ein vergleichbares Vorgehen vorliegt, ist offen.
Einordnung: Eine Region mit mehreren Vorfällen
Der Angriff auf die Kreiskliniken reiht sich in eine Serie von IT-Sicherheitsvorfällen im Raum Kassel ein. Bereits im Februar 2026 waren die kommunalen Eigenbetriebe Abfallentsorgung Kreis Kassel (AKK) und Jugend- und Freizeiteinrichtungen (JUFKK) Ziel eines kriminellen Cyberangriffs. Damals blieben dank funktionsfähiger Datensicherungen die meisten Systeme nutzbar; Einschränkungen gab es bei der E-Mail-Kommunikation und einzelnen Kontaktformularen. Der Kreis erstattete Strafanzeige, Hinweise auf betroffene personenbezogene Daten gab es nach damaligem Kenntnisstand nicht [3].
Im September 2026 traf es die Kasseler Verkehrs- und Versorgungs-GmbH (KVV). Unbekannte schleusten Schadcode in mehrere Internetauftritte ein, darunter kvvks.de, kvg.de und Seiten der Bäder. Nutzer, die Aufforderungen zur Installation von Software folgten, könnten Schadsoftware auf ihre privaten Geräte geladen haben. Die eigentlichen IT-Systeme der KVV-Gruppe waren nach damaligem Stand nicht betroffen [4].
Krankenhäuser gelten als besonders sensibles Ziel, weil ein Ausfall der IT unmittelbar die Versorgungssicherheit berührt. Das BSI und Sicherheitsforscher warnen seit Jahren, dass Kliniken wegen knapper IT-Budgets und der hohen Zahl vernetzter Medizingeräte attraktiv für Erpresser sind [5].
Ausblick
Für die Kreiskliniken steht in den kommenden Tagen und Wochen die forensische Aufarbeitung im Vordergrund. Zwei Fragen dürften dabei entscheidend sein: ob tatsächlich Patientendaten abgeflossen sind und wie die Angreifer in die Systeme gelangen konnten. Beide Antworten haben nicht nur für die betroffenen Häuser Bedeutung, sondern auch für die Frage, wie widerstandsfähig die IT kleinerer kommunaler Kliniken insgesamt ist.
Hinzu kommt eine wirtschaftliche Komponente: Die Kreiskliniken Kassel sind ein hochdefizitärer Eigenbetrieb des Landkreises. Ein Zukunftskonzept sieht vor, die Standorte Hofgeismar und Wolfhagen zu erhalten und neu zu bauen – abhängig von der noch ausstehenden Krankenhausreform [6]. Investitionen in IT-Sicherheit konkurrieren damit mit knappen Budgets. Der aktuelle Vorfall dürfte diese Abwägung zusätzlich verschärfen.