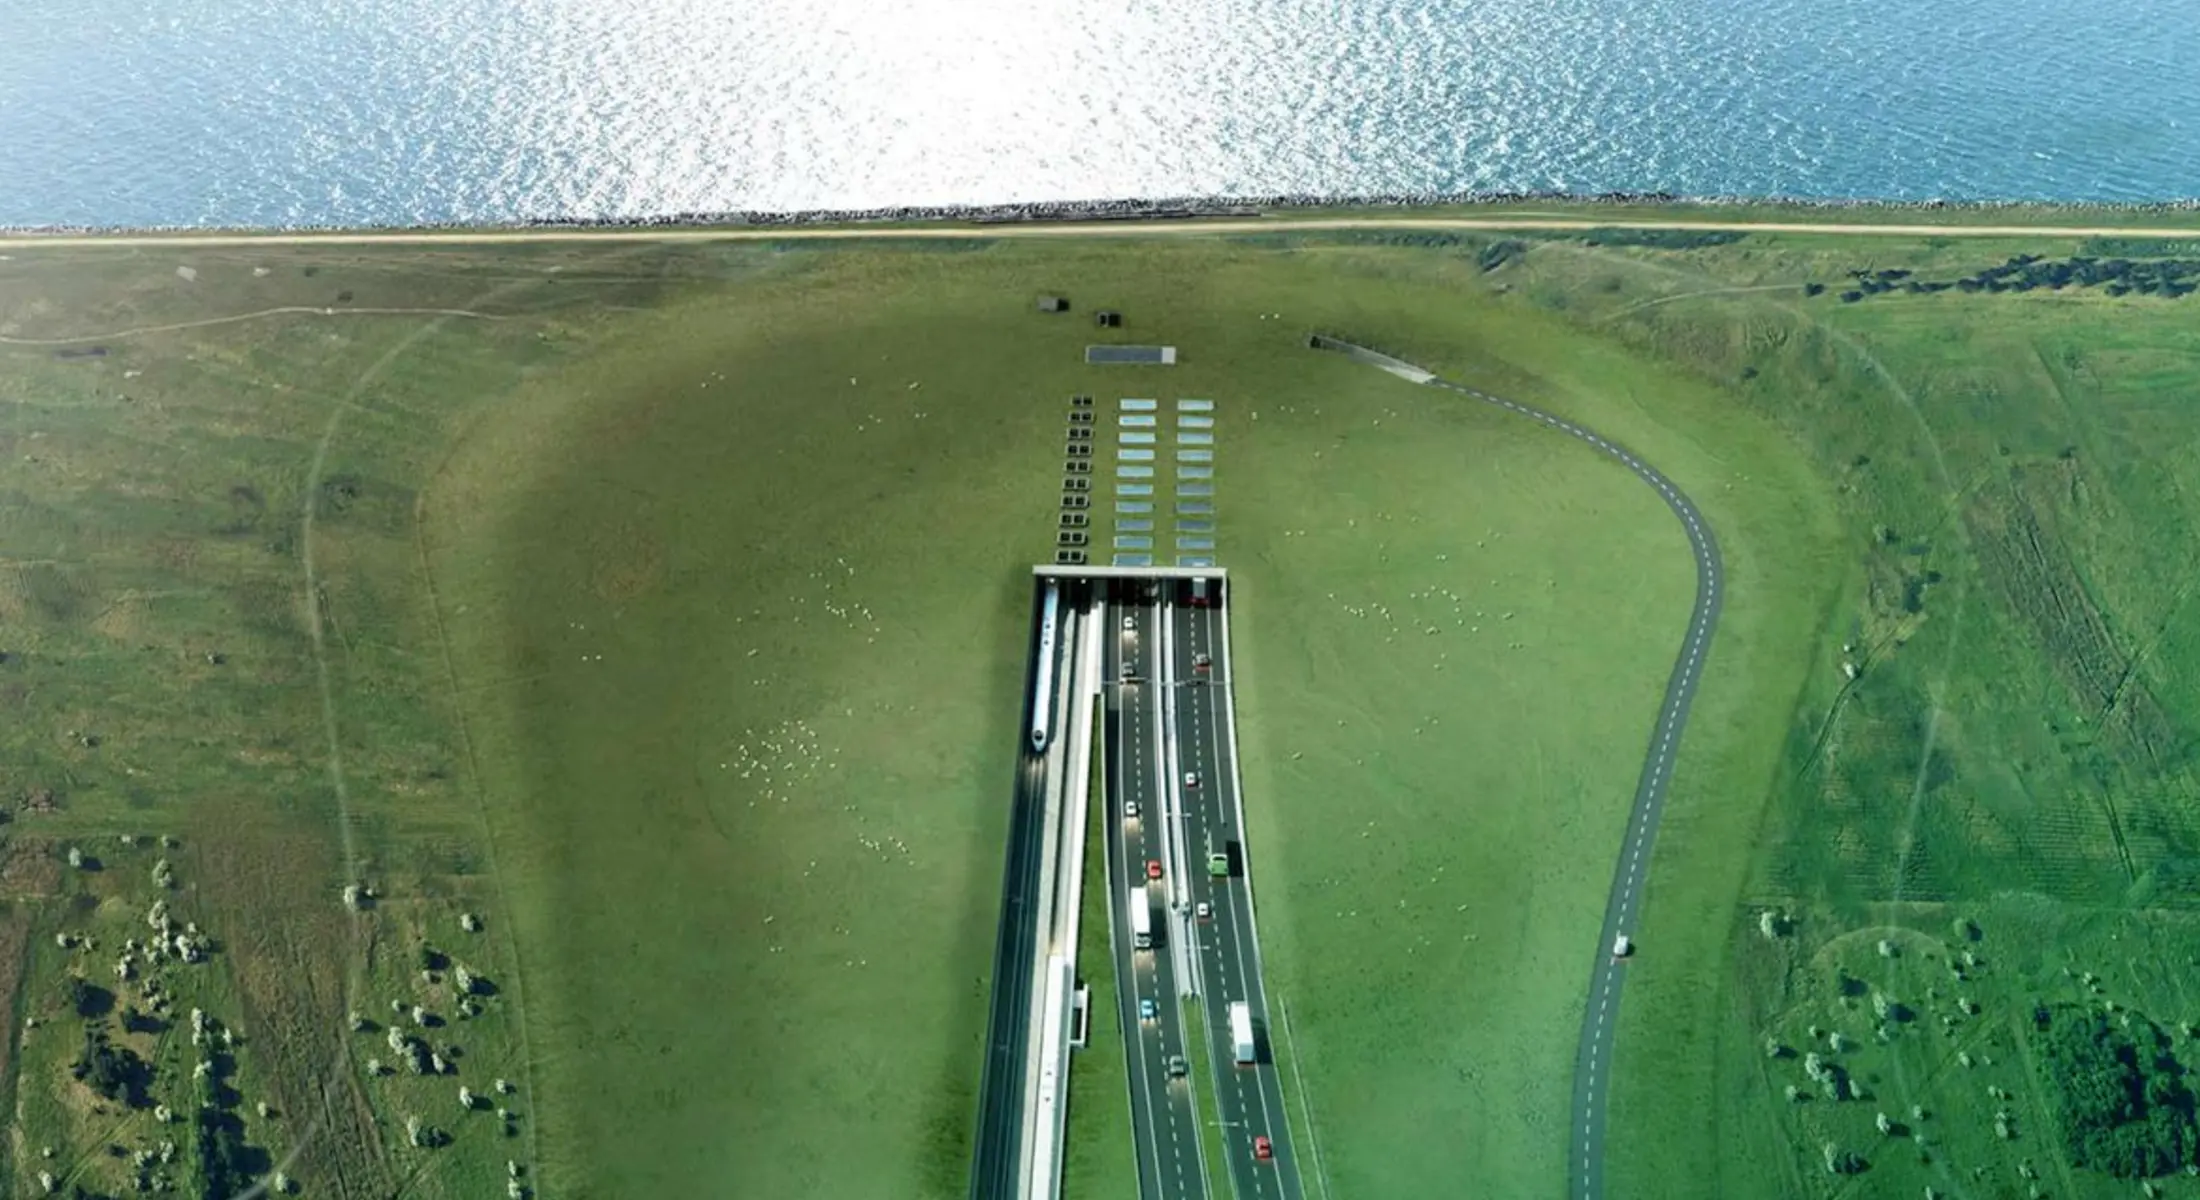
Der Fehmarnbelt-Tunnel zwischen Dänemark und Deutschland ist eines der größten Infrastrukturprojekte Europas. Am Montag traf ein Cyberangriff den Hauptauftragnehmer FLC. Zentrale IT-Systeme fielen aus, Zutrittskarten funktionierten nicht mehr, mehrere Schiffe lagen still. Die Projektgesellschaft hält sich mit Details zurück – und die Frage nach den Urhebern ist offen.
Ein Angriff auf den Hauptauftragnehmer
Der Fehmarnbelt-Tunnel ist das größte Infrastrukturvorhaben Dänemarks und eines der größten Bauprojekte Europas [7]. Am Montag, dem 12. Oktober, traf ein Cyberangriff den Hauptauftragnehmer Femern Link Contractors (FLC). Nach Angaben der dänischen Fachpublikation Ingeniøren wurden die IT-Systeme des Projekts in den frühen Morgenstunden getroffen, mehrere zentrale Systeme fielen aus [2]. Am Dienstag berichtete der NDR, die Baustelle sei lahmgelegt [1].
Öffentlich bestätigt wurde der Vorfall am Dienstag, dem 13. Oktober, von der staatlichen dänischen Projektgesellschaft Femern A/S, die zum Staatsunternehmen Sund & Bælt gehört. "Unser Auftragnehmer FLC hat uns darüber informiert, dass er von einem Cyberangriff betroffen ist. Wir stehen hierzu im Austausch mit FLC", sagte eine Sprecherin [4] [6]. In der offiziellen Mitteilung heißt es knapper, man habe "zum jetzigen Zeitpunkt keine weiteren Informationen" [3]. Zuerst berichtet hatte die "Bild" [4].
Wer getroffen wurde: FLC und das Konsortium
FLC steht für Femern Link Contractors, ein europäisches Konsortium, das den rund 18 Kilometer langen Absenktunnel gemeinsam mit einem zweiten Konsortium baut [4]. Beteiligt sind nach NDR-Angaben die Per Aarsleff Holding (Dänemark), VINCI Construction Grands Projets und Solétanche-Bachy International (beide Frankreich), Wayss & Freytag Ingenieurbau und die Max Bögl Stiftung & Co. KG (beide Deutschland), CFE (Belgien) sowie BAM Infra und BAM International (Niederlande) [1].
Betroffen ist damit nicht der Bauherr, sondern ein privates Baukonsortium – ein Unterschied, der für Haftungs- und Meldepflichten relevant ist. Femern A/S ist Auftraggeberin und Eigentümerin des Bauwerks; die IT des Konsortiums gehört zur Lieferkette des Projekts.
Welche Systeme betroffen waren
Der dänische Sender TV2 sprach von einem "umfassenden Angriff". Demnach nutzten die Angreifer eine Sicherheitslücke, die Zugang zu allen IT-Systemen ermöglichte [1]. Medien berichteten, Arbeitsabläufe auf der Baustelle seien gestört gewesen, Zutrittskarten hätten nicht mehr funktioniert [1]. Nach Informationen der "Lolland-Falsters Folketidende" schlug der Angriff "zentrale Systeme" aus und hatte "spürbare Folgen für die Arbeit an dem Milliardenbauwerk" [5].
Ingeniøren berichtete zudem, mehrere Schiffe hätten stillgelegen, und Mitarbeiter seien angewiesen worden, sich von ihren Computern fernzuhalten [2]. Das deutet auf eine breit angelegte Absicherung hin: Laufen Zutrittskontrolle, Kommunikation und Logistik über dieselbe Infrastruktur, kann ein einzelner Einstiegspunkt den Betrieb einer ganzen Baustelle ausbremsen.
Wie lange die Arbeiten ruhen
Zur Dauer gibt es bislang keine belastbaren Angaben. Die Projektgesellschaft kündigte an, am Mittwoch womöglich weitere Informationen vorzulegen [4]. Das zuständige dänische Ministerium hielt sich zunächst zurück [1]. Ob es sich um einen Ransomware-Angriff handelt, ob Daten abgeflossen sind und ob Lösegeld gefordert wurde, ist öffentlich nicht bekannt.
Klar ist bislang nur: Die Arbeiten auf der Baustelle in Rødbyhavn auf Lolland kamen zum Erliegen. Ob und in welchem Umfang der Zeitplan des Projekts betroffen ist, lässt sich derzeit nicht seriös abschätzen.
Wer dahinter steckt
Zu den Urhebern gibt es keine belastbaren Hinweise. Weder die Projektgesellschaft noch dänische Behörden haben eine Gruppierung oder einen Staat benannt. Angesichts der Vorgeschichte in der Region ist die Versuchung groß, den Angriff geopolitischen Akteuren zuzuschreiben – belegt ist das nicht.
Für den breiteren Kontext relevant ist die Bedrohungslage in Schleswig-Holstein: Nach Angaben der Landesregierung wurde die digitale Infrastruktur des Landes seit Beginn der Legislaturperiode 2022 insgesamt 123 Mal angegriffen. Bei den DDoS-Attacken bekannten sich überwiegend Gruppierungen wie "NoName057(16)" und "Overflame" zu den Taten, die mutmaßlich als Unterstützer der Russischen Föderation handeln; die Herkunft vieler Täter ließ sich laut Landesregierung allerdings nicht zweifelsfrei feststellen [8]. Eine direkte Verbindung zum Fehmarnbelt-Vorfall ist damit nicht hergestellt – und sollte auch nicht konstruiert werden.
Ein Projekt, das ohnehin hinter dem Plan liegt
Der Tunnel soll Rødbyhavn auf Lolland mit Puttgarden auf Fehmarn verbinden. Die Fahrzeit zwischen Hamburg und Kopenhagen soll sich mit dem Zug auf rund zweieinhalb Stunden verkürzen [4]; zwischen Dänemark und Deutschland wären es sieben Minuten per Bahn und zehn Minuten per Auto [5]. Gebaut wird seit 2020 auf dänischer und seit 2021 auf deutscher Seite [5].
Der Zeitplan ist bereits mehrfach gerissen. Ursprünglich sollte die Verbindung 2029 stehen; später war 2031 angepeilt, auch dieser Termin wurde Anfang 2026 verworfen [1] [4]. Im Mai 2026 kündigte Sund & Bælt an, die Querung in zwei Etappen zu eröffnen – zuerst die Straßen-, dann die Bahnverbindung [5]. Einen neuen Eröffnungstermin gibt es bislang nicht [1]. Im August 2026 wurde das dritte von insgesamt 89 Tunnelelementen abgesenkt [1].
Als Gründe für die Verzögerungen nennt das Bundesverkehrsministerium unter anderem die Inflation, die angespannte Lage in der Baubranche und zusätzliche Bauvorhaben wie den Fehmarnsund-Tunnel. Der Bundesrechnungshof geht inzwischen von deutlich höheren Ausgaben für die deutsche Hinterlandanbindung aus als bislang erwartet [1]. Die Kosten des Gesamtprojekts beziffert Ingeniøren mit bislang 67 Milliarden dänischen Kronen; Sund & Bælt hat bereits angekündigt, dass es teurer wird [2].
Einordnung: Ein Angriff mit Symbolkraft
Der Vorfall trifft ein Projekt, das für die europäische Verkehrspolitik und die deutsch-dänische Zusammenarbeit steht – und er trifft es an einer Stelle, die bei der Digitalisierung von Großbaustellen typischerweise zuletzt gehärtet wird: in der IT eines Baukonsortiums, nicht in der Leitwarte eines Betreibers.
Für die Beteiligten ergeben sich daraus mehrere offene Fragen. Erstens: Wie tief sind die Angreifer in die Systeme eingedrungen, und sind Daten abgeflossen? Zweitens: Welche Meldepflichten greifen – und wurden sie erfüllt? Drittens: Wie lange dauert die Wiederherstellung, und was kostet der Stillstand?
Für die Branche ist der Fall ein weiteres Beispiel dafür, dass Bauprojekte dieser Größenordnung längst Teil der kritischen Infrastruktur sind, ohne dass ihre IT-Sicherheit durchgängig auf diesem Niveau organisiert wäre. Ob der Fehmarnbelt-Vorfall den Zeitplan des Tunnels verschiebt, wird sich erst zeigen, wenn die Projektgesellschaft Zahlen vorlegt. Dass er die Debatte über die Resilienz europäischer Großprojekte befeuern wird, ist dagegen schon jetzt absehbar.