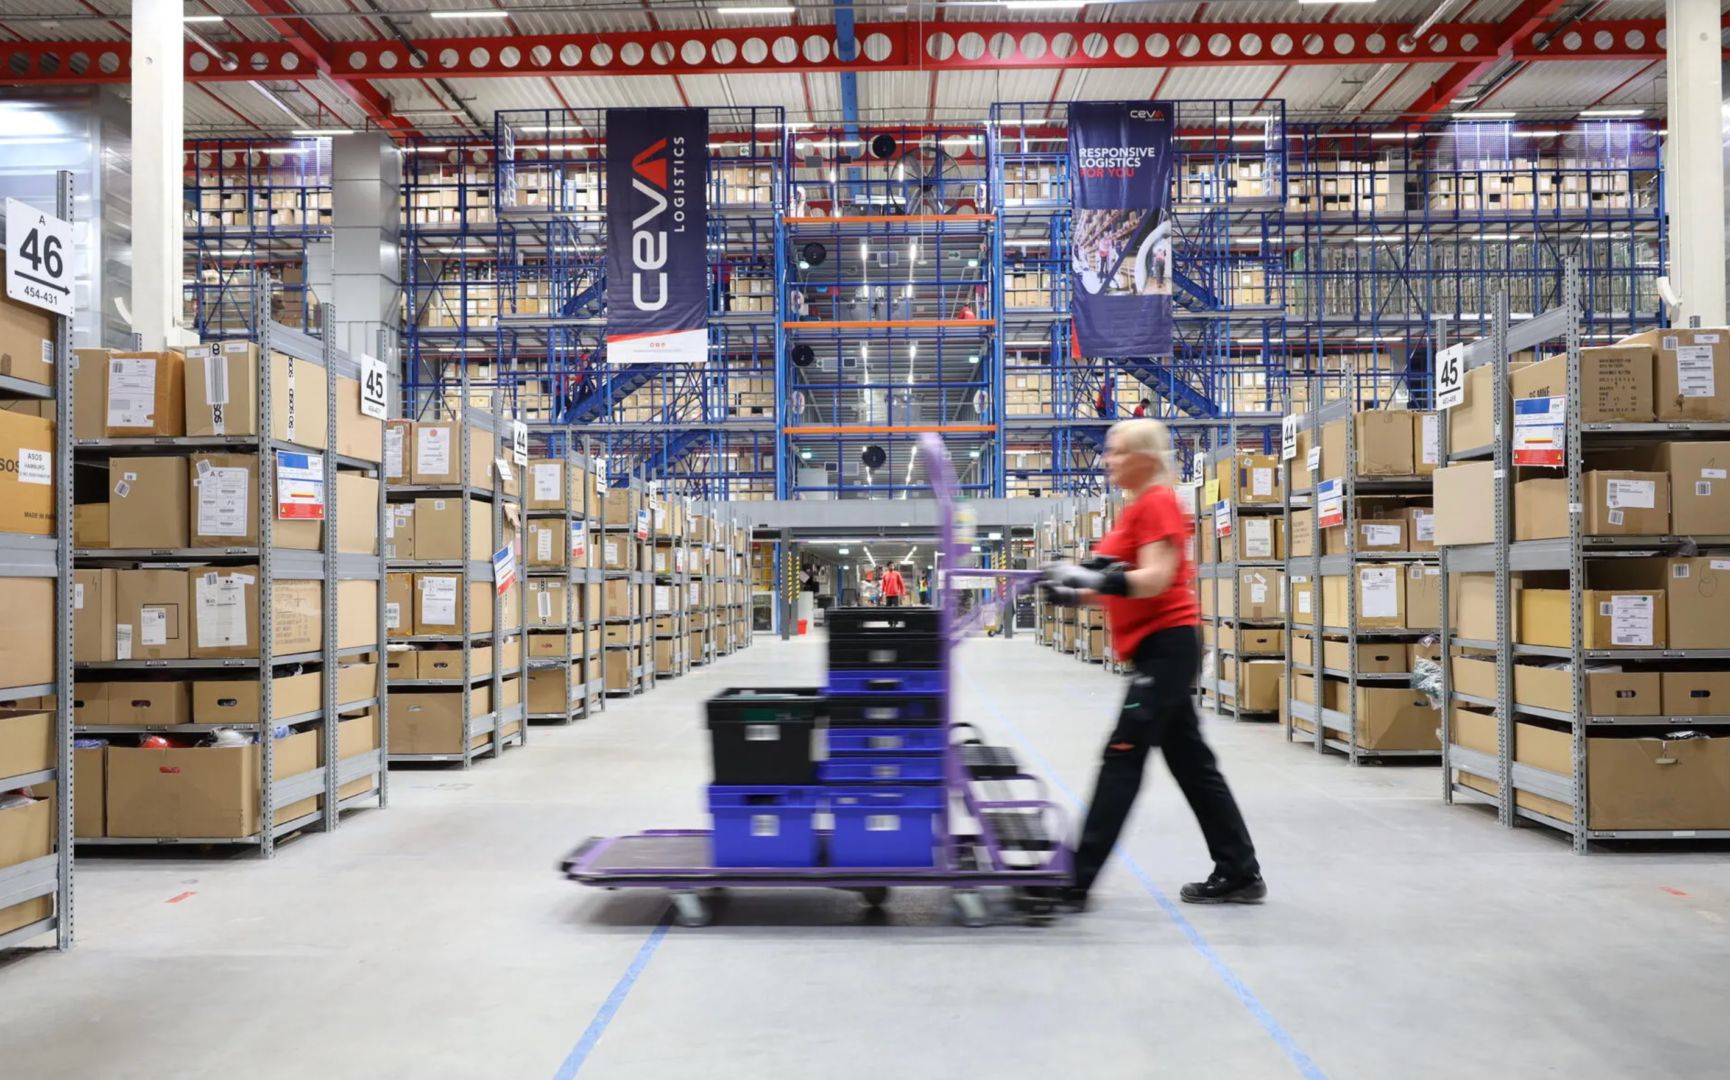
Ein massiver Cyberangriff auf den Logistikriesen Ceva Logistics hat den Betrieb an acht europäischen Standorten schwer gestört und zu einem weitreichenden Datendiebstahl geführt. Unter den Leidtragenden sind namhafte Einzelhändler, deren Kunden nun um ihre persönlichen Daten bangen müssen.
Großer Cyberangriff auf Ceva Logistics
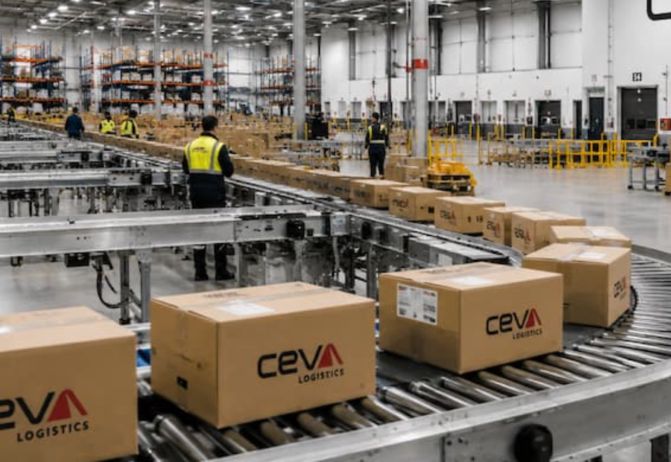
Der Logistikdienstleister Ceva Logistics ist Opfer eines schwerwiegenden Cyberangriffs geworden, der weitreichende Auswirkungen auf die europäischen Lieferketten hat. Seit dem ersten August-Wochenende kämpft das Unternehmen mit den Folgen eines Sicherheitsvorfalls, der den Betrieb in acht europäischen Lagerhäusern massiv stört 1 2. Die Störung betrifft dabei nicht nur die interne Logistik des Unternehmens, sondern hat eine Kaskade an Verzögerungen und Lieferproblemen bei zahlreichen namhaften Einzelhändlern ausgelöst 3 4.
Die Angreifer verschafften sich unbefugten Zugriff auf IT-Systeme, die für die Auftragsabwicklung und das Lager-Management entscheidend sind. Infolgedessen kam es an den betroffenen Standorten zu einem Stillstand bei der Bearbeitung von Bestellungen, was wiederum die Versandkapazitäten für eine Vielzahl von Kunden des Logistikers einschränkte 5. Während Ceva Logistics selbst nur begrenzt Informationen zur Art des Angriffs und dem genauen Umfang der Beeinträchtigungen veröffentlicht hat, zeichnet sich durch die öffentlichen Warnungen der betroffenen Kunden ein weitaus größeres Schadensbild ab 6.
Betroffene Einzelhändler und Kundendaten in Gefahr
Zu den prominentesten Opfern gehören große E-Commerce-Plattformen und Einzelhändler, die die Lagerinfrastruktur von Ceva für ihren Versand nutzen. Kunden von Unternehmen wie dem Online-Marktplatz Bol und der Kaufhauskette De Bijenkorf wurden bereits aktiv informiert, dass ihre persönlichen Daten möglicherweise im Zuge des Angriffs entwendet oder kopiert wurden 7 8. Der Datenabfluss umfasst dabei sensible Informationen wie Adressdaten, die für die Abwicklung der Logistikprozesse in den betroffenen Systemen hinterlegt waren 9.
Die Liste der betroffenen Unternehmen erweiterte sich in den Tagen nach dem Vorfall kontinuierlich. Neben Bol und De Bijenkorf meldeten auch weitere Organisationen, darunter der niederländische Fußballverein Ajax Amsterdam, der Finanzdienstleister ING sowie der Brillenhersteller Ace & Tate, dass ihre Kunden oder Abläufe indirekt von dem Vorfall bei ihrem Dienstleister betroffen sind 10 11. Dies unterstreicht die systemische Abhängigkeit, in der sich moderne Einzelhändler gegenüber ihren externen Logistikpartnern befinden.
Mangelnde Transparenz sorgt für Kritik
Die Krisenkommunikation von Ceva Logistics steht unterdessen in der Kritik. Während die betroffenen Kundenunternehmen frühzeitig ihre Nutzer warnten und Maßnahmen zur Schadensbegrenzung einleiteten, hielt sich der Logistikkonzern selbst lange Zeit bedeckt 12. Marktbeobachter sehen in diesem Schweigen ein erhebliches Sicherheitsrisiko, da die mangelnde Transparenz es erschwert, die Auswirkungen auf die betroffenen Datensätze vollständig zu bewerten 13.
Experten warnen zudem, dass solche Vorfälle Kriminellen die Möglichkeit bieten, Daten aus verschiedenen Quellen miteinander zu verknüpfen („Data Aggregation“), was die Gefahr für die betroffenen Endkunden langfristig erhöht 14. Ob und inwieweit die zuständigen Datenschutzbehörden, darunter die niederländische Datenschutzbehörde, bereits formelle Untersuchungen eingeleitet haben, ist Gegenstand laufender Beobachtungen 15.
Einordnung: Anfälligkeit globaler Lieferketten
Der Vorfall bei Ceva Logistics reiht sich in eine wachsende Zahl von Angriffen auf die sogenannte „Logistik-Dritte-Partei“ ein. Da Logistikunternehmen zentrale Knotenpunkte in den Lieferketten darstellen, sind sie ein attraktives Ziel für Ransomware-Akteure. Die zunehmende Digitalisierung und Vernetzung von Warenlagern bedeutet jedoch, dass eine Sicherheitslücke an einem einzigen Standort die Geschäftstätigkeit Dutzender Kunden gleichzeitig lähmen kann 16.
Für betroffene Unternehmen stellt der Vorfall nun die dringende Frage nach der Resilienz ihrer Lieferketten und der Sicherheit ihrer IT-Partner. Die Branche steht vor einer Herausforderung: Die notwendige Effizienz durch Automatisierung und Outsourcing darf nicht zulasten der digitalen Sicherheit gehen. Es bleibt abzuwarten, welche Lehren aus dem Vorfall gezogen werden und ob Ceva Logistics in der Lage ist, die volle Kontrolle über die Integrität seiner Systeme zeitnah wiederherzustellen 17.
Ähnliche Artikel